假冒Ledger網站竊取錢包助記詞 8,600萬美元竊案調查展開
重點速覽
- •12至24個單詞的助記詞一旦被他人取得,即可存取並轉移對應錢包中的全部資產。
- •據報導,假Ledger網站假冒官方設定或支援服務,誘騙使用者提交助記詞。
- •調查人員正在調查一起據稱8,600萬美元的竊案,但該金額仍屬進行中的調查,而非已確認的最終損失。
- •正版Ledger軟體不會透過網站、應用程式或線上表單要求提供助記詞。
- •若在未授權網站透露助記詞,使用者應將其視為已遭入侵,並將資金轉移至使用新種子詞組的錢包。
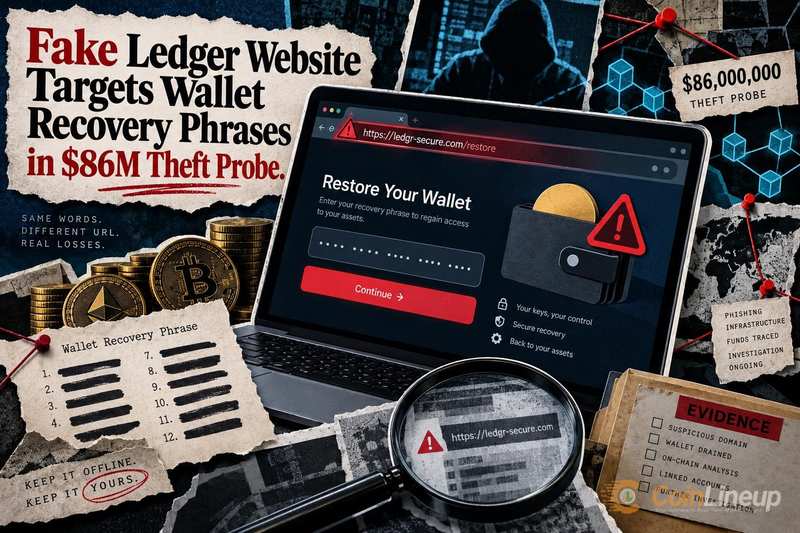
據報導,一個假冒廣泛使用的硬體加密錢包品牌Ledger的詐騙網站,正以使用者的錢包助記詞為目標。該詐騙手法與一起據稱金額達8,600萬美元的竊案調查同時浮現,為所有以硬體錢包儲存加密貨幣的使用者帶來急迫的安全隱憂。
關鍵在於助記詞本身:這串單詞賦予對硬體錢包及其全部資產的完全控制權。
為什麼助記詞成為攻擊目標
錢包助記詞,有時稱為種子詞組,是在初次設定硬體錢包時產生的12至24個單詞序列。它是整個加密帳戶的主鑰匙——任何人取得它,就能在世界任何地方的任何裝置上存取並轉走資金。
助記詞通常只在新裝置或替換裝置上恢復錢包時才會輸入,因此模仿官方設定或支援流程的頁面,會讓這類要求看起來像是例行操作。
假Ledger網站顯然是專門為了收集這些助記詞而設計。透過假冒正版Ledger品牌,它誘騙使用者相信自己正身處官方頁面。一旦使用者輸入助記詞,攻擊者便取得該錢包的完全控制權。
模仿可信硬體錢包品牌的釣魚網站,遵循了安全研究人員多年來持續追蹤的模式。類似手法曾出現在HP警告的一起行動中,涉及一個旨在攻擊瀏覽器錢包的假AI加密交易工具,顯示攻擊者始終將誘餌量身打造為使用者已經信任的工具。
8,600萬美元竊案調查釋出的訊號
據報導,調查人員正在調查與此活動相關的一筆總額8,600萬美元的竊案。調查仍在進行中,尚無最終結論,因此8,600萬美元這個數字應視為進行中調查的一部分,而非已確定的結論。由於調查仍在進行,經證實的細節——經核實的損失金額,或假網站幕後者的身分——將透過官方調查結果而非初步報導公布。
據稱損失的規模反映出,助記詞竊取已成為極具「價值」的攻擊手法。由於單一助記詞即可解鎖硬體錢包,一次成功的釣魚攻擊便能帶來可觀的收益。硬體錢包的設計是將私鑰保存在離線環境,但一旦持有者將助記詞輸入惡意頁面,這層保護便告失效——這類攻擊針對的是人,而非程式碼。鏈上竊案調查顯示出類似模式,包括[追蹤與2025年Bybit竊案相關的1,200萬美元https://coinlineup.com/zachxbt-traced-12-million-2025-bybit-theft),被竊資金被迅速轉移至多個錢包以掩蓋其來源。
錢包遭竊後的追回極少能順利完成。自我託管意味著助記詞一旦外洩,沒有密碼重設或客服窗口可以逆轉轉帳。專案曾嘗試的結構化追回計畫,例如Drift在遭駭後的理賠申請流程,說明了資金一旦離開遭入侵的錢包,受害者追回損失有多麼困難。
如何防範助記詞釣魚攻擊
任何情況下,都絕不應將助記詞輸入任何網站、應用程式或線上表單。正版Ledger軟體絕不會透過瀏覽器要求提供助記詞,任何提出此類要求的頁面,無論看起來多麼正式,都是釣魚攻擊。若有網站要求提供助記詞,使用者應將其視為竊取企圖並立即關閉分頁。
使用者應僅透過親自輸入瀏覽器的網址聯繫Ledger官方支援,切勿透過電子郵件、社群媒體貼文或彈出訊息中的連結。攻擊者利用急迫感——聲稱錢包面臨風險或需要驗證——來施壓使用者倉促行動。
任何認為自己已在未授權網站輸入助記詞的人,應盡快將資金轉移至以全新產生種子詞組建立的新錢包。已外洩的助記詞應視為永久曝光。
免責聲明:本文僅供資訊參考,不構成財務或投資建議。加密貨幣與數位資產市場具有重大風險。讀者在做出決策前應自行研究。

