CrowdStrike調查發現:AI輔助攻擊鎖定南韓金融機構
重點速覽
- •CrowdStrike發現AI輔助駭客攻擊的痕跡,因攻擊者留下公開暴露的伺服器目錄,其中包含Claude Code工作階段紀錄以及在中國開發的開源滲透測試工具ARTEX的相關設定。
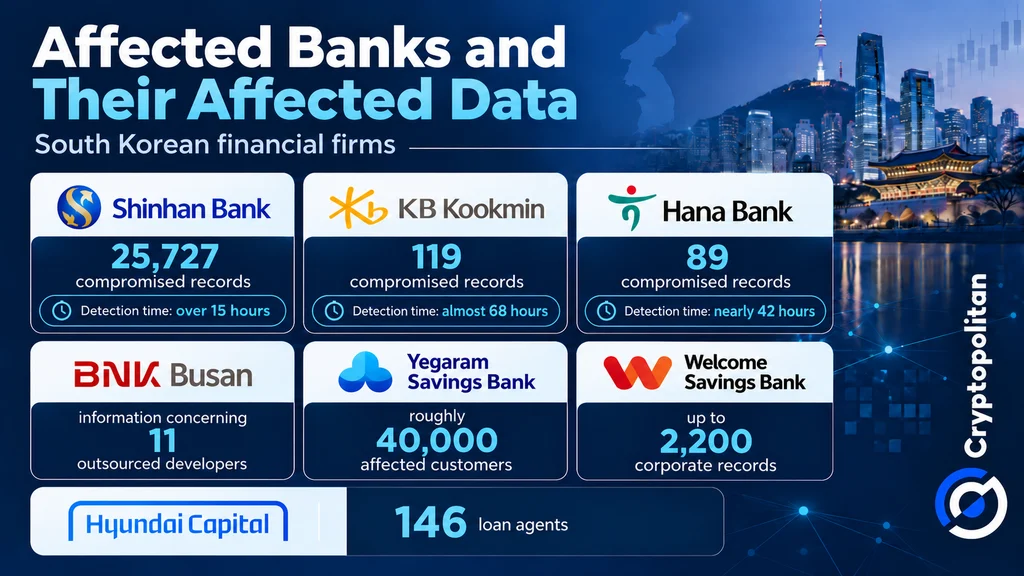
- •七家南韓金融機構遭入侵,新韓銀行通報25,727筆紀錄遭入侵,Yegaram儲蓄銀行通知約4萬名客戶,現代資本則通報146名貸款經紀人受影響。
- •受害機構的偵測時間差異甚大,新韓銀行在15小時內察覺入侵,韓亞銀行耗時近42小時,KB國民銀行則在68小時後才偵測到。
- •南韓政府取消了擴大網路分隔規則豁免範圍的計畫,且在攻擊者利用防護等級較低的外部服務後,主管機關下令對約500家企業進行資安檢查。
- •IMF的6月報告發現,2024年至2025年間AI輔助的敵對活動增加89%,平均突破時間縮短至29分鐘,使銀行偵測與應對攻擊的時間窗口更為緊迫。
近期遭網路攻擊的南韓金融機構顯示,駭客正利用AI技術以前所未有的速度犯罪。CrowdStrike於10月7日發布的調查發現AI輔助駭客攻擊的痕跡,引發外界憂慮其影響可能蔓延至整個金融體系,而非僅限於遭攻擊的銀行。
攻擊者自身檔案中留下的ARTEX與Claude Code痕跡
攻擊者因留下寶貴線索而犯下錯誤。CrowdStrike研究員Ashley Campion發現多個公開暴露的伺服器目錄,其中包含Claude Code的工作階段紀錄、記憶檔案,以及與ARTEX相關的設定;ARTEX是一款在中國開發的開源滲透測試工具。Claude Code是一種AI編程代理,可代表使用者執行多步驟的程式設計任務;其工作階段檔案會記錄使用者下達的指令以及工具產生的輸出。
在9月下旬至10月初之間,該駭客利用ARTEX搭配大型語言模型攻擊金融機構。
CrowdStrike無法確認發動攻擊的組織或受害者數量。該公司以中等信心程度表示,該駭客使用中文且以獲利為動機,並未發現任何國家涉入的跡象。相關發現詳見CrowdStrike的官方部落格文章。
七家企業、數萬筆紀錄
如Cryptopolitan先前所報導,共有七家銀行遭駭,涵蓋商業銀行、儲蓄銀行及一家資本公司。新韓銀行通報25,727筆紀錄遭入侵,KB國民銀行通報119筆,韓亞銀行記錄89筆,BNK釜山銀行則通報11名外包開發人員的資料外洩。Yegaram儲蓄銀行通知約4萬名受影響客戶,Welcome儲蓄銀行通報2,200筆企業紀錄遭入侵,現代資本則通報146名貸款經紀人受影響。
偵測耗費了相當長的時間。據報導,新韓銀行在15小時內察覺入侵,韓亞銀行耗時近42小時,KB國民銀行則在68小時後才偵測到入侵。
南韓政府取消了擴大網路分隔規則豁免範圍的計畫,該規則要求金融企業將核心內部系統與連網網路隔離。在10月4日的會議上,金融委員會(FSC)委員長李憲晤主張提高警戒,主管機關並下令對約500家企業進行資安檢查。來自韓國的報導指出,攻擊者利用防護等級較低的外部服務,而非銀行本身控管的銀行系統——這一細節使外部供應商成為監管應對的核心n
為何攻擊速度加快會帶來更高代價
IMF的6月報告發現,2024年至2025年間,AI輔助的敵對活動增加89%,平均突破時間——即從初始入侵到攻擊者深入網路內部的間隔——縮短至29分鐘。AI能協助攻擊者更快找出並利用漏洞,使銀行的反應時間更少。
國際清算銀行(BIS)研究員Juan Carlos Crisanto、Adrien Currat與Jeffery Yong在其9月的論文中警告:「偵測、決策並應對此類攻擊的時間窗口已大幅縮小。」
與此同時,PwC的2027年調查發現,84%的資安與財務主管預期網路安全預算將增加,但僅有22%願意讓AI在防禦中完全自主行動。
一家銀行遭入侵如何波及其他
經濟合作暨發展組織(OECD)警告,網路攻擊可能透過共享的科技供應商與金融網路擴散,而資料外洩事件也與存款提領、放款轉弱、估值下滑以及借貸成本上升有關。BIS對銀行依賴相同的雲端與AI供應商提出類似疑慮。
儘管如此,韓國的資料外洩事件尚未造成已證實的金融傳染效應或銀行資金遭直接竊取。主管機關目前的任務是加強資安標準、更嚴密監督第三方供應商,並確保金融機構能在網路攻擊擴散之前迅速復原。約500項受令檢查的結果,以及被擱置的豁免擴大方案是否重啟的任何決定,都是後續值得關注的發展。

