非洲大陸1,605人被捕:如何反擊基礎設施網路攻擊
重點速覽
- •非洲網路攻擊損失年增逾倍,通報損失從2024年的1.92億美元升至2025年的4.84億美元,國際刑警組織估計實際直接經濟損失約達50億美元。
- •網路犯罪分子已從財務竊取轉向攻擊關鍵基礎設施,勒索軟體攻擊導致烏干達國家電網、奈及利亞海關和港口營運以及南非氣象資料系統中斷。
- •國際刑警組織與成員國在2025年開展了四次重大協調行動,代表非洲歷史上最大規模的網路犯罪打擊行動,促成超過1,600人被捕,追回約1,300萬美元的非法所得。
- •低通報率在非洲大陸仍然普遍,89%的受調查國家將其視為挑戰,僅有四個國家規定須在72小時內通報資料外洩事件。
- •肯亞2025年SIM卡詐騙激增327%,發行超過12.3萬張詐欺SIM卡,估計從行動錢包盜取380萬美元,利用了即時生物特徵驗證的制度漏洞和分散的跨機構通報體系。
2025年8月,烏干達電力輸送公司的操作員看著網路監控螢幕凍結。一種勒索軟體變種入侵了管理國家電網的系統。服務最終僅透過備份協定才得以恢復,但這起事件證實了非洲大陸各國執法機構早已懷疑的事實:非洲的網路攻擊已經從單純的竊取升級為破壞行動。
這一轉變在國際刑警組織(INTERPOL)的《2026年非洲網路威脅評估報告》中有詳細記錄,該報告彙編了36個成員國及私營部門遙測資料。報告描繪的畫面並非孤立的駭客,而是一個工業化的生態系統,正在攻擊經濟所依賴的實體基礎設施。
在烏干達電網中斷的七個月前,南非氣象局遭遇疑似勒索軟體攻擊,關鍵氣象資料系統受損,中斷影響進一步波及航空航路規劃和海上導航服務。在奈及利亞,海關總署於2025年8月遭到勒索軟體變種攻擊,導致主要港口的貨物清關癱瘓,估計造成1,800萬美元的倉儲費用和進口延遲損失。在納米比亞,國家電信供應商因一個未加密的管理入口暴露在公共網路上而遺失了50萬筆個人和財務紀錄,同時Akira組織發動的另一波攻擊針對Paratus Telecom,中斷了核心網路服務。
財務損失觸目驚心。非洲通報的網路攻擊損失在2024至2025年間增加了一倍多,從1.92億美元攀升至4.84億美元,而有記錄的受害者人數則從3.5萬人增加到8.7萬人。國際刑警組織估計,2025年的實際直接經濟損失約為50億美元,而同年非洲大陸的網路安全支出為153億美元。防禦能力正在增強,但攻擊成長得更快。
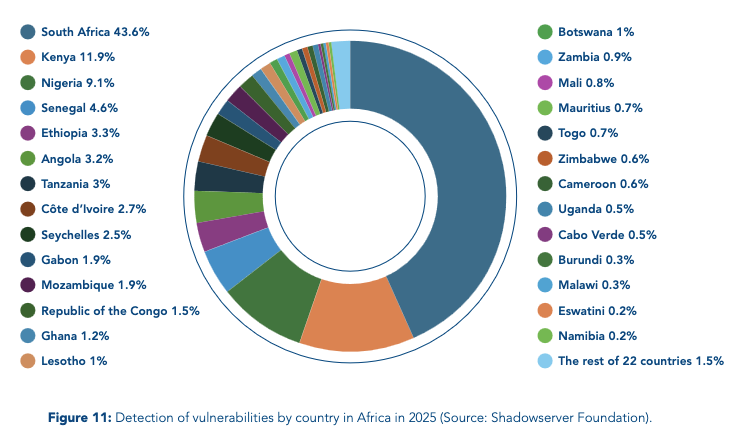
當前這波攻擊的顯著特徵是集中針對關鍵基礎設施。FortiGuard Labs的遙測資料顯示,威脅行為者正在使用自動化偵察工具,能夠每秒掃描數萬個系統,鎖定過時的路由器、存在漏洞的VPN以及配置不當的雲端服務。Shadowserver基金會在2025年於非洲識別出超過6,000個可利用的漏洞,集中在南非、肯亞和奈及利亞。Sliver命令與控制框架——一種被犯罪分子武器化的開源工具——被用於部署新型勒索軟體菌株。2025年,僅喀麥隆就記錄了4,050萬次殭屍網路偵測,為非洲第二高,安哥拉也顯示出類似高水準的受感染裝置活動。
然而,最明顯的攻擊事件可能是最少被通報的。根據國際刑警組織的調查,89%的成員國將低通報率列為普遍性挑戰。只有奈及利亞、肯亞、南非和模里西斯規定須在72小時內通報資料外洩事件。許多機構缺乏正式的事件通報機制,受害者則經常擔心聲譽受損。結果是,在這種環境下,已知的攻擊幾乎可以肯定只是實際總數的一小部分。
機構的應對強而有力,規模前所未有。2025年,國際刑警組織與成員國開展了一系列協調的多國行動,代表了非洲歷史上最大規模的網路犯罪打擊行動。
年初開展的「塞倫蓋蒂行動2.0」(Operation Serengeti 2.0)針對安哥拉、南非和烏干達境內的非法加密貨幣挖礦活動、詐騙中心和勒索軟體基礎設施。該行動摧毀了超過1,200台惡意伺服器,查扣了1,800台裝置,逮捕了120人,瓦解了造成3億美元損失的犯罪網路。
「競爭者行動3.0」(Operation Contender 3.0)涵蓋7月至8月,聚焦14個非洲國家的浪漫詐騙和數位性勒索。該行動促成260人被捕,查扣超過1,200台裝置,確認了1,500名受害者,瓦解了81個線上犯罪網路,追回約280萬美元的非法所得。
「哨兵行動」(Operation Sentinel)從10月持續至11月,是迄今為止規模最大的協調行動,涵蓋19個國家,針對商業電子郵件詐騙(BEC)、數位勒索和勒索軟體。該行動促成574人被捕,追回約300萬美元,關閉了超過6,000個惡意連結,僅在加納就解密了30TB的勒索軟體加密資料。
「紅牌行動2.0」(Operation Red Card 2.0)從2025年12月持續至2026年1月,針對16個國家的高收益投資詐欺、行動支付詐騙和假貸款應用程式。該行動促成651人被捕,追回430萬美元,查扣2,341台裝置,關閉1,442個惡意IP和網域,揭露了造成4,500萬美元損失、影響1,247名受害者的詐騙活動。
但報告明確指出,僅靠執法行動無法彌補差距。調查發現,72%的非洲國家通報其境內存在詐騙中心,主要集中在南部和西部非洲。國際刑警組織明確將這些中心與人口販運和跨國有組織犯罪聯繫起來,描述了受害者被非自願扣押並被迫從事詐騙的設施。在許多案例中,浪漫詐騙與人口販運案件日益成為同一件事。
系統性漏洞延伸至數位金融的根基。在肯亞,SIM卡詐騙(SIM swap fraud)在2025年激增327%,發行了超過12.3萬張詐欺SIM卡,估計從行動錢包中盜取了380萬美元。坦尚尼亞和盧安達也通報了類似情況。根本原因在於制度面:電信員工在沒有即時生物特徵驗證的情況下工作,通報系統極其分散,受害者必須在銀行、電信公司和警察之間奔走,而這些機構彼此之間並未即時共享資料。
執法能力的分布仍然不均。94%的機構通報數位鑑識工具不足,78%表示預算匱乏,僅有17%的國家維持編制超過100人的網路犯罪小組。72%通報機構間的資料交換緩慢,89%將跨境合作視為成功調查的最大障礙。
AI整備程度也低得令人擔憂。2025年55%的網路犯罪案件在某種程度上涉及AI,但全非洲僅有8%的情報分析師具備識別AI生成內容的高階專業能力,前線人員普遍缺乏區分真實媒體與合成語音克隆或深度偽造影片的培訓。報告指出,雖然33%的機構已開始使用AI進行威脅偵測,但多數仍依賴人工流程。
2025年,17個國家制定或修訂了網路犯罪法律。肯亞推進了專門針對SIM卡詐騙的立法,尚比亞執行了《網路犯罪法》,安哥拉成立了國家網路安全中心,塞內加爾撥款2,400萬美元用於數位主權計畫。但落實執行仍是關鍵的下一步,跨境法律協調仍不完整。
當烏干達的電網在2025年8月恢復上線時,攻擊者尚未被逮捕,他們利用的漏洞尚未被修補,而跨司法管轄區追查他們所需的法律框架仍陷入行政延遲和各國資料保護法規分歧的困境。電網之所以恢復,是因為電力公司有備份系統,但潛在的脆弱性絲毫未變,報告暗示,更多的系統距離斷線只差一個未加密入口、一張詐欺SIM卡或一個勒索軟體變種。
對大多數非洲人而言,報告中50億美元的頭條數字是抽象的。更切身的現實是永遠不會到達的行動支付通知、未經同意被置換的SIM卡,或是聽起來與你信任的人一模一樣的WhatsApp語音訊息。國際刑警組織的資料顯示,非洲大陸成長最快的詐欺手法不需要受害者富有或疏忽,只需要他們保持連線。隨著2025年記錄了超過11億個行動通信訂閱和1.1兆美元的數位交易,攻擊面如今就是你口袋裡的手機。
調查發現,97%的受調查國家通報了行動支付詐欺,肯亞SIM卡詐騙327%的激增顯示,一名被收買的電信員工能在午餐前多快掏空一位小店家的當日營收。報告指出,僅有四個國家規定須在72小時內通報資料外洩事件,這意味著一般使用者往往無法得知自己的資料已在暗網論壇上流傳,S2W資料顯示非洲來源的遭竊內容年增62%。你不需要點擊釣魚連結就會成為受害者;你只需要有一個電話號碼和一張國民身分證。
此外還有AI因素。深度偽造投資詐騙、合成身分詐欺和自動化性勒索活動不再只針對企業和高淨值人士。它們正在針對任何擁有社群媒體帳號和行動錢包的人。報告對一般使用者最發人深省的發現可能是在制度層面而非技術層面:銀行、電信公司和警察無法即時共享詐欺資料,89%的受調查國家表示跨境合作是其最大的調查障礙。對一般非洲民眾而言,這轉化為一個簡單而令人沮喪的事實:如果資金在週五下午離開你的帳戶,設計用來保護你的系統可能直到週一才會彼此溝通,而那時線索早已冷卻。

