以太坊联合创始人 Vitalik Buterin:本地 AI 可以在不牺牲速度的情况下保护隐私,但钱包仍需严格的控制措施
要点速览
- •Buterin 的帖子标志着他较 4 月观点的转变:本地笔记本模型现在可以作为更大范围任务的主要界面,而不再局限于严格受限的工作。
- •在他的 Strix Halo 笔记本电脑上的基准测试显示,10 个工作负载的输入处理速度为每秒 109.82 到 373.22 个 token,输出生成速度为每秒 18.42 到 33.37 个 token。
- •阿里巴巴开放权重的 Qwen3.8-Flash-Next 是一个拥有 1250 亿参数的混合专家模型,每个 token 仅激活 60 亿参数,并在 14 项基准测试中的 8 项上击败了更大的 Qwen3.7-Plus。
- •标准能力基准测试并未衡量提示词注入防御、钱包授权或自主金融操作的正确性,AI 掌控加密资产的问题仍未解决。
- •拟议的安全保障措施包括 Buterin 提出的针对高风险交易的人工加模型 2-of-2 批准规则、软件定义的消费限额、由以太坊基金会资助的设备端 Steward 钱包,以及针对交易后状态断言的草案标准 EIP-7906。
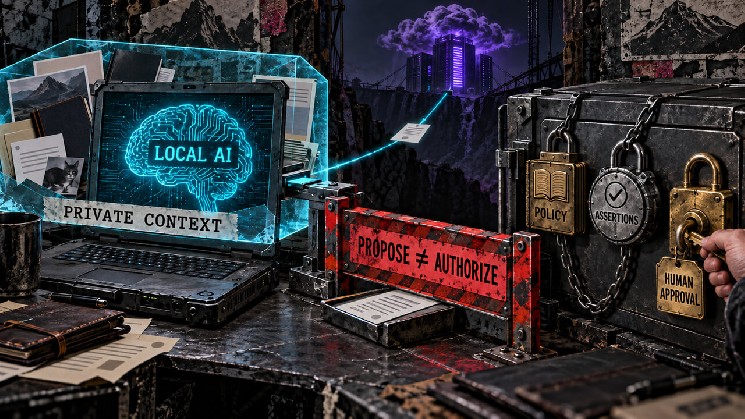
以太坊联合创始人 Vitalik Buterin 表示,基于笔记本电脑的人工智能正接近一个实用的转折点——不过,在 AI 被信任掌控加密资产之前,钱包软件仍需达到高得多的标准。
Buterin 在 9 月 17 日的帖子中说,Qwen 3.8 Flash 以及 llama.cpp(一个用于在本地硬件上直接运行大语言模型的开源项目)的近期改进,已使本地模型接近能够处理他 Strix Halo 笔记本电脑上“很大一部分”任务的水平。对于更高级的工作,他描述了一种模式:由本地模型协调向更强的远程系统发起请求,同时不透露用户的完整个人背景信息。
帖子附带的一张基准测试图片显示了 10 个工作负载。报告的输入处理速度介于每秒 109.82 到 373.22 个 token 之间,输出生成速度则介于每秒 18.42 到 33.37 个 token 之间。这些数据支持了关于一台高端笔记本电脑响应速度的实用性说法,但模型判断力、对恶意指令的抵御能力以及交易授权等关键问题仍未解决。
本地推理可以提升隐私保护,同时将转移资金的权力留在单独且可执行的控制系统之后。
四月与九月之间发生了什么变化
在 4 月对其本地 AI 配置的描述中,Buterin 为笔记本模型设定了较为狭窄的角色。他写道,Qwen3.5:35B 可以处理有界限的任务和熟悉的编程工作,而能够在代码库上持续工作的先进自主智能体仍然超出了笔记本电脑的实际能力范围。更困难的编程和智力工作仍需要更强的远程模型。
9 月的帖子改变了他对实用边界的评估。本地模型似乎不再局限于转录、摘要或其他严格受限的工作。在新的描述中,它可以作为更大范围活动的主要界面,并决定何时需要远程模型。远程服务只会收到本地模型选择的问题或上下文信息,而非理解用户整体情况所需的每一个文件、消息和钱包细节。本地系统由此成为信息守门人和助手的双重角色。
4 月和 9 月涉及的是不同的模型世代和不同的任务。9 月的帖子提供了 token 数量和吞吐量,但省略了提示词内容、量化选择以及完整的运行时配置。
由阿里巴巴 Qwen 团队发布的 Qwen3.8-Flash-Next 是一个开放权重的多模态混合专家模型。其主模型拥有 1250 亿参数,外加 510参数的 n-gram 嵌入表,每个 token 仅激活 60 亿参数。开放权重分发意味着该模型可以下载并完全在用户自己的机器上运行——这正是实现本地、私密推理的前提。官方代码库记录了通过 llama.cpp 使用量化 GGUF 构建进行本地文本和视觉推理的方法。
每个 token 仅激活模型的一部分降低了计算负担。用户仍需要足够的内存来运行所选的构建版本和上下文,而且官方材料并未提供一个适用于所有量化级别和工作负载的单一硬件最低配置。
能力基准测试未能解决钱包权限问题
Qwen 的技术报告在 14 项基准测试上对基础模型进行了评估,涵盖常识、数学、科学、推理、编程和多语言理解。Qwen 团队报告称,Flash-Next 在其中八项测试中击败了更大的 Qwen3.7-Plus 基础模型,同时使用的激活参数更少、训练计算量也更低。
该报告涵盖模型能力、效率和训练稳定性。提示词注入防御、政策执行、钱包授权以及自主金融操作的正确性都不在该基准测试范围内。
助手可以私密地解释交易、准备 calldata 或建议交易路径。签名者可以发出不可逆的请求来转移资产,或授予另一个合约移动资产的权限。更好的推理能力可以减少一些错误,但隐藏在网站、消息或交易描述中的恶意指令仍然可以改变模型的计划。
以太坊生态系统已经在测试设备端版本的助手概念。在其第二季度资金分配更新中,以太坊基金会列出了 Steward——一个完全本地化的 macOS 智能账户钱包,其轻客户端和 AI 助手均设计为在设备上运行。这一披露确立了资金和项目范围,但生产部署、独立审计状态以及自主交易权限仍不明朗。这些待定事项是设备端钱包助手从资金披露走向正式发布软件的过程中值得关注的标志。
Buterin 4 月的钱包指导原则将这一权限置于语言模型之外。他描述了针对高风险操作的人工确认防火墙、对交易金额、calldata 和交易次数的确定性限制,以及“人工加模型”的 2-of-2 规则。模型可能会识别出注意力分散的人忽略的诈骗模式,而人也可能会在恶意内容操纵模型之后拒绝某项操作。要求高风险交易同时获得两方批准,可以防止任何一方悄然成为唯一的信任锚点。
低风险自动化可以在软件定义的权限范围内保持可用。读取余额、准备未签名交易或在严格限制的额度内运行,都可以让助手发挥作用,而无需赋予它不受限制的消费能力。
钱包信任取决于模型无法改写的规则
仍处于草案阶段的 EIP-7906 提出了交易后断言帧,用于检查交易产生的最终状态差异。当这些变更违反指定条件时,断言可以拒绝应用程序的结果。
钱包可以利用该机制来要求:一次兑换只改变了经批准的余额、未出现隐藏的代币授权、或受保护账户的状态保持不变。这些检查将交易的实际影响与明确的规则进行比较。
该草案也描述了这种保护的边界。检查内容过少的断言可能会造成虚假的安全感。钱包验证逻辑必须要求预期的断言帧,并且断言本身必须覆盖受保护操作的每一个相关状态变更。
本地推理和交易断言解决的是钱包-智能体问题的不同部分。本地模型保护上下文并将自然语言意图转化为拟议操作;确定性权限限制接收方、合约、金额和频率;断言检查最终状态变更。人工确认仍然是高风险操作的第二道验证因素。
9 月的笔记本测试结果使第一层更具可信度。它表明一个私密的本地模型可以足够迅速地做出响应以协调日常工作并有选择地利用远程智能。其余的层仍然承载着保护资产的权限。
加密钱包可以将模型视为一个能力强大的界面、规划器和监控器。信任应属于模型无法更改的控制机制,以及让用户保持实质掌控权的批准流程。
来源:CryptoSlate,经 CryptoNewsNet 报道。

