CrowdStrike调查发现:AI辅助攻击瞄准韩国金融机构
要点速览
- •CrowdStrike发现AI辅助黑客攻击的痕迹,此前攻击者遗留了公开暴露的服务器目录,其中包含Claude Code会话记录和在中国开发的开源渗透测试工具ARTEX的配置。
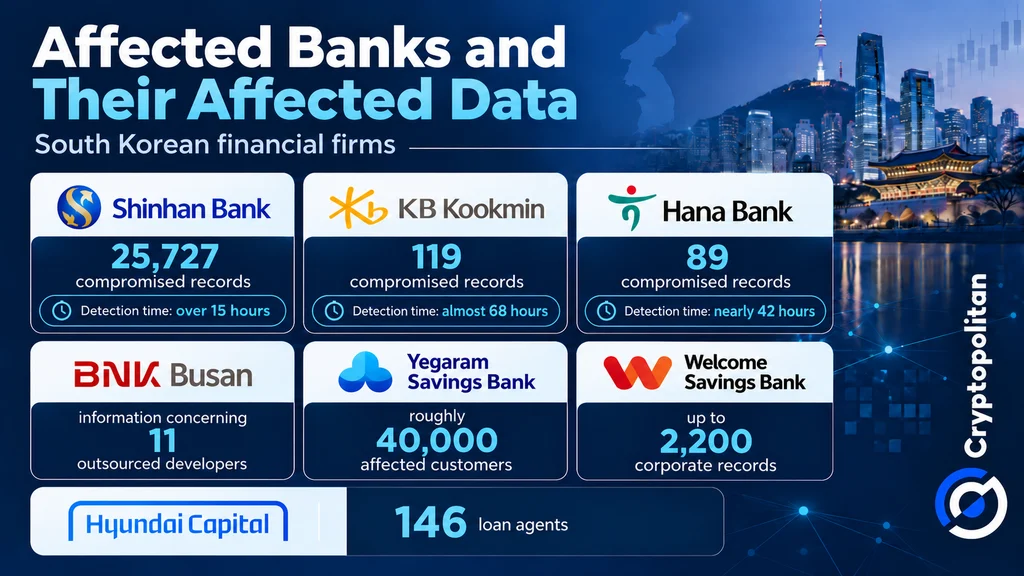
- •七家韩国金融机构遭入侵,新韩银行报告25,727条记录遭泄露,YeGaram储蓄银行通知约40,000名客户,现代资本报告146名贷款代理受影响。
- •各受害机构的检测时间差异很大:新韩银行在15小时内发现入侵,韩亚银行耗时近42小时,KB国民银行则在68小时内发现漏洞。
- •韩国政府取消了扩大网络隔离规定豁免范围的计划,在攻击者利用防护水平较低的外部服务后,监管机构下令对约500家公司进行安全检查。
- •IMF六月报告发现,2024年至2025年间AI赋能的敌对活动增加89%,平均突破时间缩短至29分钟,银行检测和应对攻击的窗口期正在收窄。
近期针对韩国金融机构的网络攻击表明,黑客正在利用AI技术以空前速度实施犯罪。CrowdStrike于10月7日发布的一项调查发现了AI辅助黑客攻击的痕迹,引发外界担忧:其影响可能蔓延至整个金融体系,而不仅限于遭受攻击的银行。
攻击者自身文件中留下的ARTEX和Claude Code痕迹
攻击者因疏忽留下了宝贵线索。CrowdStrike研究员Ashley Campion发现了多个公开暴露的服务器目录,其中包含Claude Code会话记录、内存文件以及与ARTEX相关的配置——ARTEX是一款在中国开发的开源渗透测试工具。Claude Code是一种AI编码代理,可以代表用户执行多步骤编程任务;其会话文件会记录用户发出的指令以及该工具产生的输出。
9月下旬至10月初期间,这名黑客利用ARTEX配合大型语言模型攻击金融机构。
CrowdStrike未能确定此次攻击的责任组织或受害者数量。该公司以中等置信度表示,该黑客会讲中文且以牟利为动机,并未发现任何国家参与的迹象。相关发现详见CrowdStrike官方博客文章。
七家企业,数万条记录
正如Cryptopolitan此前报道所述,共有七家银行遭黑客攻击,涵盖商业银行、储蓄银行和一家资本公司。新韩银行报告25,727条记录遭泄露,KB国民银行报告119条,韩亚银行记录89条,BNK釜山银行报告11名外包开发者的数据。YeGaram储蓄银行通知约40,000名受影响客户,Welcome储蓄银行报告2,200条企业记录遭泄露,现代资本报告146名贷款代理受影响。
检测耗时较长。据报道,新韩银行在15小时内发现入侵,韩亚银行耗时近42小时,KB国民银行则在68小时内发现漏洞。
韩国政府取消了扩大网络隔离规定豁免范围的计划,该规定要求金融企业将核心内部系统与互联网连接的网络隔离。在10月4日的会议上,金融委员会委员长李具彦呼吁提高警惕,监管机构下令对约500家公司进行安全检查。来自韩国的报道指出,攻击者利用的是防护水平较低的外部服务,而非银行自身控制的银行系统——这一细节使外部供应商成为监管应对的核心。
为什么攻击速度越快代价越大
IMF六月报告发现,2024年至2025年间,AI赋能的敌对活动增加了89%,平均突破时间——即从初始入侵到攻击者向网络纵深移动的间隔——缩短至29分钟。AI可以帮助攻击者更快地发现和利用漏洞,使银行的响应时间更短。
国际清算银行(BIS)研究员Juan Carlos Crisanto、Adrien Currat和Jeffery Yong在其九月论文中警告:"检测、决策并应对此类攻击的窗口期已急剧收窄。"
与此同时,普华永道(PwC2027年调查发现,84%的安全和金融领域领导者预期网络安全预算将增加,但只有22%的人愿意让AI在防御中完全自主行动。
一家银行的漏洞如何波及其他
经济合作与发展组织(OECD)警告,网络攻击可以通过共享技术供应商和金融网络扩散,数据泄露还与存款提取、贷款疲软、估值下降和借贷成本上升相关。BIS对银行依赖相同云服务和AI供应商提出了类似担忧。
尽管如此,韩国此次泄露事件尚未造成明显的金融传染或银行资金直接被盗。监管机构目前的任务是收紧安全措施、更严格地监督第三方供应商,并确保金融机构能在网络攻击扩散前迅速恢复。约500家受命检查的结果,以及被搁置的豁免扩大计划是否会重启,是接下来值得关注的进展。

