非洲各地逮捕1,605人:这片大陆如何反击基础设施网络攻击
要点速览
- •非洲网络攻击损失同比翻倍,报告损失从2024年的1.92亿美元上升至2025年的4.84亿美元,国际刑警组织估计实际直接经济损失约为50亿美元。
- •网络犯罪分子已从金融盗窃转向针对关键基础设施,勒索软件攻击导致乌干达国家电网、尼日利亚海关和港口运营以及南非气象数据系统中断。
- •国际刑警组织和成员国在2025年开展了四次大规模协调行动,是非洲历史上最大规模的网络犯罪打击,逮捕超过1,600人,追回约1,300万美元非法收益。
- •漏报在非洲大陆仍然普遍,89%的受访国家将其视为挑战,仅有四个国家强制要求72小时内披露违规事件。
- •肯尼亚在2025年SIM卡交换欺诈激增327%,发放了超过123,000张欺诈性SIM卡,估计有380万美元从移动钱包中被盗取,利用了实时生物识别验证的制度性漏洞和碎片化的跨机构报告系统。
2025年8月,乌干达电力输电公司的运维人员目睹网络监控屏幕冻结。一种勒索软件变种侵入了管理国家电网的系统。服务仅靠备份协议才得以恢复,但这一事件证实了非洲各地执法部门早已怀疑的事实:非洲的网络攻击已从盗窃升级为破坏。
这一转变在国际刑警组织的《2026年非洲网络威胁评估报告》中有详细记录,该报告基于36个成员国和私营部门遥测数据编制。报告描绘的不是孤立的黑客,而是一个针对经济所依赖的物理基础设施的产业化生态系统。
在乌干达电网出事的七个月前,南非气象局遭受疑似勒索软件攻击,关键气象数据系统遭到破坏,中断波及航空航线和海上导航服务。在尼日利亚,海关总署于2025年8月遭遇一种勒索软件变种攻击,导致主要港口货物清关瘫痪,估计造成仓储费和进口延误损失1,800万美元。在纳米比亚,国家电信提供商因一个未安全保护的管理门户暴露在公共互联网上,丢失了500,000条个人和财务记录,同时Akira组织发动的另一起攻击针对Paratus Telecom,破坏了核心网络服务。
经济损失触目惊心。2024至2025年间,非洲报告的网络攻击损失翻了一倍以上,从1.92亿美元攀升至4.84亿美元,而已记录的受害人数从35,000人增至87,000人。国际刑警组织估计,2025年实际直接经济损失约为50亿美元,而同年整个非洲大陆的网络安全支出为153亿美元。防御能力在增长,但攻击增长得更快。
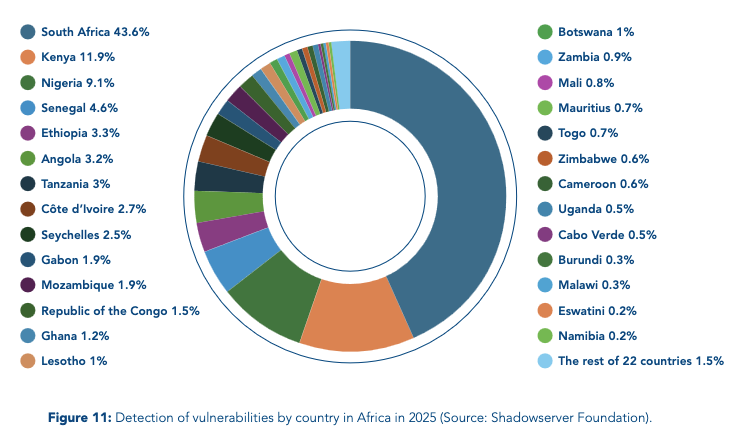
当前这波攻击的区别在于其集中针对关键基础设施。FortiGuard Labs遥测数据显示,威胁行为者正在部署自动侦察工具,能够每秒扫描数以万计的系统,目标是过时的路由器、存在漏洞的VPN和配置不当的云服务。Shadowserver基金会在2025年识别出非洲超过6,000个可利用漏洞,集中在南非、肯尼亚和尼日利亚。Sliver命令与控制框架——一种被犯罪分子武器化的开源工具——被用于部署新型勒索软件变种。仅喀麦隆在2025年就记录了4,050万次僵尸网络检测,为非洲第二高,安哥拉也显示出类似的高水平受感染设备活动。
然而,最引人注目的失败可能是最少被报告的。根据国际刑警组织的调查,89%的成员国将漏报列为普遍存在的挑战。只有尼日利亚、肯尼亚、南非和毛里求斯强制要求在72小时内披露违规事件。许多机构缺乏正式的事件报告机制,受害者往往担心声誉受损。结果是,已知攻击几乎可以肯定只占实际总数的一小部分。
制度性反应强有力且规模空前。2025年,国际刑警组织和成员国开展了一系列协调多国行动,代表了非洲历史上最大规模的网络犯罪打击行动。
年初开展的"塞伦盖蒂行动2.0"(Operation Serengeti 2.0)针对安哥拉、南非和乌干达的非法加密货币挖矿活动、诈骗中心和勒索软件基础设施。该行动拆除了超过1,200台恶意服务器,查获1,800台设备,逮捕120人,瓦解了造成3亿美元损失的网络。
"竞争者行动3.0"(Operation Contender 3.0)横跨7月和8月,聚焦14个非洲国家的恋爱诈骗和数字性勒索。该行动促成260人被捕,查获超过1,200台设备,识别1,500名受害者,捣毁81个在线犯罪网络,追回约280万美元非法收益。
"哨兵行动"(Operation Sentinel)于10月至11月开展,是迄今为止规模最大的协调行动,覆盖19个国家,针对商业电子邮件入侵(BEC)、数字勒索和勒索软件。该行动逮捕574人,追回约300万美元,清除超过6,000个恶意链接,仅在加纳就解密了30太字节的勒索软件加密数据。
"红牌行动2.0"(Operation Red Card 2.0)于2025年12月至2026年1月开展,针对16个国家的高收益投资欺诈、移动支付诈骗和虚假贷款应用程序。该行动导致651人被捕,追回430万美元,查获2,341台设备,清除1,442个恶意IP和域名,揭露了造成4,500万美元损失、影响1,247名受害者的诈骗活动。
但报告明确指出,仅靠行动无法弥合差距。调查发现,72%的非洲国家报告其境内存在诈骗中心运营,严重集中在南部和西部非洲。国际刑警组织明确将这些中心与人口贩卖和跨国有组织犯罪联系起来,描述了受害者被非自愿扣押并被迫实施诈骗的场所。在许多情况下,恋爱诈骗与人口贩卖案件日益合二为一。
系统性脆弱性延伸至数字金融的基础。在肯尼亚,SIM卡交换欺诈在2025年激增327%,发放了超过123,000张欺诈性SIM卡,估计有380万美元从移动钱包中被盗取。坦桑尼亚和卢旺达也报告了类似情况。根本原因是制度性的:电信员工在没有实时生物识别验证的情况下工作,报告系统碎片化严重,受害者不得不在银行、电信公司和警方之间周旋,而这些机构之间并未实时共享数据。
执法能力分布仍然不均。94%的机构报告数字取证工具不足,78%引用预算不充分,只有17%的国家维持着拥有100人以上的网络犯罪部门。72%报告机构间数据交换缓慢,89%将跨境合作认定为成功调查的最大障碍。
人工智能准备程度同样低得令人担忧。虽然2025年55%的网络犯罪案件在某种程度上涉及AI,但整个非洲大陆仅有8%的情报分析师具备识别AI生成内容的高级专业知识,一线人员通常缺乏区分真实媒体与合成语音克隆或深度伪造视频的培训。报告指出,虽然33%的机构已开始使用AI进行威胁检测,但大多数仍依赖人工流程。
2025年,17个国家制定或修订了网络犯罪法律。肯尼亚推进了专门针对SIM卡交换的立法,赞比亚执行了《网络犯罪法》,安哥拉建立了国家网络安全中心,塞内加尔拨款2,400万美元用于数字主权倡议。但实施仍是关键的下一步,跨境法律协调仍不完整。
当乌干达的电网在2025年8月恢复在线时,攻击者尚未被捕,他们利用的漏洞尚未修补,而跨境追查所需的法律框架仍陷入行政拖延和各异的数据保护法规之中。电网之所以恢复,是因为公用事业公司有备份,尽管底层脆弱性仍原封不动,报告表明,更多系统距离断电只差一个未安全保护的门户、一张欺诈性SIM卡或一种勒索软件变种。
对大多数非洲人来说,报告中50亿美元的标题是抽象的。更直接的现实是永远等不到的移动支付通知、未经同意被交换的SIM卡,或者听起来与你信任之人完全一样的WhatsApp语音留言。国际刑警组织的数据表明,非洲大陆增长最快的欺诈载体不需要受害者富有或粗心,只需要他们保持联网。截至2025年,非洲拥有超过11亿移动订阅和1.1万亿美元的数字交易记录,攻击面现在就是你口袋里的手机。
调查发现,97%的受访国家报告存在移动支付欺诈,肯尼亚SIM卡交换欺诈327%的激增说明,一个被渗透的电信员工能在午餐前就转走一个小商贩整天的收入。报告指出,只有四个国家强制要求在72小时内披露违规事件,这意味着普通用户往往不知道自己的数据已经在暗网论坛上流传,S2W数据显示,源自非洲的被盗内容同比增长62%。你不需要点击钓鱼链接就会成为受害者,你只需要有一个电话号码和一个国民身份证。
然后还有AI因素。深度伪造投资诈骗、合成身份欺诈和自动化性勒索活动不再以公司和高净值个人为目标。它们的目标是任何拥有社交媒体账号和移动钱包的人。报告对普通用户最令人警醒的发现可能是制度性的而非技术性的:银行、电信公司和警方不实时共享欺诈数据,89%的受访国家表示跨境合作是最大的调查障碍。对普通非洲人来说,这转化为一个简单而令人沮丧的事实。如果你的钱在周五下午离开了账户,旨在保护你的系统可能直到周一才会彼此沟通——到那时,线索已经断了。

