Эксплойт Symbiosis выявил риски биткоин-мостов, не затронув сам Bitcoin
Ключевые выводы
- •Symbiosis обнаружила атаку примерно в 04:28 UTC и немедленно приостановила маршрутизацию BTC, тогда как другие протоколы маршрутизации продолжили работу.
- •После обработки некорректного межсетевого сообщения BridgeV2 создал более 2^62 syBTC, но в реальные активы было выведено лишь около $336,000.
- •Эксплойт затронул инфраструктуру биткоин-моста, а не базовую сеть Bitcoin.
- •По оценке DeFiLlama, совокупные потери межсетевых мостов составляют не менее $3.68 billion, что подчёркивает повторяющиеся проблемы безопасности таких систем.
- •Следующие шаги Symbiosis включают определение сроков возобновления маршрутизации BTC и изменение механизмов аутентификации сообщений BridgeV2.
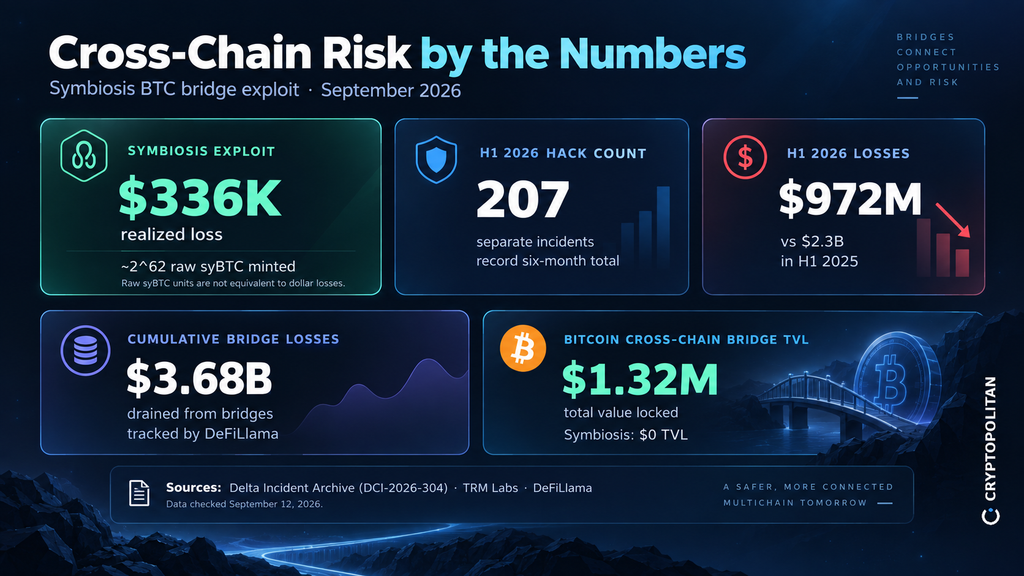
Symbiosis остановила работу своего нативного биткоин-моста в пятницу после того, как злоумышленник эксплуатировал контракт BridgeV2 и выпустил огромное количество необеспеченного синтетического BTC. Однако злоумышленнику удалось извлечь лишь около $336,000 реальной стоимости. Symbiosis раскрыла информацию об инциденте в X.
Разрыв между масштабом выпуска синтетических токенов и фактически реализованным ущербом имеет существенное значение. Сам Bitcoin скомпрометирован не был. Уязвимость затронула инфраструктуру, которая перемещает BTC в децентрализованные финансы (DeFi). Инцидент произошёл всего через несколько дней после взлома Liquid Network, повлёкшего предполагаемый ущерб в размере $320 million, что вновь вызвало вопросы о безопасности межсетевых систем, хотя базовая сеть Bitcoin осталась незатронутой.
Маршруты BTC остановлены, другие сервисы продолжили работу
Symbiosis сообщила, что обнаружила признаки атаки на Bitcoin Bridge 11 сентября примерно в 04:28 UTC и немедленно остановила маршрутизацию BTC. Другие протоколы маршрутизации продолжили работать.
Архив инцидентов Delta классифицировал инцидент как DCI-2026-304. Согласно архиву, BridgeV2 обработал некорректное сообщение, из-за чего в BNB Chain и Ethereum было создано более 2^62 syBTC.
Злоумышленник конвертировал часть незаконно созданного баланса примерно в 4.39 WBTC в сети Ethereum и получил около $336,000. DeFiLlama классифицирует инцидент как «Unbacked Cross-Chain Mint».
Как межсетевое доверие проникает в систему
Документация Symbiosis описывает архитектуру моста, которая зависит от безопасной передачи и аутентификации межсетевых сообщений.
BridgeV2 связывает контракты Portal и Synthesis протокола с его внесетевой сетью Relayers Network. Релейеры отправляют транзакции, подписанные с использованием ключа Multi-Party Computation (MPC), хранящегося в контракте.
С помощью пороговых подписей MPC нативный Bitcoin обеспечивается в Portal. Затем релейеры могут создавать syBTC в другой блокчейн-сети, где он конвертируется в предпочтительный актив пользователя. Symbiosis заявляла, что её нативный BTC-мост прошёл аудит Decurity.
Эта модель зависит от корректной аутентификации инструкций, передаваемых между сетями. В данном инциденте этот процесс аутентификации дал сбой. Результат показывает, что безопасность моста включает как хранение базового BTC, так и контроль выпуска его межсетевого представления.
Масштабный выпуск синтетических токенов, ограниченный фактический ущерб
Выпуск более 2^62 необработанных syBTC не следует путать с общей суммой украденных средств. Хотя выпуск создал огромный дисбаланс в учёте, злоумышленник конвертировал в реальные активы лишь небольшую часть синтетического баланса. Предполагаемый ущерб составляет около $336,000.
Эта сумма относит инцидент Symbiosis к нижней части списка крупных криптовалютных взломов, зафиксированных в 2026 году. TRM Labs сообщила о 207 криптовалютных взломах в первой половине года — это самый высокий показатель за полугодие в истории компании. Средний ущерб составил $219,000. Совокупные потери снизились с $2.3 billion в первой половине 2025 года до $972 million в первой половине 2026 года.
Повторяющиеся сбои в инфраструктуре мостов
Более широкую обеспокоенность вызывает частота сбоев межсетевых мостов. DeFiLlama оценивает совокупные потери мостов как минимум в $3.68 billion. Symbiosis назвала слабую аутентификацию сообщений одной из регулярно повторяющихся причин атак на мосты.
Последствия могут выходить за пределы самого моста. Анализ взлома KelpDAO, проведённый Bank Policy Institute, показал, что необеспеченный rsETH, созданный из-за недостаточной межсетевой валидации, способствовал росту нагрузки на Aave. В результате было выведено стейблкоинов на $5 billion, а процентная ставка по займам выросла до 10%.
Отголоски взлома Liquid Network на $320 million
Эксплойт Symbiosis произошёл после гораздо более крупного инцидента на Liquid Network. Chainalysis сообщила, что хакеры, называвшие себя «белыми шляпами», вывели 4,000 из 4,200 BTC Liquid на сумму около $320 million, воспользовавшись дефектом в кэшированных доказательствах валидации транзакций. Уязвимость позволила создать необеспеченный L-BTC, который позднее обменяли на настоящий Bitcoin.
Cryptopolitan сообщила ранее на этой неделе, что хакеры вернули 3,400 BTC, или около 85% утраченных средств.
Ни один из этих эксплойтов не скомпрометировал базовую сеть Bitcoin. Оба выявили слабые места в системах, построенных вокруг неё.
Для пользователей и операторов ключевыми вопросами для наблюдения остаются сроки возобновления маршрутизации BTC в Symbiosis и изменения, которые платформа внесёт в процесс аутентификации сообщений BridgeV2. Текущие данные также подчёркивают ограниченный масштаб ликвидности биткоин-мостов: данные DeFiLlama о межсетевых биткоин-мостах показывают около $1.32 million совокупной заблокированной стоимости в секторе, тогда как для Symbiosis указано $0.
Проблема выходит за рамки Symbiosis. Продолжение подобных инцидентов может повлиять на перемещение BTC в DeFi, удерживая ликвидность в раздельных экосистемах и делая межсетевые сервисы более рискованными и менее привлекательными.

