Microsoft запускает Execution Containers, чтобы ограничить доступ ИИ-агентов в Windows 11
Ключевые выводы
- •Microsoft Execution Containers (MXC), ограничивающие доступ ИИ-агента к файлам и сетям под контролем Windows, стали общедоступными в Windows 11.
- •Подход Microsoft к безопасности агентов строится на трёх опорах: изоляция, отслеживание действий агентов через идентификацию и управляемость через Agent 365 и Intune.
- •Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell и Unsloth AI уже поддерживают MXC, а Claude Code, Perplexity, Manus и Box работают над добавлением поддержки, при этом Meta планирует нативную версию Muse для Windows.
- •Microsoft уменьшила модель MAI Code 1.1 Flash почти на 80% для локального использования, сохранив контекстное окно в 256 000 токенов — часть усилий по снижению расходов на облачные токены для бизнеса.
- •Surface Laptop Ultra на чипе Nvidia RTX Spark со 128 ГБ памяти можно будет приобрести за $2 599 начиная с 16 октября.
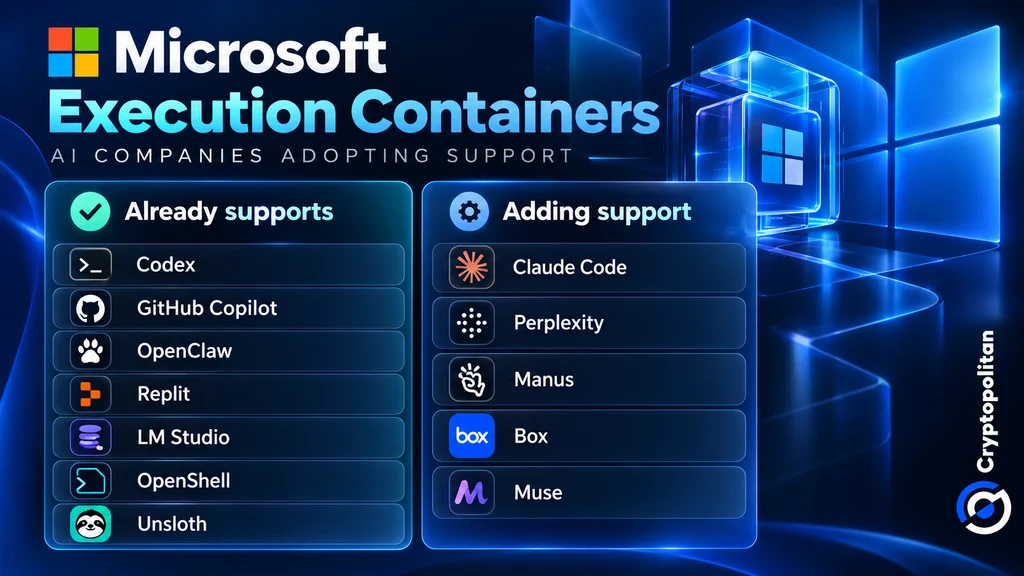
На мероприятии в среду в Сан-Франциско Microsoft обосновала необходимость запуска ИИ-агентов под собственными средствами безопасности Windows, а не в облаке. Компания объявила, что Microsoft Execution Containers (MXC) — технология, ограничивающая доступ агентов и их действия, — теперь общедоступна в Windows 11, предоставляя бизнесу прямой способ оградить автономное ПО. Общедоступность — ключевая операционная веха: изоляция агентов может быть внедрена в производственные среды уже сейчас, а не оставаться в планах. В представлении Microsoft ПК — а не удалённый дата-центр — становится точкой обеспечения безопасности агентов.
MXC лежит в основе Windows Intelligence — стратегии Microsoft по распределению ИИ-нагрузок между локальными ПК и облаком с сохранением защиты критически важных данных и корпоративного контроля над ними.
Почему Microsoft считает нынешних агентов небезопасными
Руководитель Microsoft Паван Давулури предупредил, что агенты на ПК «принципиально небезопасны, поскольку имеют широкий доступ к системе», сообщает GeekWire. В отличие от обычных приложений, агенты могут читать файлы, выполнять инструкции и работать автономно, не требуя постоянного контроля человека.
Ответ Microsoft строится на трёх опорах: изоляция, ограничивающая доступ агента; идентификация, отслеживающая действия агента; и управляемость, передающая надзор в руки Agent 365 и Intune. Последняя опора опирается на инструменты, которые ИТ-отделы уже знают — Intune является платформой Microsoft для управления конечными устройствами, — поэтому надзор за агентами встраивается в существующие административные процессы, а не добавляется рядом с ними.
Что на самом деле ограничивают Execution Containers
MXC позволяет компаниям определять, к каким файлам и сетям ИИ-агент может обращаться, а Windows принудительно соблюдает эти ограничения, даже если агент пытается их превысить.
Платформа предоставляет несколько уровней безопасности, включая возможность изолировать отдельные процессы или сессии, а также запускать агентов через виртуальные машины или Windows 365 для агентов. Хотя технология не является эксклюзивной для систем Windows, Microsoft считает, что встраивание MXC в операционную систему даёт компаниям больший контроль над действиями агентов.
Поддержка уже широка. Microsoft сообщила, что Codex, Copilot, OpenClaw, Replit, LM Studio, OpenShell и Unsloth AI уже поддерживают MXC. Claude Code, Perplexity, Manus и Box работают над добавлением поддержки, а Meta планирует выпустить Muse для Windows в качестве нативного приложения. Именно предстоящие интеграции заслуживают внимания, поскольку принятие третьими сторонами покажет, станет ли MXC общей границей для агентов на Windows или останется привязанным преимущественно к экосистеме Microsoft.
Однако большее число компаний-партнёров само по себе не делает ИИ-агентов безопаснее. Важна эффективность этих средств контроля на практике.
Где вступает в игру экономика облака
Microsoft также стремится снизить для бизнеса расходы на облачные вычисления. Выполнение подходящих ИИ-задач локально может сократить расходы на токены, позволяя облачным моделям брать на себя более тяжёлые задачи. Главный исполнительный директор Сатья Наделла описал цель как «неизмеряемый интеллект для каждого рабочего стола и каждого дома», пишет GeekWire.
Для достижения этой цели Microsoft уменьшила размер модели MAI Code 1.1 Flash почти на 80% для локального использования, сохранив контекстное окно в 256 000 токенов.
Компания также вложилась в оборудование, способное выполнять локальные ИИ-операции. Surface Laptop Ultra на чипе Nvidia RTX Spark со 128 ГБ памяти можно будет приобрести за $2 599 начиная с 16 октября. Память — практический потолок для локального ИИ, поскольку модель должна помещаться на устройстве, чтобы работать на нём.
Тем не менее локальный запуск ИИ всё ещё сопряжён с расходами. Компании должны оплачивать оборудование, электричество и обслуживание, как показывает анализ совокупной стоимости владения Lenovo за 2026 год для локальной и облачной генеративной ИИ. Достигнет ли бизнес экономии, зависит от того, сколько облачных вычислений он сможет заместить.
Тень Recall над локальным ИИ
Microsoft по-прежнему сталкивается с проблемами конфиденциальности, связанными с Recall — спорной функцией на основе скриншотов, которая была отложена после критики безопасности, а затем выпущена с включением по согласию пользователя. На этот раз Microsoft заявляет, что Copilot будет получать доступ к файлам и недавней активности только с разрешения.
The Verge сообщает, что Copilot будет выполнять больше локальных задач, а гибридные функции появятся на ПК Copilot+ в ближайшие месяцы. ПК Copilot+ — это устройства Windows, спроектированные вокруг аппаратного обеспечения ИИ на устройстве.
Настоящая проверка — сможет ли Windows сделать ИИ-агентов по-настоящему полезными, не предоставляя им больше доступа, чем намеревались пользователи.

