Расследование CrowdStrike: атаки с использованием ИИ поразили финансовые учреждения Южной Кореи
Ключевые выводы
- •CrowdStrike выявила следы взлома с помощью ИИ после того, как злоумышленник оставил общедоступные директории серверов с записями сессий Claude Code и конфигурациями ARTEX — инструмента пентестинга с открытым исходным кодом, разработанного в Китае.
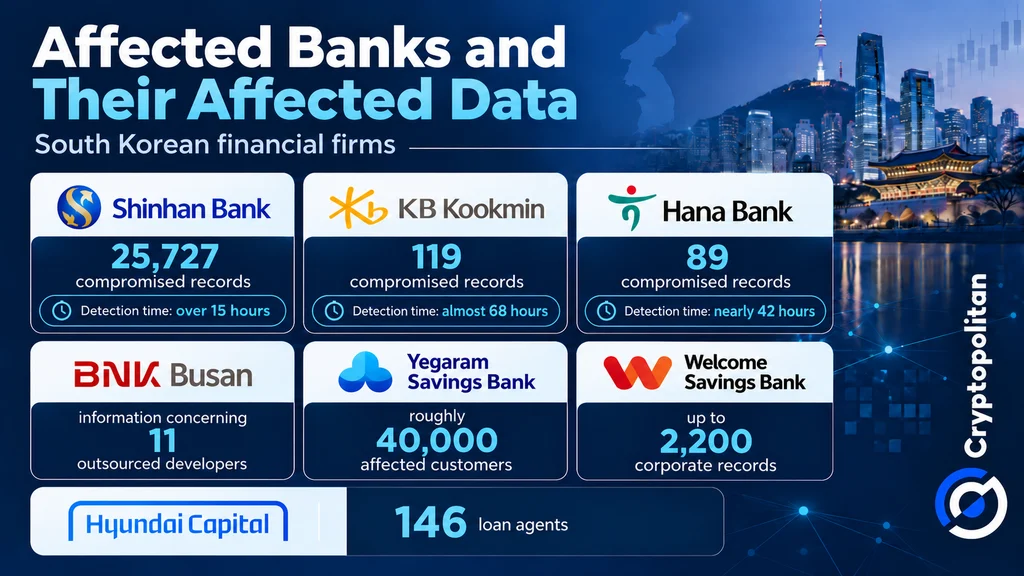
- •Были взломаны семь южнокорейских финансовых учреждений: Shinhan Bank сообщила о 25 727 скомпрометированных записях, Yegaram Savings Bank уведомила около 40 000 клиентов, а Hyundai Capital — о 146 затронутых кредитных агентах.
- •Время обнаружения значительно различалось: Shinhan выявила вторжение в течение 15 часов, Hana потребовалось почти 42 часа, а KB Kookmin обнаружила утечку через 68 часов.
- •Правительство Южной Кореи отменило планы по расширению исключений из правил сетевой изоляции, а регуляторы распорядились проверить около 500 компаний после того, как злоумышленники использовали внешние сервисы с более низким уровнем защиты.
- •Согласно июньскому отчету МВФ, активность злоумышленников с использованием ИИ выросла на 89% с 2024 по 2025 год, а среднее время прорыва сократилось до 29 минут, сузив окно для обнаружения атак и реагирования на них.
Недавние кибератаки на финансовые учреждения Южной Кореи показывают, как хакеры используют технологии ИИ для совершения преступлений быстрее, чем когда-либо. Расследование CrowdStrike, опубликованное 7 октября, выявило следы взлома с помощью ИИ, что вызвало опасения, что последствия могут распространиться на всю финансовую систему, а не ограничиться атакованными банками.
ARTEX и Claude Code, оставленные в собственных файлах злоумышленников
Атакующие ошиблись, оставив ценные улики. Исследователь CrowdStrike Эшли Кэмпион обнаружила общедоступные директории серверов с записями сессий Claude Code, файлами памяти и конфигурациями, связанными с ARTEX — инструментом пентестинга с открытым исходным кодом, разработанным в Китае. Claude Code — это ИИ-агент для программирования, способный выполнять многошаговые задачи от имени пользователя; его файлы сессий фиксируют инструкции пользователя и результаты работы инструмента.
С конца сентября до начала октября хакер использовал ARTEX вместе с большими языковыми моделями для атак на финансовые учреждения.
CrowdStrike не смогла установить группу, ответственную за атаку, или число пострадавших. Компания с умеренной уверенностью заявила, что хакер говорил по-китайски и был мотивирован финансовой выгодой, и не нашла признаков причастности государства. Подробности изложены в официальном блоге CrowdStrike.
Семь компаний, десятки тысяч записей
Как ранее сообщала Cryptopolitan, были взломаны семь банков, включая коммерческие банки, сберегательные банки и капитальную компанию. Shinhan Bank сообщила о 25 727 скомпрометированных записях, KB Kookmin — о 119, Hana — о 89, а BNK Busan — о данных 11 аутсорсинговых разработчиков. Yegaram Savings Bank уведомила около 40 000 затронутых клиентов, Welcome Savings Bank сообщила об утечке 2 200 корпоративных записей, а Hyundai Capital — о 146 затронутых кредитных агентах.
Обнаружение заняло значительное время. По сообщениям, Shinhan выявила вторжение в течение 15 часов, Hana потребовалось почти 42 часа, а KB Kookmin обнаружила утечку через 68 часов.
Правительство Южной Кореи отменило планы по расширению исключений из правил сетевой изоляции, требующих, чтобы финансовые компании держали ключевые внутренние системы изолированными от подключенных к интернету сетей. На встрече 4 октября председатель Комиссии по финансовым услугам (FSC) Ли Уон выступил за усиление бдительности, а регуляторы распорядились провести проверки безопасности около 500 компаний. Сообщения из Кореи указывали, что злоумышленники использовали внешние сервисы с более низким уровнем защиты, а не банковские системы, контролируемые самими банками, —аль, ставящая внешних поставщиков в центр регуляторной реакции.
Почему более быстрые атаки обходятся дороже
В июньском отчете МВФ отмечается, что активность злоумышленников с использованием ИИ выросла на 89% с 2024 по 2025 год, а среднее время прорыва — интервал между первоначальной компрометацией и углублением злоумышленника в сеть — сократилось до 29 минут. ИИ помогает атакующим быстрее находить уязвимости и эксплуатировать их, оставляя банкам меньше времени на реагирование.
Исследователи Банка международных расчетов (БМР) Хуан Карлос Крисанто, Адриен Курра и Джеффри Йонг предупредили в своей сентябрьской работе: «Окно для обнаружения таких атак, принятия решений и реагирования на них резко сузилось».
Тем временем исследование PwC 2027 года показало, что 84% руководителей в сфере безопасности и финансов ожидают увеличения бюджетов на кибербезопасность, однако лишь 22% готовы позволить ИИ действовать полностью автономно в обороне.
Как взлом одного банка может затронуть остальных
Организация экономического сотрудничества и развития (ОЭСР) предупреждает, что кибератаки могут распространяться через общих технологических поставщиков и финансовые сети, а утечки также связывали с оттоком вкладов, ослаблением кредитования, падением оценок и ростом стоимости заимствований. БМР высказывает аналогичные опасения по поводу зависимости банков от одних и тех же облачных и ИИ-провайдеров.
Тем не менее корейские утечки не привели к доказанной финансовой контагии или прямому хищению банковских средств. Регуляторы теперь должны усилить меры безопасности, тщательнее контролировать сторонних поставщиков и обеспечить быстрое восстановление финансовых учреждений до распространения кибератаки. Результаты примерно 500 заказанных проверок и любое решение о возврате отложенного расширения исключений станут следующими событиями, за которыми стоит следить.

