1 605 арестов по всей Африке: как континент дал отпор кибератакам на инфраструктуру
Ключевые выводы
- •Убытки Африки от кибератак более чем удвоились за год: с $192 million в 2024 году до $484 million в 2025 году, при этом INTERPOL оценивает реальный прямой экономический ущерб примерно в $5 billion.
- •Киберпреступники сместили фокус с кражи денег на атаки против критической инфраструктуры: атаки ransomware нарушили работу национальной электросети Uganda, таможни и портов Nigeria, а также метеорологических систем South Africa.
- •INTERPOL и страны-участницы провели четыре крупные координированные операции в 2025 году, ставшие крупнейшей кампанией против киберпреступности в истории Африки; в результате было произведено более 1 600 арестов и возвращено примерно $13 million незаконных доходов.
- •Проблема занижения отчетности остается повсеместной: 89% опрошенных стран назвали ее вызовом, а только четыре государства обязуют раскрывать утечки в течение 72 часов.
- •В Kenya в 2025 году мошенничество с SIM swap выросло на 327%, было выпущено более 123,000 поддельных SIM-карт, а из мобильных кошельков было выведено примерно $3.8 million; это стало возможным из-за пробелов в биометрической проверке в реальном времени и фрагментированного обмена данными между ведомствами.
В августе 2025 года сотрудники Uganda’s Electricity Transmission Company Limited наблюдали, как зависли экраны мониторинга сети. Вариант ransomware скомпрометировал системы, управлявшие национальной электросетью. Сервис был восстановлен только с помощью резервных протоколов, но инцидент подтвердил то, что правоохранительные органы по всему континенту уже подозревали: африканские кибератаки вышли за рамки краж и превратились в саботаж.
Этот сдвиг подробно документирован в INTERPOL’s African Cyberthreat Assessment Report 2026, подготовленном на основе данных 36 стран-членов и телеметрии частного сектора. Речь идет не об отдельных хакерах, а об индустриализированной экосистеме, нацеленной на физическую инфраструктуру, от которой зависят экономики.
За семь месяцев до того, как сеть Уганды дала сбой, South African Weather Service подверглась предполагаемой атаке ransomware, которая повредила критические системы метеорологических данных, а сбой распространился на службы маршрутизации авиации и морской навигации. В Нигерии Customs Service в августе 2025 года подверглась атаке варианта ransomware, который парализовал оформление грузов в крупных портах, что привело к предполагаемым $18 million расходов на хранение и задержек импорта. В Намибии национальный телекоммуникационный оператор потерял 500,000 личных и финансовых записей после того, как незащищенный административный портал стал доступен через публичный интернет, а отдельная атака группы Akira была нацелена на Paratus Telecom и нарушила работу основных сетевых сервисов.
Финансовый ущерб впечатляет. Задокументированные потери от кибератак по всей Африке более чем удвоились в период с 2024 по 2025 год, увеличившись с $192 million до $484 million, а число зафиксированных пострадавших выросло с 35,000 до 87,000. INTERPOL оценивает реальный прямой экономический ущерб примерно в $5 billion в 2025 году при совокупных континентальных расходах на кибербезопасность в $15.3 billion за тот же год. Защитные меры усиливаются, но атаки растут еще быстрее.
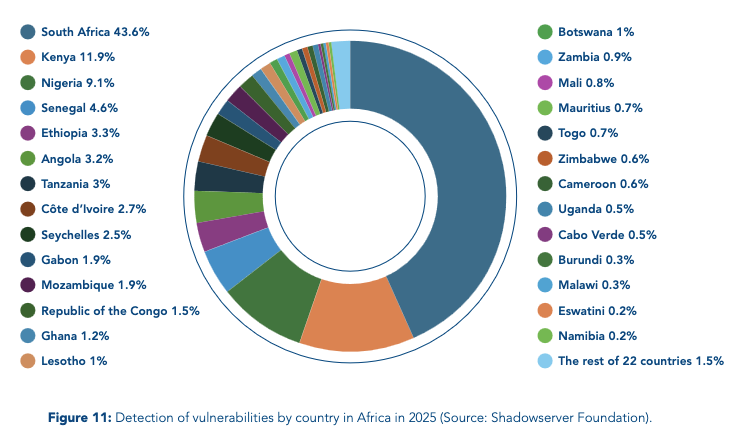
Особенность текущей волны — ее концентрация на критической инфраструктуре. Телеметрия FortiGuard Labs показывает, что злоумышленники используют автоматизированные инструменты разведки, способные сканировать десятки тысяч систем в секунду, нацеливаясь на устаревшие маршрутизаторы, уязвимые VPN и неправильно настроенные облачные сервисы. Shadowserver Foundation выявила более 6,000 эксплуатируемых уязвимостей по всей Африке в 2025 году, в основном в South Africa, Kenya и Nigeria. Фреймворк командования и управления Sliver, открытый инструмент, превращенный преступниками в оружие, использовался для развертывания новых штаммов ransomware. Только в Cameroon в 2025 году было зафиксировано 40.5 million обнаружений botnet, что является вторым показателем в Африке, а Angola показала сопоставимо высокий уровень активности скомпрометированных устройств.
Однако самые заметные провалы могут быть и наименее отражаемыми в отчетности. Согласно опросу INTERPOL, 89% стран-членов назвали занижение отчетности постоянной проблемой. Только Nigeria, Kenya, South Africa и Mauritius требуют раскрывать инциденты в течение 72 часов. Во многих ведомствах отсутствуют формальные механизмы сообщения об инцидентах, а жертвы часто опасаются репутационного ущерба. В результате известные атаки почти наверняка составляют лишь часть реального объема.
Институциональный ответ был жестким и беспрецедентным по масштабу. В 2025 году INTERPOL и страны-члены провели серию скоординированных многонациональных операций, которые стали крупнейшим подавлением киберпреступности в истории Африки.
Operation Serengeti 2.0, проведенная в начале года, была нацелена на незаконный майнинг криптовалют, scam centres и инфраструктуру ransomware в Angola, South Africa и Uganda. В ходе операции было ликвидировано более 1,200 вредоносных серверов, изъято 1,800 устройств и произведено 120 арестов; были нарушены сети, ответственные за $300 million убытков.
Operation Contender 3.0, проходившая в July и August, была сосредоточена на romance scams и digital sextortion в 14 African countries. Она привела к 260 арестам, изъятию более 1,200 устройств, выявлению 1,500 жертв и ликвидации 81 онлайн-сети преступности; удалось вернуть примерно $2.8 million незаконных доходов.
Operation Sentinel, проходившая с October по November, стала крупнейшей скоординированной операцией на тот момент, охватив 19 nations и нацелившись на BEC, digital extortion и ransomware. Она привела к 574 арестам, возврату примерно $3 million, удалению более 6,000 вредоносных ссылок и расшифровке 30 terabytes данных, зашифрованных ransomware, только в Ghana.
Operation Red Card 2.0, проводившаяся с December 2025 по January 2026, была направлена на высокодоходное инвестиционное мошенничество, аферы с мобильными деньгами и поддельные заявки на кредиты в 16 countries. В результате было произведено 651 арест, возвращено $4.3 million, изъято 2,341 устройство и удалено 1,442 вредоносных IP-адреса и домена; были выявлены мошеннические схемы, причинившие $45 million убытков и затронувшие 1,247 жертв.
Но отчет ясно показывает, что одних операций недостаточно, чтобы закрыть разрыв. Опрос выявил, что 72% африканских стран сообщили о наличии scam centres, работающих на их территории, причем особенно много их в Southern and West Africa. INTERPOL прямо связывает эти центры с торговлей людьми и транснациональной организованной преступностью, описывая объекты, где жертвы удерживаются против их воли и принуждаются к мошеннической деятельности; в ряде случаев дело о romance scam и дело о торговле людьми все чаще оказываются одним и тем же.
Читайте также: Investigation: How 69,000 daily stolen phones are used to drain bank accounts of Nigerians
Системные уязвимости затрагивают и основы цифровых финансов. В Kenya мошенничество с SIM swap в 2025 году выросло на 327%, было выпущено более 123,000 мошеннических SIM-карт, а из мобильных кошельков было выведено примерно $3.8 million. Tanzania и Rwanda сообщили о схожих тенденциях. Коренная причина носила институциональный характер: сотрудники телеком-компаний работали без биометрической проверки в реальном времени, а системы отчетности были настолько фрагментированы, что пострадавшим приходилось обращаться к банкам, операторам связи и полиции, которые не обмениваются данными друг с другом в реальном времени.
Возможности правоохранительных органов распределены неравномерно. 94% ведомств сообщили о нехватке инструментов цифровой криминалистики, 78% указали на недостаточное финансирование, и только 17% стран имеют подразделения по киберпреступности численностью более 100 сотрудников. 72% сообщили о медленном обмене данными между ведомствами, а 89% назвали трансграничное сотрудничество главным препятствием для успешных расследований.
Готовность к ИИ также вызывает серьезные опасения. Хотя в 55% дел о киберпреступности в 2025 году ИИ использовался в той или иной форме, лишь 8% аналитиков разведки по всему континенту обладают продвинутой экспертизой в выявлении контента, созданного ИИ, а сотрудники на передовой в целом не обучены отличать подлинные материалы от синтетических голосовых клонов или поддельного видео deepfake. В отчете отмечается, что хотя 33% ведомств начали использовать ИИ для обнаружения угроз, большинство по-прежнему полагается на ручные процессы.
В 2025 году 17 стран приняли или изменили законы о киберпреступности. Kenya продвинула законодательство, специально направленное против SIM swap, Zambia ввела в действие Cyber Crimes Act, Angola создала National Cybersecurity Centre, а Senegal выделил $24 million на инициативы цифрового суверенитета. Но следующим критически важным шагом остается внедрение, а правовая гармонизация между странами по-прежнему неполна.
Когда электросеть Uganda снова вышла в онлайн в August 2025, злоумышленников еще не поймали, уязвимости, которыми они воспользовались, не были устранены, а правовые механизмы, необходимые для преследования их в разных юрисдикциях, оставались запутанными из-за административных задержек и различий в правилах защиты данных. Сеть восстановилась потому, что у коммунального оператора были резервные копии, хотя базовая хрупкость осталась прежней, и отчет предполагает, что достаточно одного незащищенного портала, одной мошеннической SIM-карты или одного варианта ransomware, чтобы вывести еще больше систем из строя.
Для большинства африканцев заголовок о $5 billion кажется абстрактным. Более непосредственная реальность — это уведомление о мобильном платеже, которое так и не приходит, SIM-карта, замененная без согласия владельца, или голосовое сообщение в WhatsApp, которое звучит в точности как человек, которому вы доверяете. Данные INTERPOL показывают, что самые быстрорастущие векторы мошенничества на континенте не требуют, чтобы жертва была богатой или невнимательной, — только чтобы она была подключена к сети. При более чем 1.1 billion мобильных подписок и $1.1 trillion цифровых транзакций, зафиксированных в 2025 году, поверхность атаки теперь — это телефон в вашем кармане.
Опрос показал, что мошенничество с мобильными деньгами было зафиксировано в 97% стран-участниц, а рост SIM swap-мошенничества в Kenya на 327% демонстрирует, как быстро один скомпрометированный сотрудник телеком-компании может опустошить дневную выручку владельца магазина еще до обеда. В отчете отмечается, что только четыре страны требуют раскрытия инцидентов в течение 72 часов, а это значит, что средний пользователь часто не знает, что его данные уже циркулируют на форумах dark web, где данные S2W показали рост контента африканского происхождения, оказавшегося в краже, на 62% в годовом выражении. Чтобы стать жертвой, не нужно переходить по фишинговой ссылке; достаточно иметь номер телефона и национальное удостоверение личности.
Затем идет фактор ИИ. Мошеннические схемы с deepfake-инвестициями, синтетическим созданием личности и автоматизированным sextortion больше не нацелены только на корпорации и состоятельных людей. Они нацелены на любого, у кого есть профиль в соцсетях и мобильный кошелек. Самый тревожный вывод отчета для обычных пользователей, возможно, носит не технический, а институциональный характер: банки, телеком-операторы и полиция не делятся данными о мошенничестве в реальном времени, а 89% опрошенных стран называют трансграничное сотрудничество главным препятствием для расследований. Для среднего африканца это сводится к простой и неприятной истине: если деньги уходят с вашего счета в пятницу днем, системы, призванные вас защищать, могут не обменяться данными до понедельника, а к тому времени след уже остынет.

