Eksploit Symbiosis uwidacznia ryzyko związane z mostami Bitcoina bez naruszenia samego Bitcoina
Najważniejsze informacje
- •Symbiosis wykrył atak około 04:28 UTC i natychmiast zawiesił routing BTC, podczas gdy pozostałe protokoły routingu nadal działały.
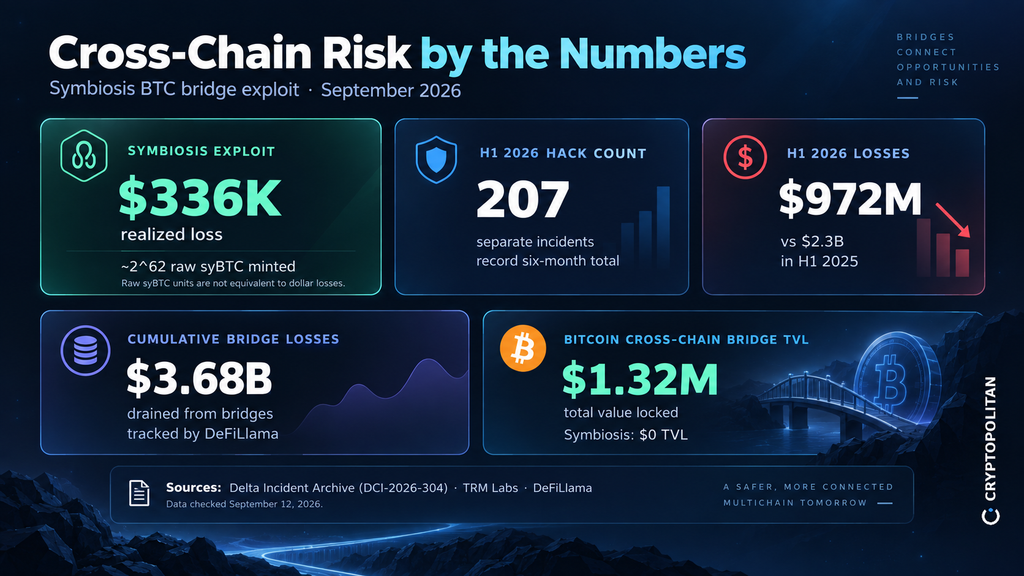
- •BridgeV2 wygenerował ponad 2^62 syBTC po przetworzeniu nieprawidłowego komunikatu międzyłańcuchowego, lecz wyprowadzono tylko około $336,000 realnych aktywów.
- •Eksploit dotyczył infrastruktury mostu Bitcoina, a nie bazowej sieci Bitcoina.
- •DeFiLlama szacuje skumulowane straty związane z mostami na co najmniej $3.68 billion, co podkreśla powtarzające się problemy bezpieczeństwa systemów międzyłańcuchowych.
- •Kolejne działania Symbiosis obejmują ustalenie terminu wznowienia routingu BTC oraz zmian, które zostaną wprowadzone do mechanizmów uwierzytelniania komunikatów BridgeV2.
Symbiosis zamknął swój natywny most Bitcoina w piątek po tym, jak napastnik wykorzystał kontrakt BridgeV2 do emisji ogromnej ilości niepokrytych syntetycznych BTC. Napastnik wyprowadził jednak tylko około $336,000 realnej wartości. Symbiosis poinformował o incydencie na X.
Różnica między skalą emisji syntetycznych aktywów a zrealizowaną stratą jest znacząca. Sam Bitcoin nie został naruszony. Podatność dotyczyła infrastruktury przenoszącej BTC do zdecentralizowanych finansów (DeFi). Do incydentu doszło zaledwie kilka dni po naruszeniu Liquid Network, które spowodowało szacowaną stratę w wysokości $320 million, ponownie wywołując pytania o bezpieczeństwo systemów międzyłańcuchowych, mimo że bazowa sieć Bitcoina pozostała nienaruszona.
Wstrzymano routing BTC, podczas gdy inne usługi pozostały otwarte
Symbiosis poinformował, że 11 września około 04:28 UTC znalazł dowody ataku na Bitcoin Bridge i natychmiast wstrzymał routing BTC. Pozostałe protokoły routingu nadal działały.
Delta Incident Archive sklasyfikowało incydent jako DCI-2026-304. Według archiwum BridgeV2 przetworzył nieprawidłowy komunikat, w wyniku czego w BNB Chain i Ethereum wygenerowano ponad 2^62 syBTC.
Napastnik zamienił część nielegalnego salda na około 4,39 WBTC w Ethereum, uzyskując około $336,000 wpływów. DeFiLlama klasyfikuje ten incydent jako „Unbacked Cross-Chain Mint”.
Jak zaufanie między łańcuchami wpływa na system
Dokumentacja Symbiosis opisuje architekturę mostu, która zależy od bezpiecznego przesyłania i uwierzytelniania komunikatów między łańcuchami.
BridgeV2 łączy kontrakty Portal i Synthesis protokołu z działającą poza łańcuchem siecią Relayers Network. Relayerzy przesyłają transakcje podpisane przy użyciu klucza Multi-Party Computation (MPC) przechowywanego w kontrakcie.
Za pomocą progowych podpisów MPC natywny Bitcoin jest zabezpieczany w Portalu. Relayerzy mogą następnie tworzyć syBTC na innym blockchainie, gdzie jest on konwertowany na preferowane aktywo użytkownika. Symbiosis poinformował, że jego natywny most BTC został poddany audytowi przez Decurity.
Model ten zależy od prawidłowego uwierzytelniania instrukcji przesyłanych między łańcuchami. W tym incydencie proces uwierzytelniania zawiódł. Wynik pokazuje, dlaczego bezpieczeństwo mostów obejmuje zarówno przechowywanie bazowego BTC, jak i mechanizmy kontrolujące emisję jego reprezentacji międzyłańcuchowej.
Ogromna emisja syntetycznych aktywów, ograniczona zrealizowana strata
Emisji ponad 2^62 jednostek syBTC nie należy utożsamiać z całkowitą skradzioną kwotą. Chociaż emisja doprowadziła do ogromnej nierównowagi księgowej, napastnik zamienił na realne aktywa tylko niewielką część syntetycznego salda. Szacowana strata wynosi około $336,000.
Kwota ta plasuje incydent Symbiosis w pobliżu dolnego końca zestawienia dużych ataków na rynek kryptowalut odnotowanych w 2026 roku. TRM Labs podało, że w pierwszej połowie roku doszło do 207 ataków na projekty kryptowalutowe — to najwyższa liczba w historii firmy w ujęciu półrocznym. Średnia strata wyniosła $219,000. Łączne straty spadły z $2.3 billion w pierwszej połowie 2025 roku do $972 million w pierwszej połowie 2026 roku.
Powtarzające się awarie infrastruktury mostów
Szerszym problemem jest częstotliwość, z jaką mosty międzyłańcuchowe nadal zawodzą. DeFiLlama szacuje łączne straty związane z mostami na co najmniej $3.68 billion. Symbiosis wskazał słabe uwierzytelnianie komunikatów jako jedną z powtarzających się przyczyn ataków na mosty.
Skutki mogą wykraczać poza sam most. Analiza przeprowadzona przez Bank Policy Institute w sprawie ataku na KelpDAO wykazała, że niepokryte rsETH utworzone wskutek niewystarczającej walidacji międzyłańcuchowej przyczyniły się do wzrostu presji na Aave. W wyniku incydentu wycofano stablecoiny o wartości $5 billion, a oprocentowanie pożyczek wzrosło do 10%.
Echa naruszenia Liquid Network o wartości $320 million
Eksploit Symbiosis nastąpił po znacznie większej awarii Liquid Network. Chainalysis podało, że samozwańczy hakerzy white hat przejęli 4,000 z 4,200 BTC należących do Liquid, o wartości około $320 million, wykorzystując lukę w buforowanych dowodach walidacji transakcji. Błąd umożliwił utworzenie niepokrytych L-BTC, które później wymieniono na prawdziwego Bitcoina.
Cryptopolitan poinformował na początku tego tygodnia, że hakerzy zwrócili 3,400 BTC, czyli około 85% utraconych środków.
Żaden z tych exploitów nie naruszył bazowej sieci Bitcoina. Oba ujawniły słabości systemów zbudowanych wokół niej.
Dla użytkowników i operatorów bezpośrednio istotne będzie to, czy Symbiosis wznowi routing BTC oraz jakie zmiany wprowadzi w procesie uwierzytelniania komunikatów BridgeV2. Obecne dane wskazują również na ograniczoną skalę płynności mostów Bitcoina: dane DeFiLlama dotyczące międzyłańcuchowych mostów Bitcoina pokazują około $1.32 million całkowitej wartości zablokowanej w całym sektorze, podczas gdy dla Symbiosis widnieje wartość $0.
Problem wykracza poza Symbiosis. Kolejne incydenty mogą negatywnie wpłynąć na przepływ BTC do DeFi, pozostawiając płynność w odrębnych ekosystemach i sprawiając, że usługi międzyłańcuchowe będą postrzegane jako bardziej ryzykowne i mniej atrakcyjne.

