Microsoft wprowadza Execution Containers, aby ograniczyć dostęp agentów AI na Windows 11
Najważniejsze informacje
- •Microsoft Execution Containers (MXC), ograniczające pliki i sieci dostępne dla agenta AI pod wymuszaniem zabezpieczeń Windows, osiągnęło ogólną dostępność w Windows 11.
- •Podejście Microsoftu do bezpieczeństwa agentów opiera się na trzech filarach: izolacji, śledzeniu tożsamości aktywności agentów oraz zarządzaniu poprzez Agent 365 i Intune.
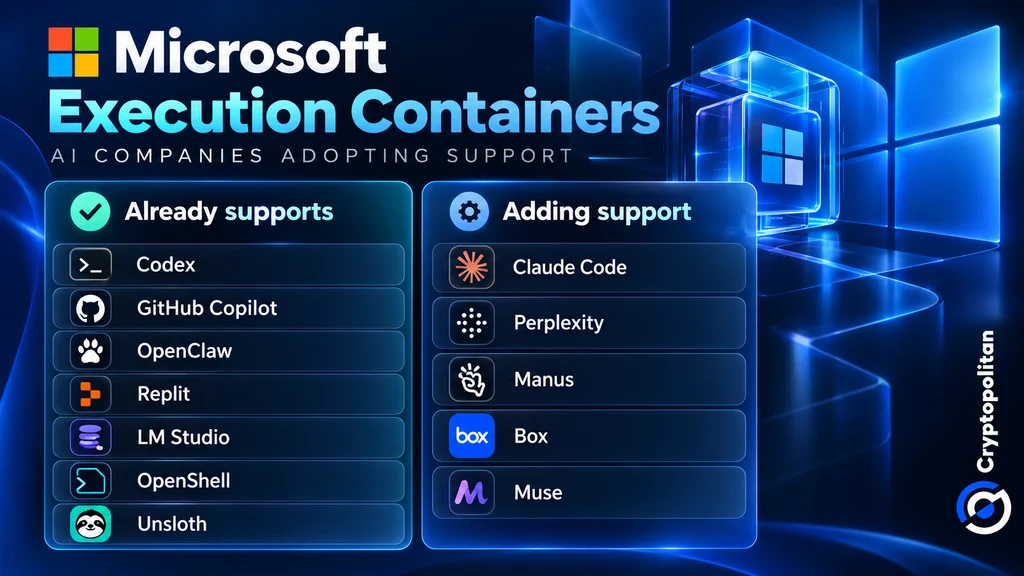
- •Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell i Unsloth AI już obsługują MXC, podczas gdy Claude Code, Perplexity, Manus i Box pracują nad dodaniem wsparcia, a Meta planuje natywną wersję Muse na Windows.
- •Microsoft zmniejszył model MAI Code 1.1 Flash o prawie 80% do użytku lokalnego, zachowując okno kontekstowe 256 000 tokenów, w ramach wysiłku na rzecz obniżenia kosztów tokenów chmurowych dla firm.
- •Surface Laptop Ultra, napędzany chipem Nvidia RTX Spark z 128 GB pamięci, będzie dostępny za 2599 dolarów od 16 października.
Microsoft wykorzystał środowe wydarzenie w San Francisco, aby przedstawić argumenty za uruchamianiem agentów AI pod kontrolą bezpieczeństwa samego Windows, zamiast polegać na chmurze. Firma ogłosiła, że Microsoft Execution Containers (MXC) — technologia ograniczająca dostęp agentów i ich możliwości — jest już ogólnie dostępna w Windows 11, dając firmom bezpośredni sposób ogrodzenia autonomicznego oprogramowania. Ogólna dostępność to tutaj kamień milowy operacyjny: izolacja może już trafiać do wdrożeń produkcyjnych, a nie pozostawać na mapie drogowej. W ujęciu Microsoftu to PC — a nie zdalne centrum danych — staje się punktem wymuszania bezpieczeństwa agentów.
MXC stanowi fundament Windows Intelligence, strategii Microsoftu polegającej na rozdzielaniu zadań AI między lokalne komputery a chmurę przy zachowaniu bezpieczeństwa danych krytycznych i kontroli korporacyjnej.
Dlaczego Microsoft uważa, że dzisiejsze agenci są niebezpieczni
Menedżer Microsoftu Pavan Davuluri ostrzegł, że agenci na PC są „fundamentalnie niebezpieczni, ponieważ mają szeroki dostęp do systemu”, jak podał GeekWire. W przeciwieństwie do klasycznych aplikacji agenci mogą odczytywać pliki, wykonywać instrukcje i działać autonomicznie bez stałego nadzoru człowieka.
Odpowiedź Microsoftu opiera się na trzech filarach: izolacji, która ogranicza zakres działania agenta; tożsamości, która śledzi aktywność agentów; oraz zarządzaniu, które powierza nadzór narzędziom Agent 365 i Intune. Ten ostatni filar korzysta z narzędzi już znanych działom IT — Intune to platforma zarządzania punktami końcowymi Microsoftu — więc nadzór nad agentami tr do istniejących przepływów administracyjnych, a nie obok nich.
Co tak naprawdę ograniczają Execution Containers
MXC pozwala firmom określić, które pliki i sieci może uzyskać agent AI, a Windows wymusza te limity na agencie, nawet gdy próbuje przekroczyć przyznany mu dostęp.
Platforma oferuje kilka poziomów zabezpieczeń, w tym możliwość izolowania osobnych procesów i sesji oraz uruchamiania agentów za pośrednictwem maszyn wirtualnych lub Windows 365 for Agents. Choć technologia nie jest ograniczona wyłącznie do systemów Windows, Microsoft uważa, że osadzenie MXC w systemie operacyjnym daje firmom większą kontrolę nad aktywnością agentów.
Wsparcie jest już szerokie. Microsoft poinformował, że Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell i Unsloth AI obecnie obsługują MXC. Claude Code, Perplexity, Manus i Box pracują nad dodaniem wsparcia, a Meta planuje wprowadzić Muse na Windows jako natywną aplikację. To właśnie oczekujące integracje warto obserwować, ponieważ adopcja przez strony trzecie pokaże, czy MXC stanie się powszechną granicą dla agentów w Windows, czy pozostanie związane głównie z ekosystemem samego Microsoftu.
Większa liczba firm na pokładzie nie czyni jednak automatycznie agentów AI bezpieczniejszymi. Liczy się to, jak te mechanizmy kontroli sprawdzają się w praktyce.
Gdzie pojawia się ekonomia chmury
Microsoft chce również obniżyć firmom koszty przetwarzania w chmurze. Obsługa odpowiednich zadań AI lokalnie mogłaby zmniejszyć wydatki na tokeny, pozwalając modelom chmurowym przejmować cięższe obciążenia. CEO Satya Nadella opisał ten cel jako „nielimitowaną inteligencję na każdym biurku i w każdym domu”, jak podał GeekWire.
W tym celu Microsoft zmniejszył rozmiar modelu MAI Code 1.1 Flash o prawie 80% do użytku lokalnego, zachowując okno kontekstowe 256 000 tokenów.
Firma zainwestowała także w sprzęt zdolny do lokalnych operacji AI. Surface Laptop Ultra, działający na chipie Nvidia RTX Spark z 128 GB pamięci, będzie dostępny w zakupie za 2599 dolarów od 16 października. Pamięć to praktyczny limit dla lokalnego AI, ponieważ model musi zmieścić się na maszynie, aby na niej działać.
Lokalne uruchamianie AI również wiąże się z kosztami. Firmy muszą płacić za sprzęt, energię elektryczną i utrzymanie, jak pokazuje analiza całkowitego kosztu posiadania Lenovo na 2026 rok dotycząca generatywnego AI lokalnego versus w chmurze. To, czy firma osiągnie oszczęd, zależeć będzie od tego, ile przetwarzania w chmurze zdoła zastąpić.
Cień Recall nad lokalnym AI
Microsoft nadal mierzy się z obawami o prywatność związanymi z funkcją Recall — kontrowersyjnym rozwiązaniem opartym na zrzutach ekranu, którego wydanie opóźniono po krytyce dotyczącej bezpieczeństwa, a później udostępniono jako opcję do włączenia. Tym razem Microsoft zapewnia, że Copilot będzie uzyskiwał dostęp do plików i ostatniej aktywności wyłącznie za zgodą użytkownika.
The Verge informuje, że Copilot przejmie więcej zadań lokalnych, a funkcje hybrydowe trafią na komputery Copilot+ w nadchodzących miesiącach. Copilot+ PCs to maszyny Windows zaprojektowane wokół sprzętu AI działającego na urządzeniu.
Prawdziwym testem będzie to, czy Windows potrafi uczynić agentów AI naprawdę użytecznymi, nie dając im większego dostępu, niż użytkownicy zamierzali.

