Fałszywa strona Ledger wymierza frazy odzyskiwania portfela w śledztwie dotyczącym kradzieży 86 mln dolarów
Najważniejsze informacje
- •Fraza odzyskiwania składająca się z 12 do 24 słów może pozwolić każdemu, kto ją zdobędzie, na dostęp do wszystkich aktywów w powiązanym portfelu i ich transfer.
- •Fałszywa strona Ledger rzekomo podszywa się pod oficjalne usługi konfiguracji lub wsparcia, aby nakłonić użytkowników do podania fraz odzyskiwania.
- •Śledczy badają rzekomą kradzież 86 mln dolarów, jednak kwota ta pozostaje częścią toczącego się postępowania, a nie potwierdzoną ostateczną stratą.
- •Legalne oprogramowanie Ledger nie prosi o frazy odzyskiwania przez strony internetowe, aplikacje ani formularze online.
- •Użytkownicy, którzy ujawnili frazę na nieautoryzowanej stronie, powinni uznać ją za skompromitowaną i przenieść środki do portfela z nową frazą seed.
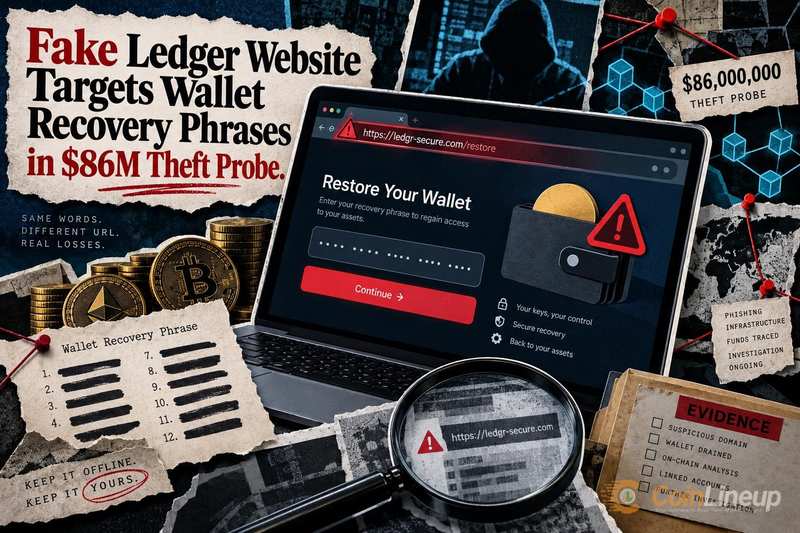
Fałszywa strona internetowa podszywająca się pod Ledger, popularną markę sprzętowych portfeli kryptowalutowych, według doniesień wymierza frazy odzyskiwania portfeli użytkowników. Schemat ten ujawnił się równolegle z raportowanym śledztwem dotyczącym kradzieży 86 mln dolarów, budząc pilne obawy o bezpieczeństwo wszystkich, którzy przechowują kryptowaluty w portfelu sprzętowym.
Na szali jest sama fraza odzyskiwania: ciąg słów, który zapewnia pełną kontrolę nad portfelem sprzętowym i wszystkimi przechowywanymi w nim aktywami.
Dlaczego celem jest fraza odzyskiwania
Frazа odzyskiwania portfela, czasami nazywana frazą seed, to sekwencja 12 do 24 słów generowana przy pierwszej konfiguracji portfela sprzętowego. Działa jak klucz główny do całego konta kryptowalutowego — ktokolwiek ją zdobędzie, może uzyskać dostęp do środków i opróżnić je z dowolnego urządzenia, w dowolnym miejscu na świecie.
Frazy odzyskiwania wprowadza się zazwyczaj tylko podczas przywracania portfela na nowym lub zastępczym urządzeniu, dlatego strona imitująca oficjalny proces konfiguracji lub wsparcia może sprawiać wrażenie rutynowego zapytania.
Fałszywa strona Ledger wygląda na zaprojektowaną specjalnie w celu zbierania tych fraz. Podszywając się pod legalną markę Ledger, wprowadza użytkowników w błąd, sprawiając, że wierzą, iż znajdują się na oficjalnej stronie. Gdy użytkownik wprowadzi swoją frazę odzyskiwania, atakujący uzyskuje pełną kontrolę nad portfelem.
Phishingowe strony imitujące zaufane marki portfeli sprzętowych wpisują się w schemat, który badacze bezpieczeństwa śledzą od lat. Podobna taktyka pojawiła się w kampanii, przed którą ostrzegało HP, obejmującej fałszywe narzędzie AI do handlu kryptowalutami wymierzone w portfele przeglądarkowe, co pokazuje, jak atakujący konsekwentnie dostosowują swoje przynęty do narzędzi, którym użytkownicy już ufają.
Co sygnalizuje śledztwo dotyczące kradzieży 86 mln dolarów
Według doniesień śledczy badają kradzież o łącznej wartości 86 mln dolarów w związku z tą działalnością. Śledztwo trwa i nie potwierdzono żadnych ostatecznych ustń, dlatego kwotę 86 mln dolarów należy traktować jako element toczącego się postępowania, a nie rozstrzygnięty wniosek. Ponieważ śledztwo jest aktywne, potwierdzone szczegóły — zweryfikowane kwoty strat lub identyfikacja sprawców fałszywej strony — zostaną przekazane w oficjalnych ustaleniach, a nie we wstępnych raportach.
Skala rzekomej straty odzwierciedla, jak cenna stała się kradzież frazy odzyskiwania jako metoda ataku. Ponieważ pojedyncza fraza odblokowuje dostęp do portfela sprzętowego, jeden udany atak phishingowy może przynieść znaczący zysk. Portfele sprzętowe są zaprojektowane tak, aby klucze prywatne pozostawały offline, ale ta ochrona kończy się w momencie, gdy posiadacz wpisuje frazę na złośliwej stronie — ten rodzaj ataku celuje w ludzi, a nie w kod. Śledztwa dotyczące kradzieży on-chain wykazały podobne wzorce, w tym śledzenie 12 mln dolarów powiązanych z kradzieżą z Bybit w 2025 roku, gdzie skradzione środki szybko przemieszczano przez wiele portfeli, aby zatarć ich pochodzenie.
Odzyskanie środków po kradzieży portfela rzadko jest proste. Samodzielne przechowywanie (self-custody) nie pozostawia resetu hasła ani biura wsparcia, które mogłoby cofnąć transfer po ujawnieniu frazy. Strukturyzowane programy odzyskiwania podejmowane przez projekty, takie jak proces roszczeń odszkodowawczych Drift po hakowaniu, pokazują, jak trudno ofiarom odzyskać straty, gdy środki opuszczą skompromitowany portfel.
Jak chronić się przed phishingiem frazy odzyskiwania
Frazy odzyskiwania nigdy nie wolno wpisywać na żadnej stronie internetowej, w żadnej aplikacji ani formularzu online, w żadnych okolicznościach. Legalne oprogramowanie Ledger nigdy nie poprosi o frazę odzyskiwania przez przeglądarkę, a każda strona, która o nią prosi, jest próbą phishingu, niezależnie od tego, jak legalnie wygląda. Jeśli strona prosi o frazę, użytkownicy powinni potraktować to jako próbę kradzieży i natychmiast zamknąć kartę.
Z oficjalnym wsparciem Ledger należy kontaktować się wyłącznie poprzez adres wpisany bezpośrednio w przeglądarce, nigdy poprzez linki w e-mailach, postach w mediach społecznościowych ani wyskakujących okienkach. Atakujący polegają na wywieraniu presji czasu — twierdząc, że portfel jest zagrożony lub wymaga weryfikacji — aby skłonić użytkowników do pochopnego działania.
Każdy, kto podejrzewa, że wpisał frazę odzyskiwania na nieautoryzowanej stronie, powinien jak najszybciej przenieść środki do nowego portfela ze świeżo wygenerowaną frazą seed. Skompromitowaną frazę należy uznać za trwale ujawnioną.
Zastrzeżenie: ten artykuł ma charakter wyłącznie informacyjny i nie stanowi porady finansowej ani inwestycyjnej. Ryn kryptowalut i aktywów cyfrowych wiążą się ze znacznym ryzykiem. Czytelnicy powinni przeprowadzić własne badania przed podjęciem decyzji.

