Ataki wspomagane AI uderzyły w południowokoreańskie instytucje finansowe — ustalenia śledztwa CrowdStrike
Najważniejsze informacje
- •CrowdStrike ujawnił ślady hakowania wspomaganego AI, po tym jak napastnik pozostawił publicznie dostępne katalogi serwerowe z rejestrami sesji Claude Code i konfiguracjami ARTEX — otwartoźródłowego narzędzia do testów penetracyjnych opracowanego w Chinach.
- •Włamano do siedmiu południowokoreańskich instytucji finansowych: Shinhan Bank zgłosił 25 727 naruszonych rekordów, Yegaram Savings Bank powiadomił około 40 000 klientów, a Hyundai Capital poinformował o wpływie na 146 agentów kredytowych.
- •Czasy wykrycia znacznie się różniły: Shinhan zidentyfikował włamanie w ciągu 15 godzin, Hana potrzebowała prawie 42 godzin, a KB Kookmin wykrył naruszenie po 68 godzinach.
- •Rząd Korei Południowej odwołał plany rozszerzenia wyjątków od zasad separacji sieci, a regulatorzy nakazali kontrole bezpieczeństwa około 500 firm po tym, jak napastnicy wykorzystali usługi zewnętrzne o niższym poziomie ochrony.
- •Czerwcowy raport MFW wykazał, że aktywność przeciwników wspomagana AI wzrosła o 89% między 2024 a 2025 rokiem, a średni czas breakout spadł do 29 minut, zawężając okno banków na wykrycie ataków i reakcję.
Ostatnie cyberataki na południowokoreańskie instytucje finansowe pokazują, jak hakerzy wykorzystują technologię AI do popełniania przestępstw szybciej niż kiedykolwiek. Śledztwo CrowdStrike opublikowane 7 października ujawniło ślady hakowania wspomaganego AI, budząc obawy, że skutki mogą rozprzestrzenić się na cały system finansowy, zamiast ograniczać się do atakowanych banków.
ARTEX i Claude Code pozostawione we własnych plikach atakujących
Napastnicy popełnili błędy, pozostawiając cenne poszlaki. Badaczka CrowdStrike Ashley Campion odkryła publicznie dostępne katalogi serwerowe zawierające rejestry sesji Claude Code, pliki pamięci oraz konfiguracje związane z ARTEX — otwartoźródłowym narzędziem do testów penetracyjnych opracowanym w Chinach. Claude Code to agent kodujący AI, który może wykonywać wieloetapowe zadania programistyczne w imieniu użytkownika; jego pliki sesji rejestrują polecenia wydawane przez użytkownika oraz wyniki generowane przez narzędzie.
Od końca września do początku października haker używał ARTEX wraz z dużymi modelami językowymi do atakowania instytucji finansowych.
CrowdStrike nie był w stanie zidentyfikować grupy odpowiedzialnej za atak ani liczby ofiar. Firma oświadczyła z umiarkowaną pewnością, że haker posługiwał się językiem chińskim i działał z motywacji finansowej, a nie znalazła żadnych wskazówek na udział państwa. Ustalenia opisano szczegółowo w oficjalnym wpisie na blogu CrowdStrike.
Siedem firm, dziesiątki tysięcy rekordów
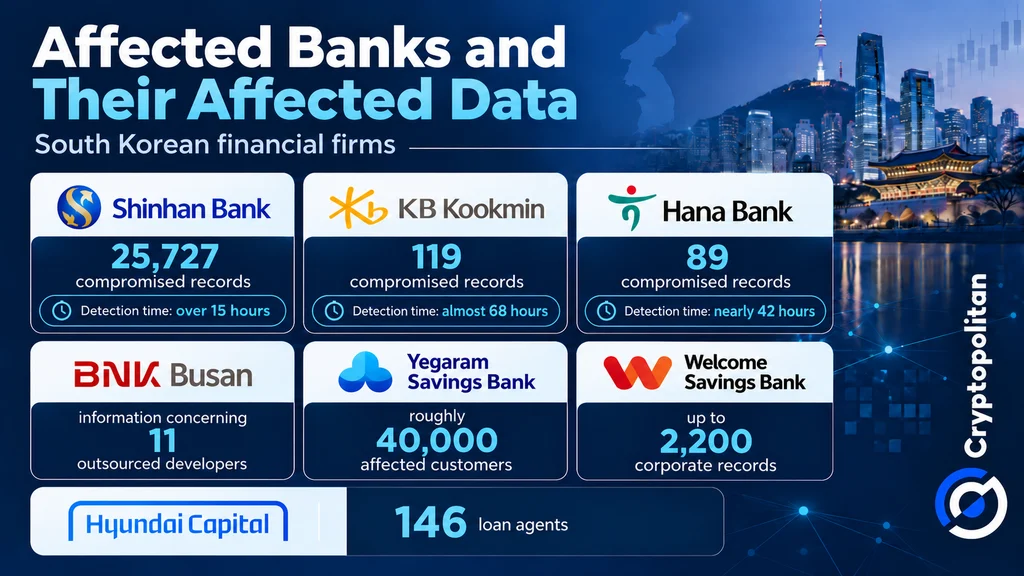
Jak wcześniej informował Cryptopolitan, zhakowano siedem banków — obejmujących banki komercne, banki oszczędnościowe i spółkę kapitałową. Shinhan Bank zgłosił 25 727 naruszonych rekordów, KB Kookmin — 119, Hana — 89, a BNK Busan — dane 11 zewnętrznych programistów. Yegaram Savings Bank powiadomił około 40 000 dotkniętych klientów, Welcome Savings Bank zgłosił naruszenie 2 200 rekordów firmowych, a Hyundai Capital poinformował o wpływie na 146 agentów kredytowych.
Wykrycie zajęło sporo czasu. Z relacji wynika, że Shinhan zidentyfikował włamanie w ciągu 15 godzin, Hana potrzebowała prawie 42 godzin, a KB Kookmin wykrył naruszenie po 68 godzinach.
Rząd Korei Południowej odwołał plany rozszerzenia wyjątków od zasad separacji sieci, które wymagają od firm finansowych utrzymywania kluczowych systemów wewnętrznych w izolacji od sieci połączonych z internetem. Na spotkaniu 4 października przewodniczący Komisji Usług Finansowych (FSC) Lee Eog-weon wzywał do zwiększonej czujności, a regulatorzy nakazali kontrole bezpieczeństwa około 500 firm. Relacje z Korei wskazywały, że napastnicy korzystali z usług zewnętrznych o niższym poziomie ochrony, a nie z systemów bankowych kontrolowanych przez same banki — szczegół, który stawia zewnętrznych dostawców w centrum reakcji regulatorów.
Dlaczego szybsze ataki kosztują więcej
Z czerwcowego raportu MFW wynika, że aktywność przeciwników wspomagana AI wzrosła o 89% między 2024 a 2025 rokiem, a średni czas breakout — czyli okres między początkowym naruszeniem a wejściem atakującego głębiej w sieć — skrócił się do 29 minut. AI może pomagać atakującym szybciej znajdować i wykorzystywać podatności, skracając bankom czas na reakcję.
Badacze Banku Rozliczeń Międzynarodowych (BIS) Juan Carlos Crisanto, Adrien Currat i Jeffery Yong ostrzegali we wrześniowym opracowaniu: „Okno na wykrycie takich ataków, podjęcie decyzji i odpowiedź drastycznie się zawęziło”.
Tymczasem badanie PwC z 2027 roku wykazało, że 84% liderów ds. bezpieczeństwa i finansów spodziewa się większych budżetów na cyberbezpieczeństwo, lecz tylko 22% pozwoliłoby AI działać w obronie w pełni autonomicznie.
Jak włamanie do jednego banku może dotknąć pozostałych
OECD ostrzega, że cyberataki mogą rozprzestrzeniać się poprzez wspólnych dostawców technologii i sieci finansowe, a naruszenia wiązano też z wypłatami depozytów, osłabieniem kredytowania, spadkiem wycen i wyższymi kosztami pożyczkowymi. BIS zgłasza podobne obawy dotyczące banków poleających na tych samych dostawcach usług chmurowych i AI.
Mimo to koreańskie naruszenia nie spowodowały udokumentowanego zarażenia finansowego ani bezpośredniej kradzieży środków bankowych. Regulatorzy stoją teraz przed zadaniem zaostrzenia bezpieczeństwa, ściślejszego nadzoru nad dostawcami zewnętrznymi oraz zapewnienia, by instytucje finansowe szybko się odbudowywały, zanim cyberatak się rozprzestrzeni. Wyniki zleconych kontroli około 500 firm oraz ewentualna decyzja o powrocie do wstrzymanego rozszerzenia wyjątków będą kolejnymi wydarzeniami, które warto obserwować.

