AI-gegenereerde foto's in Nigerias kiesregister onthullen diepere controlefouten bij INEC
Belangrijkste punten
- •INEC erkende dat registratieambtenaren met geautoriseerde toegang tot de kernatabase in meerdere staten AI-gegenereerde foto's en andere onregelmatigheden hebben ingevoerd.
- •Het voorlopige kiesregister van Nigeria bevat ruim 103 miljoen kiezers, nadat geautomatiseerde biometrische controles circa 1,2 miljoen ongeldige items hebben verwijderd uit ruim 11 miljoen nieuwe registraties sinds 2023.
- •INEC miste de wettelijke deadline van 18 oktober om het voorlopige register online te publiceren en bracht het op 26 oktober uit, slechts 81 dagen vóór de presidents- en National Assembly-verkiezingen van 16 januari 2027.
- •De commissie wil synthetische beelden verwijderen en klachten over ontbrekende registraties, administratieve fouten en niet-verwerkte adreswijzigingen oplossen vóór de publicatie van het definitieve register op 15 december 2026.
- •INEC beperkt AI-inzet momenteel tot functies met laag risico zoals chatbots en logistieke planning, en werkt aan een formeel AI-governancekader dat de ICT-directeur publiekelijk heeft toegezegd vrij te geven.
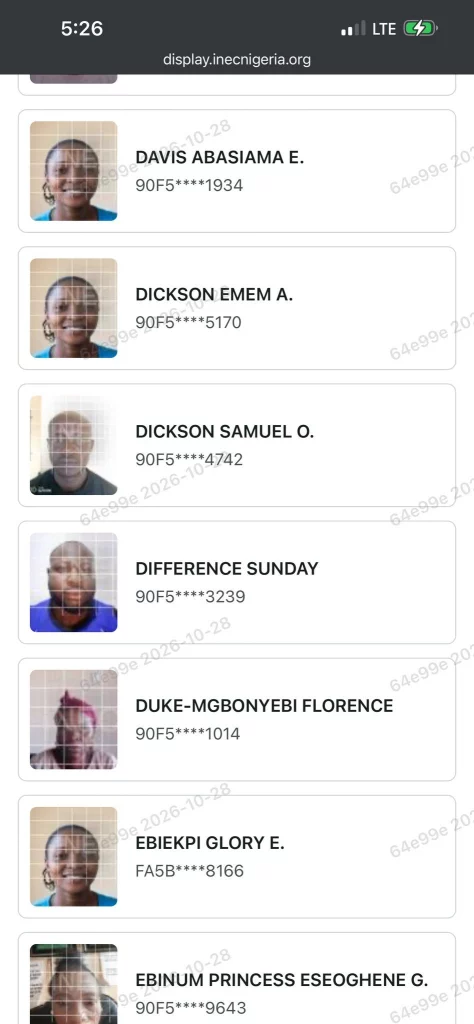
Foto's die met kunstmatige intelligentie zijn gegenereerd en aangetroffen in het voorlopige kiesregister van Nigeria, roepen een vraag op die verder reikt dan de technologie waarmee ze zijn gemaakt: hoe konden verdachte items terechtkomen in een database die bedoeld is om te bepalen wie stemgerechtigd is? Nu de algemene verkiezingen van 2027 naderen, heeft de controverse de verificatieprocedures, toegangscontroles en verantwoordingsplicht van de Independent National Electoral Commission (INEC) onder de loep gelegd—not slechts haar vermogen om synthetische beelden op te sporen.
Het voorlopige register telt ruim 103 miljoen kiezers, een stijging vergeleken met ongeveer 93 miljoen in 2023. Hoewel INEC de toename toeschrijft aan nieuwe registraties, hebben aanhoudende vragen over afwijkende registraties de roep om een duidelijker verantwoording van hoe ruwe gegevens worden gecontroleerd—en wie verantwoordelijk is wanneer systemische onregelmatigheden door de mazen van het net glippen—doen toenemen.
Clement Nwankwo, directeur van het Policy and Legal Advocacy Centre (PLAC), betwistte de geloofwaardigheid van het register in een interview op ARISE News (video), waarbij hij verwees naar vermeende AI-gegenereerde foto's en onverklaarde statistische pieken in het aantal geregistreerde kiezers. Zijn zorgen schetsen een bredere institutionele toets voor INEC: het verwijderen van twijfelachtige items is slechts een beginpunt, en de commissie moet aantonen dat haar hele pijplijn voor het verzamelen, verifiëren en auditen van verkiezingsdata robuust en betrouwbaar is.
Interne toegang ligt aan de kern van het probleem
Als reactie op de kritiek verklaarde Lawrence Bayode, ICT-directeur van INEC, op 30 oktober dat de commissie werkte aan het oplossen van de onregelmatigheden vóór de publicatie van het definitieve register op 15 december 2026. Zijn uitleg bracht echter een diepere operationele kwetsbaarheid aan het licht: sommige verdachte items werden rechtstreeks ingevoerd door registratieambtenaren met geautoriseerde toegang tot INEC's kernatabase.
Bayode erkende dat registratieambtenaren in meerdere staten onregelmatigheden in het systeem hebben geïntroduceerd, variërend van AI-gegenereerde beelden tot foutieve registratiepraktijken. "Zij hebben toegang om mensen te registreren," zei hij, met de kanttekening dat de commissie deze discrepanties signaleerde tijdens geautomatiseerde controles van het biometrische identificatiesysteem (ABIS).
Deze toegeving ondermijnt het verhaal dat generatieve technologie de voornaamste oorzaak is van kwetsbaarheden in kiezerslijsten. Generatieve AI vereenvoudigt het maken van synthetische beelden, maar het kernprobleem dat INEC identificeert, vloeit voort uit interne privileges—de personen die gemachtigd zijn om registratieterminals te bedienen—en de governancecontroles rondom hun toegang.
Die mislukking roept kritische vragen op over intern toezicht: hoe worden registratieambtenaren in realtime gemonitord, welke validatieregels worden uitgevoerd voordat gegevens in de hoofddatabase worden vastgelegd, en waarom zijn verdachte registraties niet in quarantaine geplaatst voordat ze het openbare voorlopige register bereikten?
De kwestie belicht ook de grenzen van geautomatiseerde waarborgen. Biometrische algoritmen kunnen dubbele vingerafdrukken of afwijkende kenmerken opsporen, maar hun effectiviteit hangt af van de integriteit van de aangeleverde gegevens, een goed workflowontwerp en strenge opvolging van gesignaleerde afwijkingen.
INEC heeft nog niet gespecificeerd hoeveel AI-gegenereerde foto's of ongeldige items zijn ontdekt, hoeveel ambtenaren betrokken zijn of welke disciplinaire of juridische maatregelen zijn genomen. Zonder deze details kan het publiek de omvang van de inbreuk niet nauwkeurig inschatten of beoordelen of de bestaande waarborgen voldoende zijn om vertrouwen te herstellen.
Een groter register en een transparantieprobleem
INEC meldde dat ruim 11 miljoen mensen zijn geregistreerd tijdens haar Continuous Voter Registration (CVR)-campagne voor de verkiezingen van 2027. Geautomatiseerde biometrische controles verwijderden vervolgens circa 1,2 miljoen ongeldige items, waarmee ruim 9 miljoen kiezers werden toegevoegd aan de 93 miljoen van 2023. Volgens Bayode leverde deze geautomatiseerde filtering het voorlopige totaal van ruim 103 miljoen op.
De forse uitbreiding heeft desondanks publieke bezorgdheid aangewakkerd, vooral omdat waarnemers en kiezers blijven opmerken dat er opvallende fouten in de gepubliceerde lijsten staan. De kwestie reikt verder dan numerieke groei: het gaat erom of burgers gegevensupdates onafhankelijk kunnen controleren en INEC's methodologieën kunnen verifiëren—zaken van groot belang gezien de wettelijke publicatieverplichtingen en de al aan het licht gekomen discrepanties.
Op grond van Sectie 19(1) van de Electoral Act is INEC verplicht het voorlopige kiesregister te publiceren op haar website en in elk registratie ward en kantoor van de lokale overheid, ten minste 90 dagen vóór een verkiezing. Nu de presidentsverkiezingen en verkiezingen voor de National Assembly gepland staan op 16 januari 2027, viel de wettelijke deadline op 18 oktober 2026. Sectie 20 verplicht de commissie bovendien het definitieve register ten minste 30 dagen vóór de stemming te publiceren, na de procedure van bezwaren, claims en deduplicatie—waarmee een deadline half december 2026 is vastgesteld.
INEC haalde de wettelijke deadline van 18 oktober voor online publicatie niet en stelde het voorlopige register pas op 26 oktober online beschikbaar—slechts 81 dagen vóór de verkiezingen. De commissie voerde aan dat fysieke tentoonstellingen in ward-centra van 9 tot 15 oktober aan haar verplichtingen voldeden, maar fysieke publicatie alleen voldeed niet aan Sectie 19(1), die expliciet zowel fysieke als online beschikbaarheid voorschrijft. De vertraging verkortte het venster voor publieke audit en riep terechte vragen op over wettelijke naleving.
De publieke revisiefase bracht bovendien verdere discrepanties aan het licht. Bayode erkende dat hij klachten had ontvangen over ontbrekende kiezersregistraties, administratieve fouten en adreswijzigingen die niet in het register waren verwerkt. Hoewel INEC het publiek heeft verzekerd dat deze kwesties vóór de definitieve publicatie worden onderzocht, lost het oplossen van individuele claims slechts een deel van het probleem op. Kiezers hebben ook transparantie nodig over onderzoeksworkflows, verificatienormen en audittrajecten.
Dit scenario illustreert een fundamenteel principe van digitaal verkiezingsbeheer: externe crowdsourcing kan geblokten blootleggen, maar kan institutionele interne controles niet vervangen. Ook kan publieke controle het vertrouwen niet herstellen zonder duidelijk zicht op hoe fouten worden gecorrigeerd en voorkomen.
INEC's AI-ambities staan voor een governanza-toets
Deze ontwikkelingen vinden plaats nu INEC haar technologische voetafdruk uitbreidt en beleid formuleert om kunstmatige intelligentie binnen haar hele organisatie te reguleren. Bayode verklaarde dat de commissie AI-inzet momenteel beperkt tot functies met laag risico, zoals publieke query-chatbots en logistieke planning van verkiezingsmaterialen, waarbij hij benadrukte dat deze tools de kernresultaten van verkiezingen niet beïnvloeden.
INEC werkt daarnaast aan een formeel AI-governancekader vóór de verkiezingen van 2027 om operationele grenzen te stellen voor geautomatiseerde tools en menselijk toezicht op gevoelige beslissingen te waarborgen. De commissie heeft bovendien een gespecialiseerde AI-divisie binnen haar ICT-afdeling opgericht en neemt deel aan regionale initiatieven rond het verantwoord inzetten van AI bij verkiezingen.
Deze stappen duiden op bewustzijn van technische risico's, maar de controverse rond het register toont aan waarom governance niet uitsluitend op softwaretools gericht kan zijn. Het moet ook ingaan op hoe menselijke operatoren met systemen omgaan, hoe gebruikersrechten worden geauditeerd en hoe verantwoordelijkheid wordt afgedwongen wanneer interne controles falen.
Bayode beloofde de AI-beleidsrichtlijnen publiekelijk vrij te geven. Publicatie van deze regels zou politieke partijen, maatschappelijke organisaties en kiezers in staat stellen INEC's operationele waarborgen onafhankelijk te beoordelen.
Vertrouwen hangt af van wat INEC repareert
INEC's toezegging om synthetische beelden te verwijderen en gegevensdiscrepanties op te lossen vóór 15 december vormt een cruciale toets van haar operationele reactievermogen vooruitlopend op de verkiezingen van 2027. Toch behandelt het zuiveren van het register slechts het symptoom. Om duurzaam vertrouwen te herstellen, moet de commissie openbaar maken hoe kwaadwillende gegevens de systeemcontroles konden omzeilen, de institutionele kwetsbaarheden identificeren en de technische mechanismen detaileren die zijn ingebouwd om herhaling te voorkomen.
Het geschil bevestigt een kernwaarheid van digitale governance: het digitaliseren van processen garandeert op zichzelf geen geloofwaardigheid. Technologie kan administratie stroomlijnen en afwijkingen signaleren, maar zwakke toegangsgovernance en ontoereikend toezicht risqueren juist die geblokten te repliceren—en te versterken—die de digitale tools moesten oplossen.
Voor INEC ligt de opdracht voorafgaand aan 2027 niet louter in het inzetten van geavanceerde software, maar in het bewijzen dat de menselijke en technische systemen die Nigerias verkiezingen beschermen, veilig, transparant en volledig verantwoordelijk zijn. Uiteindelijk rust de integriteit van verkiezingen niet op het aantal verwijderde frauduleuze items, maar op de vraag of burgers het pad kunnen vertrouwen waarlangs hun gegevens worden verzameld, geverifieerd en beveiligd.
Dit artikel verscheen oorspronkelijk op TechCabal.

