Kan het delen van je hotspot in Nigeria je in de problemen brengen? Dit zeggen de wet en de technologie echt
Belangrijkste punten
- •Een apparaat dat met je hotspot is verbonden, krijgt een privé-IP-adres en het verkeer ervan lijkt voor websites afkomstig te zijn van het publieke IP-adres van je telefoon via Network Address Translation.
- •Nigeriaanse mobiele operators, waaronder MTN en Airtel, gebruiken Carrier-Grade NAT, waardoor één publiek IP-adres al tegelijk gedeeld kan worden door veel niet-verbonden abonnees.
- •Een publiek IP-adres alleen kan geen abonnee identificeren; onderzoekers hebben doorgaans het exacte tijdstip en poortnummer nodig, plus telecomgegevens die op grond van Section 38 van de Cybercrimes Act 2015 twee jaar worden bewaard.
- •Het Nigeriaanse strafrecht kent geen afgeleide of automatische aansprakelijkheid toe voor het bezitten van een internetabonnement, en aanklagers moeten zowel de handeling als het opzet bewijzen, ondersteund door het vermoeden van onschuld onder Section 36(5).
- •De politie kan geregistreerde accounthouders als eersten ondervragen, en kopers van tweedehands apparaten met eerder gemarkeerde IMEI-nummers kunnen ook ondervraagd worden totdat zij een rechtmatige aankoop aantonen.
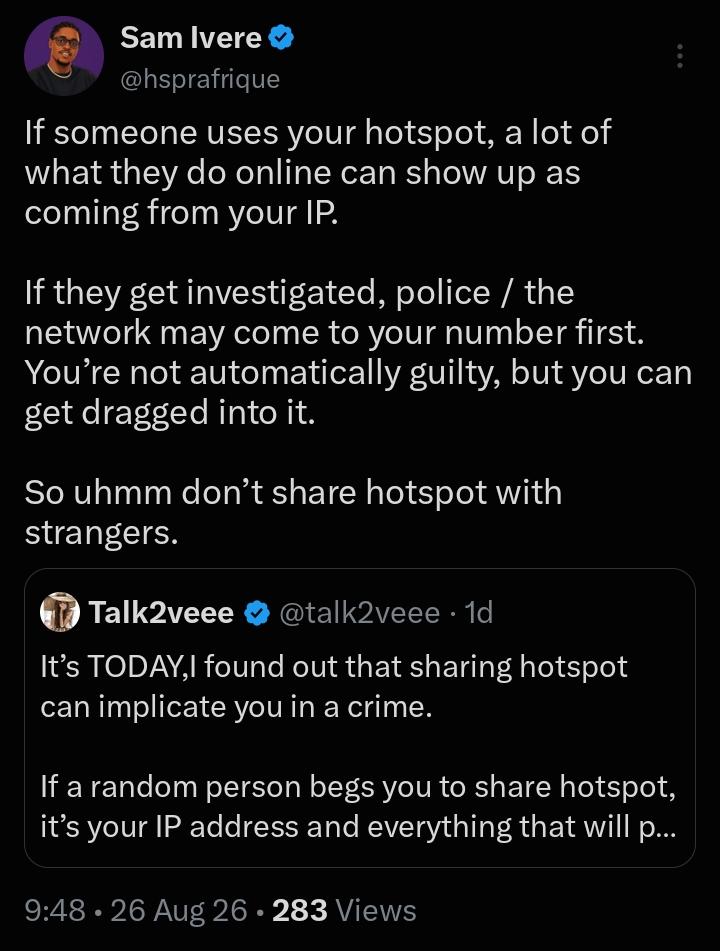
Een enkele post op X heeft een debat opnieuw aangewakkerd over de vraag of het uitlenen van je internetverbinding je in Nigeria in juridische problemen kan brengen. "It's TODAY, I found out that sharing hotspot can implicate you in a crime," schreef een gebruiker bekend als Talk2veee in een post op X op 25 August, en voegde eraan toe dat als je je hotspot deelt met een willekeurig persoon, "it's your IP address and everything that will pop up if they are being tracked."
De bewering leidde tot verdeelde reacties. In reactie op de post was Sam Ivere het ermee eens dat gebruikers van een gedeelde hotspot te herleiden zijn naar het IP-adres van de host, en waarschuwde dat "police/the network may come to your number first," ook al is de host niet automatisch schuldig. John Obiefuna plaatste kanttekeningen bij een deel van die framing en wees erop dat Carrier-Grade Network Address Translation (NAT), gebruikt door de meeste Nigeriaanse telecombedrijven, al betekent dat meerdere abonnees tegelijkertijd hetzelfde IP-adres kunnen delen — met of zonder hotspotdeling — en dat het gaat om het gedeelde publieke IP-adres, niet om een persoonlijk adres.
Voor veel Nigerianen zijn de gevolgen praktisch en niet abstract: de dekking van vaste breedband blijft laag, de meeste mensen gaan online via mobiele data, en het uitlenen van een hotspot aan een vriend, collega of vreemdeling is gebruikelijk — zelfs terwijl vervolgingen door de EFCC voor internetfraude cybercriminaliteit regelmatig in het nieuws houden.
Omdat de meningen verdeeld waren, legde Technext de vraag voor aan twee telecomingenieurs en een jurist op het gebied van digitale rechten om mythe en mechaniek van elkaar te scheiden.
Hoe hotspotdeling in de praktijk werkt
Elk apparaat dat met het internet is verbonden heeft een IP-adres nodig — een soort digitaal huisadres dat data vertelt waarheen het moet gaan en waar het terug moet komen. Volgens telecomingenieur Chukwuka Chijioke Jerry krijgt een apparaat dat verbinding maakt met je hotspot normaal gesproken van je telefoon een eigen privé-IP-adres, bijvoorbeeld een adres zoals 192.168.x.x. Je telefoon fungeert vervolgens als router en gebruikt een proces dat Network Address Translation (NAT) heet om het verkeer van dat apparaat via de eigen mobiele verbinding door te sturen.
Voor elke website die het verbonden apparaat bezoekt, lijkt het verkeer afkomstig te zijn van het publiek zichtbare IP-adres van je telefoon, niet van het privé-adres van de gast.
Arinzechukwu Miracle Okoli, een afgestudeerde in elektrotechniek en elektronica met specialisatie in draadloze communicatie, RF/microgolf en telecomtechniek, legt het uit met een gebouw-analogie. Je publieke IP-adres is als het straatadres van een gebouw, het adres dat zichtbaar is voor de buitenwereld. Elk apparaat in je huis of hotspot — je telefoon, laptop of de telefoon van een vriend die met je hotspot is verbonden — krijgt een eigen privé-IP-adres, vergelijkbaar met een intern appartementnummer dat alleen binnen het gebouw betekenis heeft.
Je telefoon gedraagt zich als de portier van het gebouw: wanneer een verbonden apparaat een verzoek naar een website stuurt, voorziet de portier dat van het publieke adres voordat het wordt verzonden en bezorgt daarna het antwoord aan het juiste "appartement" wanneer het terugkomt. Van buitenaf ziet elk apparaat dat je hotspot deelt er hetzelfde uit: ze lijken allemaal vanaf jou te browsen.
Daar wordt het nog ingewikkelder. Beide ingenieurs bevestigden dat Nigeriaanse mobiele netwerken, waaronder MTN en Airtel, Carrier-Grade NAT (CGNAT) gebruiken om een beperkte voorraad publieke IP-adressen te sparen. CGNAT werkt met dezelfde portiertruc, maar dan op het niveau van de telecomoperator: in plaats van dat één router een adres deelt tussen je eigen apparaten, deelt de netwerkoperator één publiek IP-adres tegelijk tussen veel niet-verbonden abonnees.
Chukwuka merkte op dat de exacte deelverhoudingen niet openbaar worden gemaakt en verschillen per operator, netwerkbelasting en configuratie, maar dat de kern gelijk blijft: een publiek IP-adres dat op een bepaald moment aan je telefoon is gekoppeld, kan al worden gedeeld met andere abonnees nog voordat iemand verbinding maakt met je hotspot.
Waarom een publiek IP-adres alleen weinig bewijst
Beide ingenieurs waren het over het kernpunt eens: een publiek IP-adres alleen kan niet één abonnee, laat staan één persoon, aanwijzen. Onderzoekers hebben doorgaans extra gegevens nodig, zoals het exacte tijdstip en het "poortnummer" — een technisch kenmerk dat aan elke verbinding is gekoppeld en helpt om sessies op een gedeeld adres van elkaar te onderscheiden — om een publiek IP-adres terug te brengen tot één account. Zelfs dan identificeert dat het account, niet noodzakelijkerwijs de persoon die op dat moment een apparaat gebruikte.
Chukwuka en Okoli merkten beiden op dat telecombedrijven doorgaans niet kunnen zien welk specifiek apparaat is verbonden met de persoonlijke hotspot van een klant; die informatie, als die al bestaat, staat op de telefoon van de host en niet in de systemen van de netwerkoperator.
Wat de wet zegt
Het technische beeld is slechts de helft van het verhaal. Muhammed Bello Buhari, oprichter van Internet for Rights en NAFASI Project Officer bij Magamba Network, zei dat Nigeriaanse opsporingsinstanties, waaronder de Economic and Financial Crimes Commission (EFCC) en de cybercrime-eenheid van de politie, accounthouders wel degelijk kunnen ondervragen zodra een onderzoek terugleidt naar hun SIM- of internetabonnement — zelfs als zij niets met het misdrijf te maken hadden. Die herleidbaarheid wordt zelf ondersteund door Nigeria's SIM-registratieregime: volgens de regels van de Nigerian Communications Commission (NCC) moeten SIM-kaarten vóór activatie worden geregistreerd en zijn ze inmiddels gekoppeld aan de National Identity Numbers (NIN) van abonnees, waardoor elk mobiel abonnement aan een geverifieerde identiteit wordt verbonden.
De wet schuift de schuld echter niet automatisch door naar de accounthouder. "Nigerian criminal jurisprudence does not recognise vicarious or automatic criminal liability for simply owning an internet subscription," zei Buhari, verwijzend naar het grondwettelijke vermoeden van onschuld onder Section 36(5). Om tot een veroordeling te komen, moeten aanklagers zowel de fysieke handeling als het criminele opzet bewijzen, doorgaans door device-forensisch onderzoek, inloggegevens en andere digitale sporen aan één specifieke persoon te koppelen, in lijn met de certificeringseisen voor computergegenereerd bewijs onder Section 84 of the Evidence Act.
Buhari wees ook op een verwant alledaags risico: tweedehands telefoons, laptops of routers kopen van niet-geverifieerde verkopers. Apparaten dragen hardware-identificaties, zoals een IMEI-nummer — een uniek serienummer voor elke telefoon, gebruikt om deze op mobiele netwerken te identificeren — dat in beveiligingsdatabases gemarkeerd kan blijven als het apparaat eerder was gestolen of voor fraude is gebruikt. Buhari zei dat nietsvermoedende kopers die hun eigen SIM-kaart plaatsen of zo'n apparaat op hun thuisnetwerk aansluiten, door onderzoekers ondervraagd kunnen worden totdat zij, vaak via bonnen of een koopakte, kunnen aantonen dat zij het apparaat rechtmatig en achteraf hebben verkregen.
In de praktijk, aldus Buhari, kan het feit dat je de geregistreerde accounthouder bent je een van de eerste personen maken die onderzoekers benaderen, ook al bewijst dat op zichzelf nog geen verantwoordelijkheid voor het misdrijf.
De kern
Het delen van je hotspot maakt je niet automatisch juridisch verantwoordelijk voor wat iemand anders ermee doet. Maar het kan wel betekenen dat jij als eerste door de politie wordt ondervraagd — en het kan tijd kosten om je naam te zuiveren. De zaak herinnert er ook aan dat digitale identificatiemiddelen — IP-adressen, poortlogs, IMEI's — startpunten voor onderzoek zijn en geen bewijs van schuld, en dat aanklagers nog steeds moeten aantonen dat ze aan een specifieke persoon zijn gekoppeld. Zowel de ingenieurs als de jurist adviseerden om hotspottoegang te beperken tot mensen die je vertrouwt, sterke wachtwoorden te gebruiken en apparaten los te koppelen zodra ze niet meer nodig zijn.
Bron: TechNext24

