AI-ondersteunde aanvallen treffen Zuid-Koreaanse financiële instellingen, onderzoek CrowdStrike
Belangrijkste punten
- •CrowdStrike bracht sporen van AI-ondersteund hacken aan het licht nadat de aanvaller blootgestelde servermappen achterliet met Claude Code-sessiegegevens en configuraties voor ARTEX, een open-source penetratietestinstrument ontwikkeld in China.
- •Zeven Zuid-Koreaanse financiële instellingen zijn gecompromitteerd, waarbij Shinhan Bank 25.727 gecompromitteerde gegevens meldde, Yegaram Savings Bank ongeveer 40.000 klanten informeerde en Hyundai Capital 146 getroffen hypotheekadviseurs meldde.
- •De detectietijden varieerden sterk tussen de slachtoffers: Shinhan identificeerde de inbraak binnen 15 uur, Hana had bijna 42 uur nodig en KB Kookmin ontdekte de inbreuk na 68 uur.
- •De Zuid-Koreaanse regering annuleerde plannen om de vrijstellingen van de regels voor netwerkisolatie uit te breiden, en toezichthouders bevalen beveiligingsinspecties bij circa 500 bedrijven aan nadat aanvallers externe diensten met een lager beschermingsniveau hadden misbruikt.
- •Het junirapport van het IMF stelde dat door AI ondersteunde vijandige activiteit tussen 2024 en 2025 met 89% toenam terwijl de gemiddelde breakout-tijd daalde naar 29 minuten, waardoor het venster voor banken om aanvallen te detecteren en erop te reageren kleiner is geworden.
Zuid-Koreaanse financiële instellingen die recent het doelwit waren van cyberaanvallen laten zien hoe hackers AI-technologie gebruiken om misdaden sneller dan ooit te plegen. Een onderzoek van CrowdStrike, gepubliceerd op 7 oktober, bracht sporen van AI-ondersteund hacken aan het licht, wat vrees wekt dat de gevolgen zich door het hele financiële systeem kunnen verspreiden in plaats van beperkt te blijven tot de aangevallen banken.
ARTEX en Claude Code achtergelaten in de eigen bestanden van de aanvallers
De aanvallers maakten fouten door waardevolle aanwijzingen achter te laten. CrowdStrike-onderzoeker Ashley Campion ontdekte publiek toegankelijke servermappen met Claude Code-sessiegegevens, geheugenbestanden en configuraties gerelateerd aan ARTEX, een open-source penetratietestinstrument ontwikkeld in China. Claude Code is een AI-coding agent die meerstaps programmeertaken namens een gebruiker kan uitvoeren; de sessiebestanden leggen de instructies vast die een gebruiker geeft en de uitvoer die het instrument produceert.
Tussen eind september en begin oktober gebruikte de hacker ARTEX samen met grote taalmodellen om financiële instellingen aan te vallen.
CrowdStrike kon niet achterhalen welke groep verantwoordelijk was voor de aanval of hoeveel slachtoffers er zijn gevallen. Het bedrijf zei met gematigde zekerheid dat de hacker Chinees sprak en werd gedreven door financieel gewin, en vond geen aanwijzingen voor betrokkenheid van een staat. De bevindingen zijn gedetailleerd beschreven in CrowdStrikes officiële blogpost.
Zeven bedrijven, tienduizenden gegevens
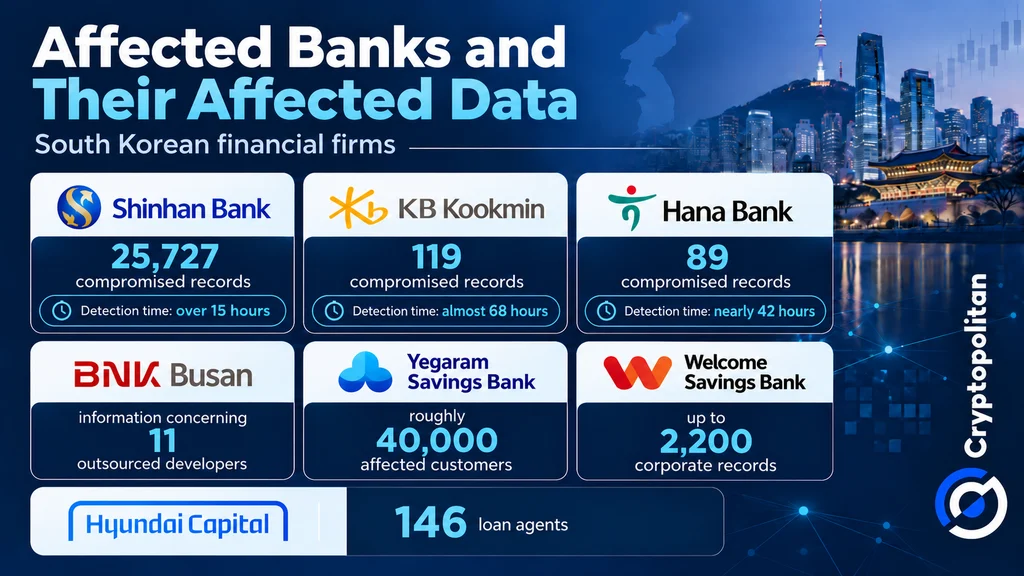
Zoals eerder gemeld door Cryptopolitan, werden zeven banken gehackt, variërend van commerciële banken, spaarbanken en een kapitaalmachappij. Shinhan Bank meldde 25.727 gecompromitteerde gegevens, KB Kookmin meldde er 119, Hana registreerde er 89 en BNK Busan meldde gegevens van 11 uitbestede ontwikkelaars. Yegaram Savings Bank informeerde ongeveer 40.000 getroffen klanten, Welcome Savings Bank meldde inbreuken op 2.200 bedrijfsgegevens en Hyundai Capital meldde 146 getroffen hypotheekadviseurs.
De detectie nam aanzienlijke tijd in beslag. Volgens berichten identificeerde Shinhan de inbraak binnen 15 uur, had Hana bijna 42 uur nodig en ontdekte KB Kookmin de inbreuk na 68 uur.
De Zuid-Koreaanse regering annuleerde haar plannen om de vrijstellingsmogelijkheden van de regels voor netwerkisolatie uit te breiden, die financiële bedrijven verplichten hun interne kernesystemen te isoleren van netwerken die met internet zijn verbonden. Tijdens een bijeenkomst op 4 oktober pleitte Financial Services Commission (FSC)-voorzitter Lee Eog-weon voor meer waakzaamheid, en toezichthouders bevalen beveiligingsinspecties bij circa 500 bedrijven aan. Berichten uit Korea wezen erop dat de aanvallers externe diensten met een lager beschermingsniveau gebruikten in plaats van de banksystemen die door de banken zelf worden beheerd — een detail dat externe leveranciers centraal stelt in de reactie van de toezichthouders.
Waarom snellere aanvallen meer kosten
Het junirapport van het IMF stelde dat door AI ondersteunde vijandige activiteit tussen 2024 en 2025 met 89% toenam, en dat de gemiddelde breakout-tijd — het interval tussen een eerste compromittering en het moment waarop een aanvaller dieper in een netwerk doordringt — daalde naar 29 minuten. AI kan aanvallers helpen kwetsbaarheden sneller te vinden en te misbruiken, waardoor banken minder tijd hebben om te reageren.
Bank for International Settlements (BIS)-onderzoekers Juan Carlos Crisanto, Adrien Currat en Jeffery Yong waarschuwden in hun septemberpaper: "Dit venster om dergelijke aanvallen te detecteren, erover te beslissen en erop te reageren is dramatisch smaller geworden."
Ondertussen bleek uit de enquête van PwC in 2027 dat 84% van de leiders op het gebied van beveiliging en financiën grotere cybersecuritybudgetten verwacht, terwijl slechts 22% AI volledig autonoom zou laten optreden ter verdediging.
Hoe de inbreuk bij één bank de rest kan bereiken
De Organisatie voor Economische Samenwerking en Ontwikkeling (OESO) waarschuwt dat cyberaanvallen zich kunnen verspreiden via gedeelde technologieleveranciers en financiële netwerken, en inbreuken zijn ook in verband gebracht met opnames van deposito's, zwakkere kredietverlening, dalende waarderingen en hogere financieringskosten. De BIS uitt vergelijkbare zorgen over banken die afhankelijk zijn van dezelfde cloud- en AI-leveranciers.
Toch hebben de Korea inbreuken geen aantoonbare financiële besmetting of directe diefstal van bankgelden veroorzaakt. Toezichthouders hebben nu de taak de beveiliging te verscherpen, externe leveranciers nauwkeuriger te controleren en ervoor te zorgen dat financiële instellingen snel kunnen herstellen voordat een cyberaanval zich verspreidt. De resultaten van de circa 500 bevolen inspecties, en eventuele beslissingen over een terugkeer van de uitgestelde vrijstellingsuitbreiding, zijn de volgende ontwikkelingen om in de gaten te houden.

