Symbiosisのエクスプロイト、ビットコイン自体を侵害せずにBitcoinブリッジのリスクを浮き彫りに
重要ポイント
- •Symbiosisは04:28 UTC頃に攻撃を検知し、他のルーティングプロトコルが稼働を続ける中、直ちにBTCルーティングを停止した。
- •BridgeV2は不正なクロスチェーンメッセージを処理した後、2^62を超えるsyBTCを生成したが、実際の資産として引き出されたのは約336,000ドルにとどまった。
- •エクスプロイトが影響を与えたのはBitcoinの基盤ネットワークではなく、Bitcoinブリッジのインフラだった。
- •DeFiLlamaはブリッジによる累積損失を少なくとも3.68十億ドルと推定しており、クロスチェーンシステムでセキュリティ問題が繰り返されていることを示している。
- •Symbiosisが今後取り組むべき点には、BTCルーティングの再開時期の判断と、BridgeV2のメッセージ認証制御の変更が含まれる。
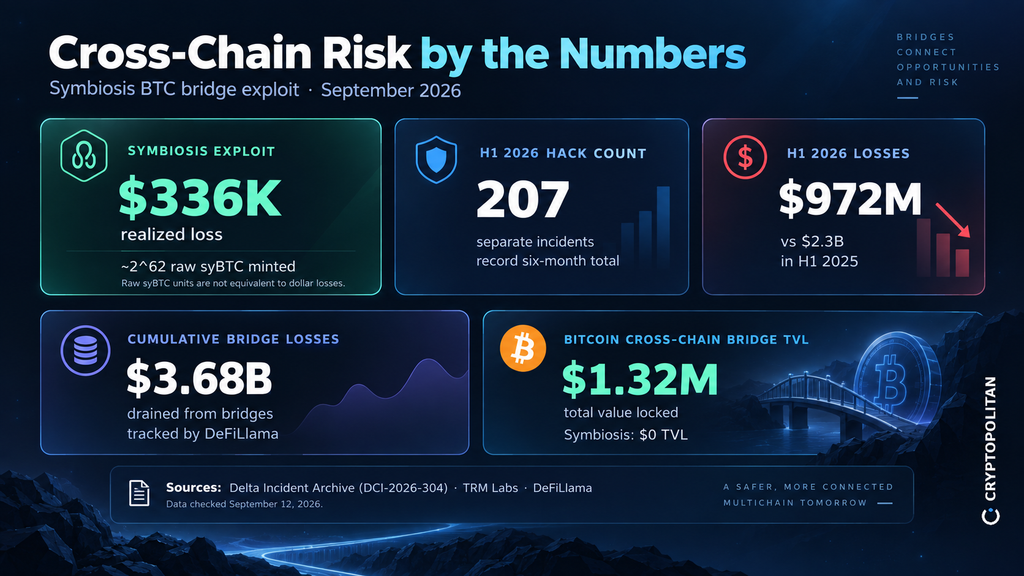
Symbiosisは金曜日、攻撃者がBridgeV2コントラクトを悪用して、裏付けのない合成BTCを大量に発行したことを受け、ネイティブBitcoinブリッジを停止した。しかし、攻撃者が実際に引き出した価値は約336,000ドルにとどまった。SymbiosisはXでこのインシデントを公表した。
合成トークンの発行規模と実際に実現した損失の差は大きい。Bitcoin自体は侵害されていない。脆弱性が影響したのは、BTCを分散型金融(DeFi)へ移動させるインフラだった。このインシデントは、推定320百万ドルの損失を招いたLiquid Networkの侵害からわずか数日後に発生した。Bitcoinの基盤ネットワークが影響を受けていない一方で、クロスチェーンシステムの安全性をめぐる疑問が改めて浮上している。
BTCルートを停止、他のサービスは稼働を継続
Symbiosisは、9月11日04:28 UTC頃にBitcoin Bridge攻撃の証拠を発見し、直ちにBTCのルーティングを停止したと説明した。他のルーティングプロトコルは稼働を続けた。
Delta Incident Archiveは、このインシデントをDCI-2026-304に分類した。同アーカイブによると、BridgeV2が不正なメッセージを処理した結果、BNB ChainとEthereum上で2^62を超えるsyBTCが生成された。
攻撃者はこの不正な残高の一部をEthereum上で約4.39 WBTCに交換し、約336,000ドルの収益を得た。DeFiLlamaは、このインシデントを「Unbacked Cross-Chain Mint」と分類している。
クロスチェーンの信頼がシステムに入り込む場所
Symbiosisのドキュメントは、クロスチェーンメッセージの安全な送信と認証に依存するブリッジの構造を説明している。
BridgeV2は、プロトコルのPortalおよびSynthesisコントラクトを、オフチェーンのRelayers Networkに接続している。リレイヤーは、コントラクトに保存されたマルチパーティ計算(MPC)キーを使って署名されたトランザクションを送信する。
MPCのしきい値署名により、ネイティブBitcoinはPortal内で保管される。その後、リレイヤーは別のブロックチェーン上でsyBTCを発行でき、syBTCはユーザーが選択した資産に変換される。Symbiosisは、ネイティブBTCブリッジについてDecurityの監査を受けたと説明している。
このモデルは、チェーン間で送信される指示が正確に認証されることを前提としている。今回のインシデントでは、その認証プロセスが機能しなかった。今回の結果は、ブリッジのセキュリティが基礎となるBTCの保管だけでなく、クロスチェーン表現の発行を管理する仕組みにも関わることを示している。
大規模な合成トークン発行、限定的な実現損失
2^62を超えるraw syBTCの発行は、盗まれた総額と混同すべきではない。この発行によって会計上の大規模な不均衡が生じたものの、攻撃者が合成残高のうち実際の資産に変換できたのは一部にすぎなかった。推定損失は約336,000ドルだ。
この金額により、Symbiosisのインシデントは2026年に記録された主要な暗号資産ハッキングの中でも、比較的小規模な部類に入る。TRM Labsの報告によると、今年上半期には207件の暗号資産ハッキングが発生し、同社の記録上、半年間の件数として過去最多となった。平均損失額は219,000ドルだった。損失総額は2025年上半期の2.3十億ドルから、2026年上半期には972百万ドルへ減少した。
ブリッジインフラで相次ぐ障害
より広範な懸念は、クロスチェーンブリッジが障害を起こし続ける頻度にある。DeFiLlamaは、ブリッジによる損失総額を少なくとも3.68十億ドルと推定している。Symbiosisは、弱いメッセージ認証をブリッジ攻撃の繰り返し発生する原因の一つとして挙げている。
影響はブリッジ自体にとどまらない可能性がある。Bank Policy InstituteがKelpDAOのハッキングを分析したところ、不十分なクロスチェーン検証によって生成された裏付けのないrsETHが、Aaveへのストレスを増大させたことが判明した。このインシデントでは、総額5十億ドル相当のステーブルコインが引き出され、借入金利は10%まで上昇した。
320百万ドルのLiquid Network侵害の影
Symbiosisのエクスプロイトは、Liquid Networkで発生したはるかに大規模な障害に続くものだった。Chainalysisの報告によると、自称ホワイトハットハッカーは、キャッシュされたトランザクション検証証明の欠陥を悪用し、Liquidが保有する4,200 BTCのうち4,000 BTCを取得した。その価値は約320百万ドルに相当する。この欠陥により、裏付けのないL-BTCの発行が可能となり、その後、実際のBitcoinと交換された。
Cryptopolitanは今週初め、ハッカーが失われた資金の約85%にあたる3,400 BTCを返還したと報じた。
いずれのエクスプロイトも、Bitcoinの基盤ネットワークを侵害したわけではない。両者が明らかにしたのは、Bitcoinを取り巻くシステムの弱点だった。
ユーザーや運営者にとって、当面注視すべき点は、SymbiosisがBTCルーティングを再開するかどうか、そしてBridgeV2のメッセージ認証プロセスにどのような変更を加えるかだ。現在のデータは、Bitcoinブリッジの流動性規模が限られていることも示している。DeFiLlamaのBitcoinクロスチェーンブリッジデータによると、セクター全体のロックされた総価値(TVL)は約1.32百万ドルで、Symbiosisは0ドルと表示されている。
この問題はSymbiosisに限られない。インシデントが続けば、BTCをDeFiへ移動させる動きに影響し、流動性が分断されたエコシステムにとどまることで、クロスチェーンサービスがよりリスクの高い、魅力に乏しい選択肢に見える可能性がある。

