偽Ledgerサイトがウォレットのリカバリーフレーズを標的に、8600万ドル盗難事件の捜査と並行して発覚
重要ポイント
- •12〜24語のリカバリーフレーズを入手した者は、当該ウォレット内のすべての資産にアクセスし、移動できる可能性がある。
- •偽Ledgerサイトは、公式のセットアップやサポートサービスを装い、ユーザーからリカバリーフレーズを提出させようとしていると報じられている。
- •捜査当局は8600万ドルの盗難の疑いを調べているが、この金額は確定した最終損失ではなく、進行中の捜査の一環にとどまる。
- •正規のLedgerソフトウェアが、ウェブサイト、アプリ、ラインフォームを通じてリカバリーフレーズを求めることはない。
- •不正なサイトにフレーズを開示したユーザーは、それを漏洩したものとみなし、新しいシードフレーズを用いたウォレットへ資金を移動すべきである。
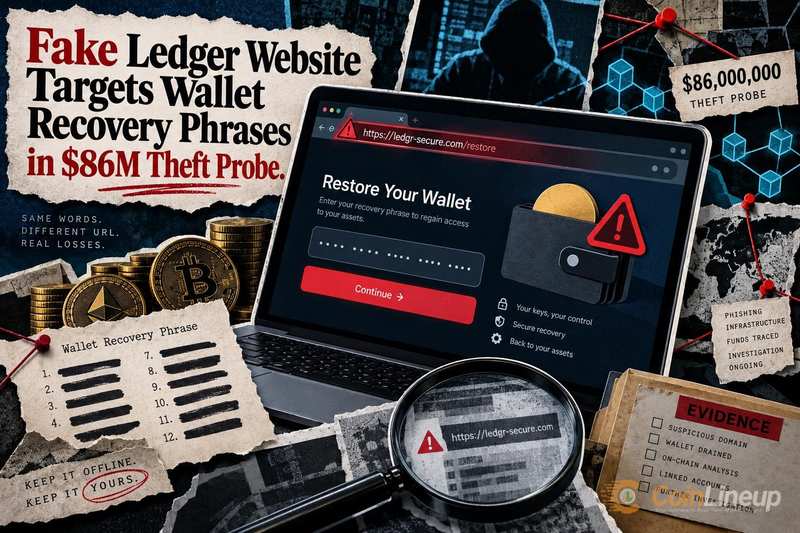
広く利用されているハードウェア暗号資産ウォレットブランドのLedgerを装った偽ウェブサイトが、ユーザーのウォレットリカバリーフレーズを標的にしていることが報告されました。この手口は、8600万ドルの盗難をめぐる捜査の報道と並行して明らかになっており、ハードウェアウォレットで暗号資産を保管するすべての人にとって、差し迫ったセキュリティ上の懸念を引き起こしています。
問題となっているのはリカバリーフレーズそのものです。これはハードウェアウォレットと、その中に保管されているすべての資産を完全に制御できる単語の連なりです。
リカバリーフレーズが標的になる理由
ウォレットリカバリーフレーズは、シードフレーズと呼ばれることもあり、ハードウェアウォレットを初めてセットアップする際に生成される12〜24語の単語列です。これは暗号資産アカウント全体のマスターキーとして機能し、入手した者は世界中のどのデバイスからでも資金にアクセスし、引き出すことができます。
リカバリーフレーズは通常、新しいデバイスや交換後のデバイスでウォレットを復元する際にのみ入力するものであるため、公式のセットアップやサポートの手順を装ったページで求められると、日常的な操作に見えてしまうことがあります。
偽Ledgerサイトは、これらのフレーズを収集することを目的として設計されているとみられます。正規のLedgerブランドを装うことで、ユーザーを公式ページだと信じ込ませます。ユーザーがリカバリーフレーズを入力した瞬間、攻撃者はそのウォレットを完全に掌握します。
信頼されているハードウェアウォレットブランドを模倣するフィッシングサイトは、セキュリティ研究者が長年追跡してきたパターンに従っています。HPが警告したキャンペーンでも同様の手口が確認されており、ブラウザウォレットを標的として設計された偽AI暗号資産取引ツールが用いられており、攻撃者がユーザーがすでに信頼しているツールに合わせて餌を絶えず工夫していることが示されています。
8600万ドル盗難捜査が示すもの
捜査当局は、この活動に関連して総額8600万ドルに及ぶ盗難を捜査していると報じられています。捜査は継続中であり、最終的な所見は確定していないため、8600万ドルという数字は確定した結論ではなく、進行中の捜査の一環として扱う必要。捜査が進行中であるため、確認された詳細(検証済みの損失額や偽サイトの背後にいる人物の特定など)は、初期報道ではなく公式の所見を通じて明らかになる見込みです。
想定される損失の規模は、リカバリーフレーズの盗み取りがいかに価値の高い攻撃手法になっているかを物語っています。たった一つのフレーズでハードウェアウォレットへのアクセスが可能になるため、フィッシングに一度成功するだけで大きな利益が得られます。ハードウェアウォレットは秘密鍵をオフラインに保つよう設計されていますが、保有者がフレーズを悪意のあるページに入力した瞬間にその保護は失われます。この種の攻撃は、コードではなく人間を標的とするものです。オンチェーンの盗難捜査でも同様のパターンが確認されており、2025年のBybit盗難事件に関連する1200万ドルの追跡では、盗まれた資金が出自を不明瞭にするため複数のウォレットを通じて素早く移動されていました。
ウォレット盗難からの復旧は容易ではありません。自己管理型の資産では、フレーズが漏洩した後に入金を取り消すためのパスワードリセットやサポート窓口は存在しません。プロジェクトが試みてきた構造化された復旧プログラムの例として、ハッキング後のDriftの補償請求プロセスは、資金が侵害されたウォレットから流出した後、被害者が損失を取り戻すことがいかに困難であるかを示しています。
リカバリーフレーズのフィッシングから身を守る方法
リカバリーフレーズは、いかなる場合も、ウェブサイト、アプリ、オンラインフォームに入力してはなりません。正規のLedgerソフトウェアがブラウザ経由でリカバリーフレーズを求めることはなく、そのような要求を行うページは、どれほど正当に見えてもフィッシング攻撃です。フレーズを要求するサイトがあれば、窃盗の試みとして扱い、ただちにタブを閉じるべきです。
Ledgerの公式サポートに連絡する際は、自分でブラウザに直接入力したアドレスからのみアクセスし、メール、SNSの投稿、ポップアップメッセージ内のリンクからは絶対にアクセスしないでください。攻撃者は、「ウォレットに危険が迫っている」「本人確認が必要だ」といった緊急性を主張することで、ユーザーが冷静に考える前に急いで行動するよう仕向けます。
不正なサイトにリカバリーフレーズを入力してしまったと思われる場合は、できるだけ早く、新しく生成したシードフレーズを用いた新しいウォレットへ資金を移動してください。漏洩したフレーズは、永久に露出したものとみなす必要があります。
免責事項:本記事は情報提供のみを目的としており、金融または投資に関する助言を構成するものではありません。暗号資産およびデジタル資産市場には重大なリスクが伴います。読者の皆様は、意思決定の前に必ずご自身で調査を行ってください。

