アフリカ全土で1,605人を逮捕:大陸がインフラへのサイバー攻撃にどう立ち向かったか
重要ポイント
- •アフリカのサイバー攻撃による被害額は前年比で2倍以上となり、報告された損失は2024年の1億9,200万米ドルから2025年には4億8,400万米ドルに急増。INTERPOLは実際の直接的経済損害を約50億米ドルと推定している。
- •サイバー犯罪者は金銭的窃盗から重要インフラの標的化へと転換しており、ランサムウェア攻撃がウガンダの国家送電網、ナイジェリアの税関・港湾業務、南アフリカの気象データシステムを妨害した。
- •INTERPOLと加盟国は2025年に4つの主要な協調作戦を実施し、アフリカ史上最大のサイバー犯罪取り締まりとして1,600人以上の逮捕と約1,300万米ドルの不正利益の回収をもたらした。
- •申告漏れは大陸全体で蔓延しており、調査対象国の89%が課題として挙げ、72時間以内の侵害情報開示を義務付けているのはわずか4か国である。
- •ケニアでは2025年にSIMスワップ詐欺が327%急増し、123,000枚以上の不正SIMカードが発行され、約380万米ドルがモバイルウォレットから引き出された。これはリアルタイムの生体認証の制度的欠陥と断片化された機関間報告を悪用したものである。
2025年8月、ウガンダ電力送電会社の運営担当者は、ネットワーク監視画面がフリーズするのを目撃した。ランサムウェアの一種が国家送電網を管理するシステムに侵入したのである。バックアッププロトコルによりサービスは復旧したが、この事件は大陸中の法執行機関がすでに抱いていた疑念を裏付けるものだった。アフリカのサイバー攻撃は窃盗の域を超え、破壊行為へと移行していたのである。
この変化は、36の加盟国と民間セクターのテレメトリデータに基づいて作成されたINTERPOLの「アフリカサイバー脅威評価報告書2026」で詳細に記録されている。そこに描かれているのは、孤立したハッカーではなく、経済が依存する物理的インフラを標的とする産業化されたエコシステムの姿である。
ウガンダの送電網が異常を起こす7か月前、南アフリカ気象局は重要な気象データシステムを破損させるランサムウェア攻撃の疑いがある事案に見舞われ、その影響は航空路設定や海上ナビゲーションサービスへと波及した。ナイジェリアでは、2025年8月に税関がランサムウェアの一種による攻撃を受け、主要港湾での貨物通関が麻痺し、保管料と輸入遅延で約1,800万米ドルの損害が発生したと推定されている。ナミビアでは、国家安全保障の不備により管理ポータルがインターネット上に公開され、国営通信事業者が50万件の個人および金融記録を失った。また、別の攻撃ではAkiraグループがParatus Telecomを標的にし、コアネットワークサービスを妨害した。
経済的打撃は深刻である。アフリカ全体で報告されたサイバー攻撃による被害額は2024年から2025年の間に2倍以上となり、1億9,200万米ドルから4億8,400万米ドルへと急増した。また、確認された被害者数は35,000人から87,000人へと増加した。INTERPOLは2025年の実際の直接的経済損害を約50億米ドルと推定しており、同年の大陸全体のサイバーセキュリティ支出は153億米ドルであった。防御力は向上しているものの、攻撃はそれ以上の速さで増長している。
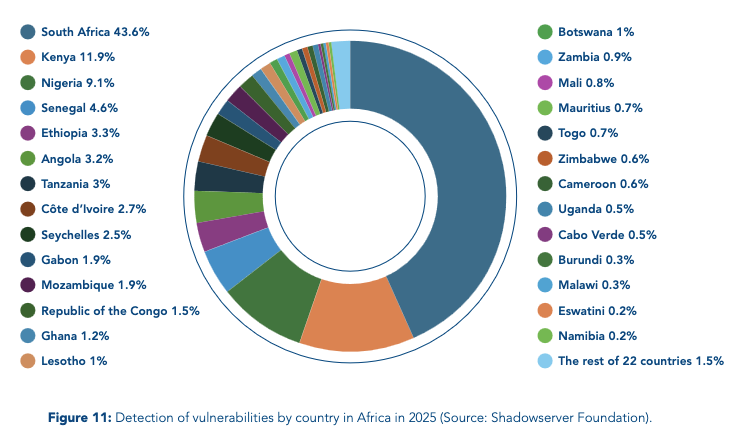
現在の攻撃の波の特徴は、重要インフラへの集中である。FortiGuard Labsのテレメトリによれば、脅威アクターは1秒間に数万のシステムをスキャン可能な自動偵察ツールを配備し、古いルーター、脆弱なVPN、設定ミスのあるクラウドサービスを標的にしている。Shadowserver Foundationは2025年にアフリカ全体で6,000件を超える悪用可能な脆弱性を特定し、その多くが南アフリカ、ケニア、ナイジェリアに集中していた。犯罪者によって武器化されたオープンソースツールであるSliverコマンド&コントロールフレームワークは、新型ランサムウェアの配備に使用された。カメルーン alone は2025年に4,050万件のボットネット検出を記録し、アフリカで2番目に多い数字となった。アンゴラでも同様に高いレベルの侵害デバイス活動が確認された。
しかし、最も目立つ被害は最も報告されていない可能性がある。INTERPOLの調査によると、89%の加盟国が申告漏れを広範な課題として挙げている。72時間以内の侵害情報開示を義務付けているのは、ナイジェリア、ケニア、南アフリカ、モーリシャスの4か国のみである。多くの機関には正式なインシデント報告メカニズムがなく、被害者はしばしば評判の毀損を恐れている。その結果、判明している攻撃は実際の総数のほんの一部に過ぎない可能性が高い。
制度的対応は力強く、かつ規模において前例のないものであった。2025年、INTERPOLと加盟国は、アフリカ史上最大のサイバー犯罪取り締まりとなる一連の協調された多国間作戦を実施した。
年初に実施された「オペレーション・セレンゲティ2.0」は、アンゴラ、南アフリカ、ウガンダにまたがる違法な暗号資産マイニング操作、詐欺センター、ランサムウェアインフラを標的とした。1,200以上の悪意あるサーバーを解体し、1,800台のデバイスを押収し、120人を逮捕し、3億米ドルの損害を引き起こしたネットワークを破壊した。
7月から8月にかけて実施された「オペレーション・コンテンダー3.0」は、14のアフリカ諸国にまたがるロマンス詐欺とデジタル・セクストーションに焦点を当てた。260人の逮捕、1,200台以上のデバイスの押収、1,500人の被害者の特定、81のオンライン犯罪ネットワークの解体という成果を上げ、約280万米ドルの不正利益を回収した。
10月から11月にかけて実施された「オペレーション・センチネル」は、これまでで最大の協調作戦であり、19か国にまたがり、BEC、デジタル恐喝、ランサムウェアを標的とした。574人の逮捕、約300万米ドルの回収、6,000以上の悪意あるリンクの削除、そしてガーナだけでも30テラバイトのランサムウェア暗号化データの復号化という成果を上げた。
2025年12月から2026年1月にかけて実施された「オペレーション・レッドカード2.0」は、16か国にまたがる高利回り投資詐欺、モバイルマネー詐欺、偽のローンアプリを標的とした。651人の逮捕、430万米ドルの回収、2,341台のデバイスの押収、1,442の悪意あるIPアドレスとドメインの削除という成果を上げ、1,247人の被害者に影響を与えた4,500万米ドルの損害を引き起こした詐欺を暴露した。
しかし、報告書は、作戦だけではギャップを埋められないことを明確にしている。調査では、72%のアフリカ諸国が自国内で詐欺センターの存在を報告しており、その多くが南部・西アフリカに集中していることが判明した。INTERPOLはこれらのセンターを人身売買と国境を越えた組織犯罪に明確に結びつけ、被害者が意志に反して拘束され、詐欺行為を強制される施設について説明している。多くの場合、ロマンス詐欺と人身売買の事例はますます同一のものとなっている。
構造的脆弱性はデジタル金融の基盤にも及んでいる。ケニアでは、2025年にSIMスワップ詐欺が327%急増し、123,000枚以上の不正SIMカードが発行され、モバイルウォレットから約380万米ドルが引き出された。タンザニアとルワンダも同様の傾向を報告している。根本原因は制度的であった。電気通信従業員はリアルタイムの生体認証なしで業務を行っており、報告システムがあまりにも断片化されていたため、被害者はリアルタイムでデータを共有しない銀行、電気通信事業者、警察の間を奔走しなければならなかった。
法執行機関の能力は依然として不均衡である。94%の機関がデジタルフォレンジックツールの不足を報告し、78%が予算不足を挙げ、100人以上の要員を擁するサイバー犯罪部門を維持している国はわずか17%である。72%が機関間のデータ交換の遅さを報告し、89%が国境を越えた協力を成功する調査に対する最大の障壁として特定した。
AIへの準備も警告すべき水準で低い。2025年のサイバー犯罪事案の55%が何らかの形でAIを利用していた一方、大陸全体のインテリジェンスアナリストのわずか8%のみがAI生成コンテンツの識別に関する高度な専門知識を持ち、最前線の担当者は一般的に、本物のメディアと合成音声クローンやディープフェイク動画を区別するための訓練を受けていない。報告書は、33%の機関が脅威検出にAIの使用を始めているものの、大部分は依然として手作業のプロセスに依存していると指摘している。
2025年、17か国がサイバー犯罪法を制定または改正した。ケニアはSIMスワップを特に対象とする法制を推進し、ザンビアはサイバー犯罪法を施行し、アンゴラは国家サイバーセキュリティセンターを設立し、セネガルはデジタル主権イニシアチブに2,400万米ドルを配分した。しかし、実装が次の重要なステップであり、国境を越えた法制度の調和は依然として不完全である。
ウガンダの送電網が2025年8月にオンラインに復帰した時、攻撃者は捕まっておらず、悪用された脆弱性は修正されておらず、複数の法域にまたがって彼らを追及するために必要な法制度は、行政の遅延とデータ保護規制の相違の中に絡み合ったままであった。送電網は送電事業者にバックアップがあったため復旧したが、根本的な脆弱性はそのまま残っていた。報告書は、より多くのシステムが、1つの安全でないポータル、1つの不正SIM、または1つのランサムウェアの変種を隔てて停止する危険にさらされていることを示唆している。
多くのアフリカ人にとって、報告書の50億米ドルという見出しは抽象的である。より身近な現実は、決して届かないモバイルマネーの通知、同意なくスワップされたSIMカード、あるいは信頼する人物と全く同じ声に聞こえるWhatsAppのボイスメモである。INTERPOLのデータは、大陸で最も急速に成長している詐欺ベクトルが、被害者が富裕層であることや不注意であることを必要とせず、接続されていることだけを必要とすることを示唆している。2025年に記録された11億を超えるモバイル契約と1.1兆米ドルのデジタル取引により、攻撃対象は今やポケットの中のスマートフォンである。
調査では、97%の調査対象国がモバイルマネー詐欺を報告しており、ケニアのSIMスワップ詐欺の327%の急増は、1人の侵害された電気通信従業員が昼食前に商店主の1日の売上をいかに迅速く吸い取れるかを示している。報告書は、72時間以内の侵害情報開示を義務付けている国がわずか4か国であることを指摘しており、これは平均的なユーザーが自分のデータがすでにダークウェブフォーラムに出回っていることを知らされる警告をしばしば受けないことを意味する。S2Wのデータでは、アフリカ発の盗難コンテンツが前年比62%増加していた。フィッシングリンクをクリックする必要はない。電話番号と国民IDを持っているだけでよい。
そしてAIの要因がある。ディープフェイク投資詐欺、合成ID詐欺、自動化されたセクストーションキャンペーンは、もはや企業や富裕層の個人だけを標的としていない。ソーシャルメディアのプロフィールとモバイルウォレットを持つ誰もが標的となっている。一般ユーザーにとっての報告書の最も警鐘を鳴らす発見は、技術的というより制度的なものである可能性がある。銀行、電気通信事業者、警察がリアルタイムで詐欺データを共有しておらず、調査対象国の89%が国境を越えた協力を最大の調査障壁と答えている。平均的なアフリカ人にとって、それはシンプルでフラストレーションのたまる現実に直結する。金曜日の午後にあなたの口座からお金が消えた場合、あなたを守るために設計されたシステムは月曜日まで互いに通信しない可能性があり、その頃には痕跡は冷めている。

