Microsoft lancia Execution Containers per limitare l'accesso degli agenti AI su Windows 11
Punti chiave
- •Microsoft Execution Containers (MXC), che limita i file e le reti accessibili a un agente AI sotto l'applicazione di Windows, ha raggiunto la disponibilità generale su Windows 11.
- •L'approccio di Microsoft alla sicurezza degli agenti si basa su tre pilastri: contenimento, tracciamento dell'identità dell'attività degli agenti e gestibilità tramite Agent 365 e Intune.
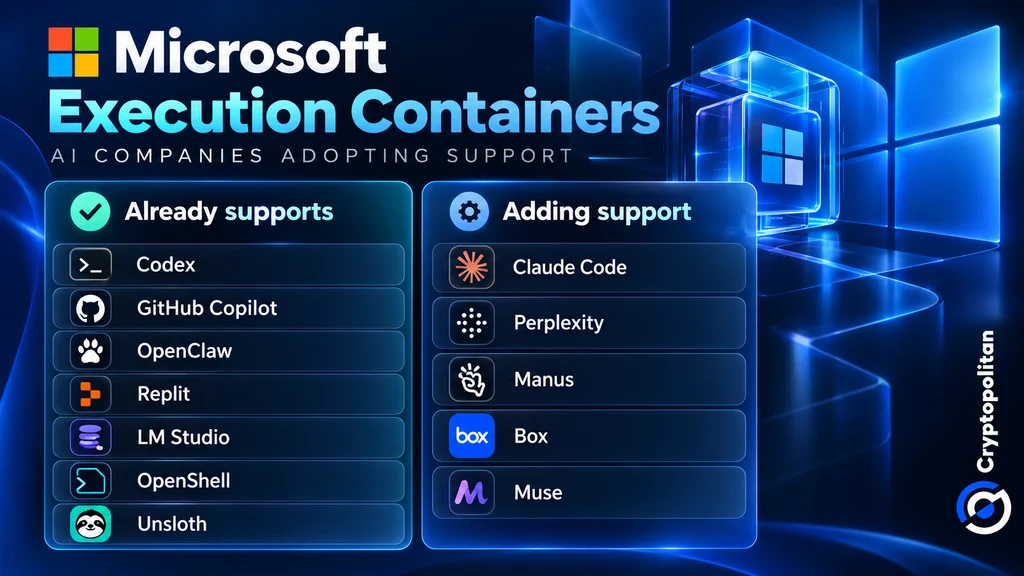
- •Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell e Unsloth AI supportano attualmente MXC, mentre Claude Code, Perplexity, Manus e Box stanno lavorando per aggiungere il supporto e Meta prevede una versione nativa di Muse per Windows.
- •Microsoft ha ridotto di quasi l'80% il modello MAI Code 1.1 Flash per l'uso locale mantenendo una finestra di contesto di 256.000 token, nell'ambito di uno sforzo per tagliare i costi dei token cloud per le aziende.
- •Il Surface Laptop Ultra, basato sul chip RTX Spark di Nvidia con 128 GB di memoria, sarà acquistabile a 2.599 dollari a partire dal 16 ottobre.
Microsoft ha utilizzato un evento di mercoledì a San Francisco per esporre la propria tesi a favore dell'esecuzione degli agenti AI sotto i controlli di sicurezza di Windows stesso, invece di affidarsi al cloud. L'azienda ha annunciato che Microsoft Execution Containers (MXC), la sua tecnologia per limitare ciò che gli agenti possono accedere e fare, è ora disponibile a livello generale su Windows 11, offrendo alle aziende un modo diretto per confinare il software autonomo. La disponibilità generale è qui la pietra miliare operativa: il contenimento può ora passare a deployment in produzione anziché restare su una roadmap. Nell'impostazione di Microsoft, il PC — e non un data center remoto — diventa il punto di applicazione della sicurezza degli agenti.
MXC è il fondamento di Windows Intelligence, la strategia di Microsoft per distribuire i carichi di lavoro AI tra PC locali e cloud, mantenendo al contempo i dati critici al sicuro e sotto il controllo aziendale.
Perché Microsoft afferma che gli agenti di oggi non sono sicuri
Il dirigente Microsoft Pavan Davuluri ha avvertito che gli agenti PC sono "fondamentalmente insicuri perché hanno un ampio accesso al sistema", secondo GeekWire. A differenza delle applicazioni convenzionali, gli agenti possono leggere file, eseguire istruzioni e operare in autonomia senza richiedere una supervisione umana costante.
risposta di Microsoft poggia su tre pilastri: il contenimento, che limita ciò che un agente può raggiungere; l'identità, che tiene traccia dell'attività degli agenti; e la gestibilità, che colloca la supervisione nelle mani di Agent 365 e Intune. Quest'ultimo pilastro si affida a strumenti già noti ai reparti IT — Intune è la piattaforma di gestione degli endpoint di Microsoft — cosicché la supervisione degli agenti si inserisce nei flussi di lavoro amministrativi esistenti anziché affiancarli.
Cosa limitano effettivamente Execution Containers
MXC consente alle aziende di determinare quali file e reti può accedere un agente AI, e Windows applica questi limiti all'agente anche quando tenta di superare l'accesso consentito.
La piattaforma offre diversi livelli di sicurezza, tra cui la capacità di isolare processi o sessioni separate e di eseguire agenti tramite macchine virtuali o Windows 365 for Agents. Sebbene la tecnologia non sia esclusiva dei sistemi Windows, Microsoft ritiene che integrare MXC nel sistema operativo dia alle aziende una maggiore autorità sull'attività degli agenti.
Il supporto è già ampio. Microsoft ha dichiarato che Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell e Unsloth AI supportano attualmente MXC. Claude Code, Perplexity, Manus e Box stanno lavorando per aggiungere il supporto, e Meta prevede di portare Muse su Windows come applicazione nativa. Le integrazioni in arrivo sono quelle da osservare, poiché l'adozione di terze parti indicherà se MXC diventerà un confine comune per gli agenti su Windows o rimarrà legato principalmente all'ecosistema di Microsoft.
Tuttavia, un numero maggiore di aziende a bordo non rende automaticamente più sicuri gli agenti AI. Ciò che conta è l'efficacia di questi controlli nella pratica.
Dove entrano in gioco le economicità del cloud
Microsoft punta anche a ridurre i costi di cloud computing per le aziende. Gestire localmente le attività AI adatte potrebbe contenere le spese per i token, lasciando ai modelli cloud i carichi di lavoro più pesanti. L'amministratore delegato Satya Nadella ha descritto l'obiettivo come "unmetered intelligence to every desk and every home", come riportato da GeekWire.
In questa direzione, Microsoft ha ridotto di quasi l'80% la dimensione del suo modello MAI Code 1.1 Flash per l'uso locale, preservando una finestra di contesto di 256.000 token.
L'azienda ha inoltre investito in hardware capace di operazioni AI locali. Il Surface Laptop Ultra, basato sul chip RTX Spark di Nvidia con 128 GB di memoria, sarà acquistabile a 2.599 dollari a partire dal 16 ottobre. La memoria è un limite pratico per l'AI locale, poiché un modello deve trovarsi sulla macchina per essere eseguito.
Eseguire l'AI in locale comporta comunque dei costi. Le aziende devono pagare hardware, elettricità e manutenzione, come mostra l'analisi del costo totale di proprietà 2026 di Lenovo sull'AI generativa on-premise rispetto al cloud. Il raggiungimento di un risparmio dipenderà da quanto cloud computing l'azienda riuscirà a sostituire.
L'ombra di Recall sull'AI locale
Microsoft continua ad affrontare preoccupazioni sulla privacy derivanti da Recall, la sua controversa funzione basata su screenshot che fu ritardata dopo critiche sulla sicurezza e rilasciata successivamente come opzione attivabile. Questa volta, Microsoft afferma che Copilot accederà a file e attività recenti solo con autorizzazione.
The Verge riferisce che Copilot gestirà più attività locali, con funzionalità ibride che arriveranno sui PC Copilot+ nei prossimi mesi. I PC Copilot+ sono le macchine Windows progettate attorno a hardware AI integrato nel dispositivo.
La vera prova sarà capire se Windows potrà rendere gli agenti AI realmente utili senza concedere loro più accesso di quanto gli utenti intendano.

