Condividere l'hotspot in Nigeria può metterti nei guai? Ecco cosa dicono davvero la legge e la tecnologia
Punti chiave
- •Un dispositivo connesso al tuo hotspot riceve un indirizzo IP privato e il suo traffico appare ai siti web come proveniente dall'IP pubblico del tuo telefono tramite il Network Address Translation.
- •Gli operatori mobili nigeriani, tra cui MTN e Airtel, usano il Carrier-Grade NAT, il che significa che un singolo IP pubblico può già essere condiviso tra molti abbonati non collegati tra loro contemporaneamente.
- •Un indirizzo IP pubblico da solo non può identificare un abbonato, e gli investigatori hanno di solito bisogno dell'orario esatto e del numero di porta, oltre ai registri del telco conservati per due anni ai sensi della Section 38 del Cybercrimes Act 2015.
- •Il diritto penale nigeriano non prevede responsabilità vicaria o automatica per il semplice possesso di un abbonamento internet, e l'accusa deve provare sia l'atto materiale sia l'intento criminale, con il supporto della presunzione di innocenza prevista dalla Section 36(5).
- •Le forze dell'ordine possono interrogare per primi i titolari registrati dell'account, e anche gli acquirenti di dispositivi di seconda mano con numeri IMEI già segnalati possono essere sottoposti a domande fino a quando non dimostrano un acquisto legittimo.
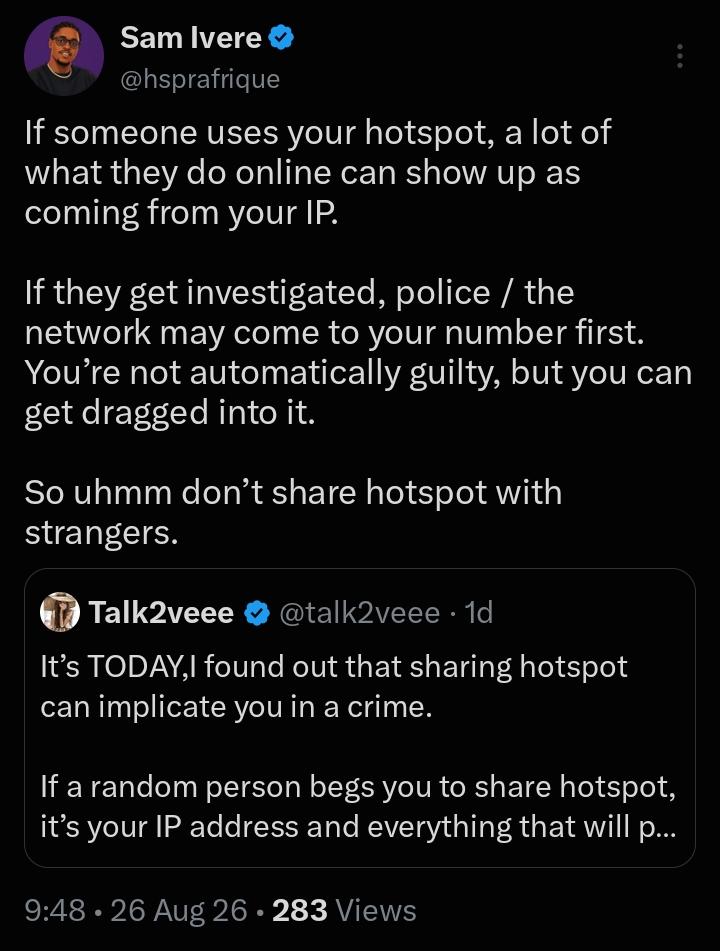
Un singolo post su X ha riacceso il dibattito sul fatto che prestare la propria connessione internet possa esporre a problemi legali in Nigeria. "It's TODAY, I found out that sharing hotspot can implicate you in a crime," ha scritto un utente noto come Talk2veee in un post su X il 25 August, aggiungendo che, se si condivide l'hotspot con una persona sconosciuta, "it's your IP address and everything that will pop up if they are being tracked."
L'affermazione ha generato reazioni contrastanti. Rispondendo al post, Sam Ivere ha concordato sul fatto che gli utenti di un hotspot condiviso possono essere ricondotti all'IP del gestore, avvertendo che "police/the network may come to your number first", anche se il gestore non è automaticamente colpevole. John Obiefuna ha contestato in parte l'impostazione, osservando che il Carrier-Grade Network Address Translation (NAT), usato dalla maggior parte dei telco nigeriani, significa già che più abbonati possono condividere lo stesso indirizzo IP simultaneamente — con o senza condivisione dell'hotspot — e che in gioco c'è l'IP pubblico condiviso, non uno personale.
Per molti nigeriani la questione è pratica più che teorica: la diffusione della banda larga fissa resta bassa, la maggior parte delle persone accede a internet tramite dati mobili e prestare un hotspot a un amico, un collega o uno sconosciuto è una consuetudine — anche mentre le azioni dell'EFCC contro le frodi online mantengono il cybercrime sotto i riflettori.
Con opinioni divise, Technext ha sottoposto la questione a due ingegneri delle telecomunicazioni e a un avvocato per i diritti digitali per distinguere il mito dal funzionamento tecnico.
Come funziona davvero la condivisione dell'hotspot
Ogni dispositivo connesso a internet ha bisogno di un indirizzo IP — una sorta di indirizzo civico digitale che indica ai dati dove andare e da dove tornare. Secondo l'ingegnere delle telecomunicazioni Chukwuka Chijioke Jerry, un dispositivo che si connette al tuo hotspot riceve normalmente dal tuo telefono un proprio indirizzo IP privato, ad esempio un indirizzo del tipo 192.168.x.x. Il telefono agisce quindi come router, utilizzando un processo chiamato Network Address Translation (NAT) per inoltrare il traffico di quel dispositivo attraverso la propria connessione cellulare.
Dal punto di vista di qualsiasi sito web visitato dal dispositivo connesso, il traffico sembra provenire dall'IP pubblico del tuo telefono, non da quello privato dell'ospite.
Arinzechukwu Miracle Okoli, laureato in ingegneria elettrica/elettronica e specializzato in wireless, RF/microwave e ingegneria delle telecomunicazioni, spiega il concetto con un'analogia con un edificio. Il tuo indirizzo IP pubblico è come l'indirizzo stradale di un palazzo, quello visibile all'esterno. Ogni dispositivo dentro casa o nell'hotspot — il tuo telefono, il laptop o il telefono di un amico collegato al tuo hotspot — riceve il proprio indirizzo IP privato, come un numero di appartamento interno che ha senso solo all'interno dell'edificio.
Il tuo telefono fa da portiere del palazzo: quando un dispositivo connesso invia una richiesta a un sito web, il portiere la rietichetta con l'indirizzo pubblico prima di spedirla, poi consegna la risposta all'"appartamento" corretto quando torna indietro. Dall'esterno, ogni dispositivo che condivide il tuo hotspot appare identico: sembra che stiano navigando tutti da te.
La situazione diventa ancora più complessa. Entrambi gli ingegneri hanno confermato che le reti mobili nigeriane, inclusi MTN e Airtel, usano il Carrier-Grade NAT (CGNAT) per conservare un pool limitato di indirizzi IP pubblici. Il CGNAT funziona con lo stesso meccanismo del portiere, ma a livello dell'operatore: invece di un router che condivide un indirizzo tra i propri dispositivi, l'operatore di rete condivide un singolo IP pubblico tra molti abbonati non collegati tra loro contemporaneamente.
Chukwuka ha osservato che i rapporti esatti di condivisione non sono divulgati pubblicamente e variano in base all'operatore, al carico di rete e alla configurazione, ma il punto di fondo resta invariato: un indirizzo IP pubblico associato al tuo telefono in un dato momento può essere già condiviso con altri abbonati, anche prima che qualcuno si colleghi al tuo hotspot.
Perché un indirizzo IP pubblico da solo dimostra poco
Entrambi gli ingegneri hanno concordato sul punto chiave: un indirizzo IP pubblico da solo non può individuare con precisione un abbonato, figuriamoci una persona. Gli investigatori di solito hanno bisogno di dettagli aggiuntivi, come l'orario esatto e il "port number" — un marcatore tecnico associato a ciascuna connessione che aiuta a distinguere una sessione dall'altra su un indirizzo condiviso — per restringere un IP pubblico a un singolo account. Tale restringimento dipende dalla conservazione dei registri da parte dei telco: ai sensi della Section 38 del Cybercrimes (Prohibition, Prevention, etc.) Act 2015, i provider nigeriani devono conservare per due anni i dati di traffico e le informazioni sugli abbonati — la traccia che gli investigatori seguono quando collegano un indirizzo, un timestamp e una porta a un account. Anche in quel caso, si identifica l'account, non necessariamente la persona che stava usando un dispositivo in quel momento.
Chukwuka e Okoli hanno entrambi sottolineato che, in generale, i telco non possono vedere quale dispositivo specifico sia collegato all'hotspot personale di un cliente; quell'informazione, se esiste, è memorizzata sul telefono del gestore, non nei sistemi dell'operatore di rete.
Cosa dice la legge
Il quadro tecnico è solo metà della storia. Muhammed Bello Buhari, fondatore di Internet for Rights e NAFASI Project Officer presso Magamba Network, ha affermato che le forze dell'ordine nigeriane, incluso l'Economic and Financial Crimes Commission (EFCC) e l'unità di polizia per i reati informatici, possono e fanno interrogare i titolari dell'account quando un'indagine risale alla loro SIM o al loro abbonamento internet, anche se non avevano alcun rapporto con il reato. Questa identificabilità è a sua volta sostenuta dal regime nigeriano di registrazione delle SIM: secondo le regole della Nigerian Communications Commission (NCC), le SIM devono essere registrate prima dell'attivazione e in seguito collegate ai National Identity Numbers (NIN) degli abbonati, vincolando ogni abbonamento mobile a un'identità verificata.
Tuttavia, la legge non trasferisce automaticamente la colpevolezza al titolare dell'account. "Nigerian criminal jurisprudence does not recognise vicarious or automatic criminal liability for simply owning an internet subscription," ha affermato Buhari, richiamando la presunzione costituzionale di innocenza ai sensi della Section 36(5). Per ottenere una condanna, i pubblici ministeri devono provare sia l'atto materiale sia l'intento criminale, di solito collegando le analisi forensi del dispositivo, i registri di accesso e altre tracce digitali a una persona specifica, in linea con i requisiti di certificazione per le prove generate al computer previsti dalla Section 84 dell'Evidence Act.
Buhari ha anche richiamato un rischio correlato e quotidiano: acquistare telefoni, laptop o router di seconda mano da venditori non verificati. I dispositivi portano identificatori hardware, come un numero IMEI — un numero di serie univoco per ogni telefono, usato per identificarlo sulle reti mobili — che può rimanere segnalato nei database di sicurezza se il dispositivo era stato rubato o utilizzato in frodi. Buhari ha spiegato che acquirenti ignari che inseriscono la propria SIM o collegano un simile dispositivo alla rete domestica possono ritrovarsi interrogati dagli investigatori finché non dimostrano, spesso tramite ricevute o una bill of sale, di aver acquistato il dispositivo legittimamente e successivamente ai fatti.
In pratica, ha detto Buhari, essere il titolare registrato dell'account può fare di te una delle prime persone contattate dagli investigatori, anche se ciò non basta da solo a stabilire la responsabilità per il reato.
In sintesi
Condividere il proprio hotspot non rende automaticamente responsabili, sul piano legale, di ciò che qualcun altro ne fa. Ma può far sì che tu sia la prima persona interrogata dalle forze dell'ordine — e chiarire la propria posizione può richiedere tempo. L'episodio ricorda anche che gli identificatori digitali — indirizzi IP, log delle porte, IMEI — sono punti di partenza investigativi e non prove di colpevolezza, e che collegarli a una persona specifica è ciò che l'accusa deve ancora dimostrare. Entrambi gli ingegneri e l'avvocato hanno consigliato di limitare l'accesso all'hotspot a persone di fiducia, usare password robuste e disconnettere i dispositivi quando non servono più.
Fonte: TechNext24

