Attacchi assistiti dall'IA colpiscono le istituzioni finanziarie sudcoreane, rivela un'indagine di CrowdStrike
Punti chiave
- •CrowdStrike ha scoperto tracce di hacking assistito dall'IA dopo che l'attaccante ha lasciato directory di server esposte contenenti record di sessioni di Claude Code e configurazioni per ARTEX, uno strumento di penetration testing open source sviluppato in Cina.
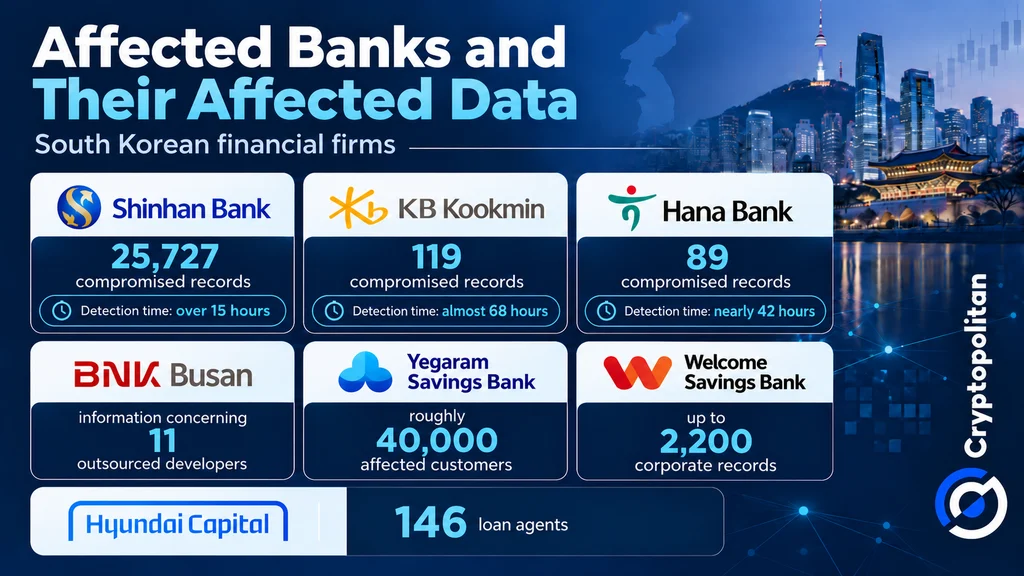
- •Sette istituzioni finanziarie sudcoreane sono state violate, con Shinhan Bank che ha segnalato 25.727 record compromessi, Yegaram Savings Bank che ha avvisato circa 40.000 clienti, e Hyundai Capital che ha segnalato 146 agenti di prestito coinvolti.
- •I tempi di rilevamento sono variati notevolmente tra le vittime: Shinhan ha identificato l'intrusione entro 15 ore, Hana ha richiesto quasi 42 ore, e KB Kookmin ha rilevato la violazione in 68 ore.
- •Il governo sudcoreano ha annullato i piani per ampliamento delle esenzioni dalle regole di separazione della rete, e i regolatori hanno ordinato ispezioni di sicurezza di circa 500 aziende dopo che gli attaccanti hanno sfruttato servizi esterni con livelli di protezione inferiori.
- •Il rapporto di giugno dell'FMI ha rilevato che l'attività avversaria abilitata dall'IA è aumentata dell'89% tra il 2024 e il 2025 mentre il tempo medio di breakout è sceso a 29 minuti, riducendo la finestra che le banche hanno per rilevare e rispondere agli attacchi.
Le istituzioni finanziarie sudcoreane prese di mira nei recenti attacchi informatici dimostrano come gli hacker stiano utilizzando la tecnologia IA per commettere crimini più rapidamente che mai. Un'indagine di CrowdStrike pubblicata il 7 ottobre ha scoperto tracce di hacking assistito dall'IA, alimentando timori che gli impatti possano diffondersi in tutto il sistema finanziario anziché rimanere limitati alle banche sotto attacco.
ARTEX e Claude Code lasciati nei file degli stessi attaccanti
Gli attaccanti hanno commesso errori lasciandosi dietro indizi preziosi. La ricercatrice di CrowdStrike Ashley Campion ha scoperto directory di server pubblicamente esposte contenenti record di sessioni di Claude Code, file di memoria e configurazioni relative ad ARTEX, uno strumento di penetration testing open source sviluppato in Cina. Claude Code è un agente di coding basato su IA in grado di eseguire attività di programmazione multi-step per conto di un utente; i suoi file di sessione registrano le istruzioni emesse dall'utente e gli output prodotti dallo strumento.
Tra fine settembre e inizio ottobre, l'hacker ha utilizzato ARTEX insieme a grandi modelli linguistici per attaccare istituzioni finanziarie.
CrowdStrike non è stata in grado di identificare il gruppo responsabile dell'attacco né il numero di vittime. L'azienda ha affermato con moderata confidenza che l'hacker parlasse cinese e fosse motivato da guadagno finanziario, e non ha trovato indicazioni di coinvolgimento statale. I risultati sono dettagliati nel post ufficiale sul blog di CrowdStrike.
Sette aziende, decine di migliaia di record
Come precedentemente riportato da Cryptopolitan, sette banche sono state violate, comprendendo banche commerciali, casse di risparmio e una società di credito. Shinhan Bank ha segnalato 25.727 record compromessi, mentre KB Kookmin ne ha segnalati 119, Hana 89, e BNK Busan ha segnalato dati su 11 sviluppatori esternalizzati. Yegaram Savings Bank ha avvisato circa 40.000 clienti interessati, Welcome Savings Bank ha segnalato violazioni di 2.200 record aziendali, e Hyundai Capital ha segnalato 146 agenti di prestito coinvolti.
Il rilevamento ha richiesto tempi considerevoli. I rapporti indicano che Shinhan ha identificato l'intrusione entro 15 ore, Hana ha richiesto quasi 42 ore, e KB Kookmin ha rilevato la violazione in 68 ore.
Il governo sudano ha annullato i piani per ampliamento delle esenzioni dalle regole di separazione della rete, che richiedono alle aziende finanziarie di mantenere i sistemi interni principali isolati dalle reti connesse a Internet. Durante una riunione il 4 ottobre, il Presidente della Financial Services Commission (FSC) Lee Eog-weon ha auspicato una maggiore vigilanza, e i regolatori hanno ordinato ispezioni di sicurezza di circa 500 aziende. I rapporti dalla Corea hanno evidenziato che gli attaccanti hanno utilizzato servizi esterni con un livello di protezione inferiore anziché i sistemi bancari controllati dalle banche stesse — un dettaglio che colloca i fornitori esterni al centro della risposta regolamentare.
Perché gli attacchi più rapidi costano di più
Il rapporto di giugno dell'FMI ha rilevato che l'attività avversaria abilitata dall'IA è aumentata dell'89% tra il 2024 e il 2025, e il tempo medio di breakout — l'intervallo tra una compromissione iniziale e l'approfondimento dell'attaccante all'interno di una rete — è sceso a 29 minuti. L'IA può aiutare gli attaccanti a trovare e sfruttare le vulnerabilità più rapidamente, lasciando alle banche meno tempo per rispondere.
I ricercatori della Bank for International Settlements (BIS) Juan Carlos Crisanto, Adrien Currat e Jeffery Yong hanno avvertito nel loro articolo di settembre: "Questa finestra per rilevare, decidere e rispondere a tali attacchi si è notevolmente ridotta."
Nel frattempo, l'indagine 2027 di PwC ha rilevato che l'84% dei leader della sicurezza e della finanza si aspetta budget maggiori per la cybersecurity, ma solo il 22% consentirebbe all'IA di agire pienamente in autonomia in difesa.
Come la violazione di una banca può raggiungere le altre
L'Organizzazione per la Cooperazione e lo Sviluppo Economico (OCSE) avverte che gli attacchi informatici possono diffondersi attraverso fornitori tecnologici condivisi e reti finanziarie, e le violazioni sono state collegate anche a prelievi di depositi, indebolimento dei prestiti, calo delle valutazioni e aumento dei costi di finanziamento. Anche la BIS solleva preoccupazioni simili riguardo alle banche che fanno affidamento sugli stessi fornitori di cloud e IA.
Tuttavia, le violazioni coreane non hanno causato un contagio finanziario dimostrato né la sottrazione diretta di fondi bancari. I regolatori sono ora chiamati a rendere la sicurezza più severa, a supervisionare più da vicino i fornitori terzi e a garantire che le istituzioni finanziarie possano riprendersi rapidamente prima che un attacco informatico si diffonda. I risultati delle circa 500 ispezioni ordinate, ed eventuali decisioni sul ritorno dell'allargamento delle esenzioni accantonato, sono i prossimi sviluppi da monitorare.

