1.605 arresti in Africa: come il continente ha reagito agli attacchi informatici alle infrastrutture
Punti chiave
- •Le perdite per attacchi informatici in Africa sono più che raddoppiate su base annua, con perdite segnalate passate da 192 milioni di dollari nel 2024 a 484 milioni di dollari nel 2025 e l'INTERPOL che stima il danno economico diretto reale a circa 5 miliardi di dollari.
- •I criminali informatici sono passati dal furto finanziario alla presa di mira delle infrastrutture critiche, con attacchi ransomware che hanno interrotto la rete elettrica nazionale dell'Uganda, le operazioni doganali e portuali della Nigeria e i sistemi di dati meteorologici del Sudafrica.
- •L'INTERPOL e le nazioni membri hanno condotto quattro grandi operazioni coordinate nel 2025 che rappresentano la più grande repressione della cybercrime nella storia africana, con oltre 1.600 arresti e il recupero di circa 13 milioni di dollari in proventi illeciti.
- •La sottosegnalazione rimane diffusa in tutto il continente, con l'89% dei paesi esaminati che la identifica come una sfida e solo quattro nazioni che impongono la divulgazione delle violazioni entro 72 ore.
- •Il Kenya ha registrato un aumento del 327% delle frodi SIM swap nel 2025, con oltre 123.000 SIM fraudolente emesse e circa 3,8 milioni di dollari sottratti dai portafogli mobili, sfruttando lacune istituzionali nella verifica biometrica in tempo reale e nella frammentaria segnalazione inter-agenzia.
Nell'agosto 2025, gli operatori della Uganda Electricity Transmission Company Limited hanno visto congelare gli schermi di monitoraggio della rete. Una variante di ransomware aveva compromesso i sistemi che governano la rete elettrica nazionale. Il servizio è stato ripristinato solo grazie ai protocolli di backup, ma l'incidente ha confermato ciò che le forze dell'ordine di tutto il continente già sospettavano: gli attacchi informatici in Africa erano passati oltre il furto, arrivando al sabotaggio.
Il cambiamento è documentato in dettaglio nell'INTERPOL African Cyberthreat Assessment Report 2026, redatto sulla base di 36 paesi membri e di telemetria del settore privato. Il quadro non è quello di hacker isolati, ma di un ecosistema industrializzato che prende di mira le infrastrutture fisiche da cui dipendono le economie.
Sette mesi prima che la rete dell'Uganda oscillasse, il South African Weather Service aveva subito un presunto attacco ransomware che aveva corrotto i sistemi critici di dati meteorologici, e la disruzione si era propagata verso l'esterno fino a interessare i servizi di routing aereo e di navigazione marittima. In Nigeria, il Customs Service è stato colpito nell'agosto 2025 da una variante di ransomware che ha paralizzato lo sdoganamento delle merci nei principali porti, generando circa 18 milioni di dollari in spese di stoccaggio e ritardi nelle importazioni. In Namibia, il provider nazionale di telecomunicazioni ha perso 500.000 record personali e finanziari dopo che un portale amministrativo non protetto era stato esposto su Internet pubblica, mentre un attacco separato del gruppo Akira ha preso di mira Paratus Telecom, interrompendo i servizi di rete principali.
Il bilancio finanziario è drammatico. Le perdite segnalate per attacchi informatici in Africa sono più che raddoppiate tra il 2024 e il 2025, passando da 192 milioni a 484 milioni di dollari, mentre il numero di vittime documentate è aumentato da 35.000 a 87.000. L'INTERPOL stima il danno economico diretto reale a circa 5 miliardi di dollari nel 2025, a fronte di una spesa continentale per la cybersecurity di 15,3 miliardi di dollari nello stesso anno. Le difese stanno crescendo, ma gli attacchi crescono più velocemente.
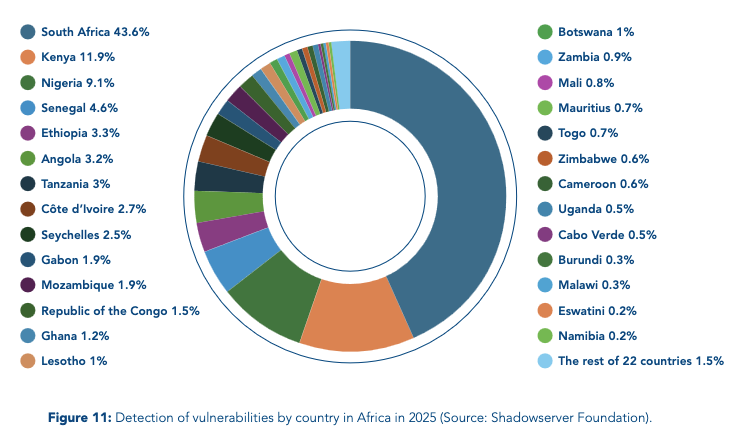
Ciò che distingue l'attuale ondata è la sua concentrazione sulle infrastrutture critiche. La telemetria di FortiGuard Labs mostra che gli attori delle minacce utilizzano strumenti di ricognizione automatizzati in grado di scansionare decine di migliaia di sistemi al secondo, prendendo di mira router obsoleti, VPN vulnerabili e servizi cloud con configurazioni errate. La Shadowserver Foundation ha identificato oltre 6.000 vulnerabilità sfruttabili in Africa nel 2025, concentrate in Sudafrica, Kenya e Nigeria. Il framework di command-and-control Sliver, uno strumento open source trasformato in arma da attori criminali, è stato utilizzato per distribuire nuove varianti di ransomware. Il solo Camerun ha registrato 40,5 milioni di rilevamenti di botnet nel 2025, il secondo valore più alto in Africa, mentre l'Angola ha mostrato livelli simili di attività su dispositivi compromessi.
Eppure, i fallimenti più visibili potrebbero essere quelli meno segnalati. Secondo l'indagine dell'INTERPOL, l'89% dei paesi membri ha citato la sottosegnalazione come una sfida diffusa. Solo Nigeria, Kenya, Sudafrica e Mauritius impongono la divulgazione delle violazioni entro 72 ore. Molte agenzie privano di meccanismi formali di segnalazione degli incidenti e le vittime spesso temono danni reputazionali. Il risultato è un panorama in cui gli attacchi noti sono quasi certamente solo una frazione del totale reale.
La risposta istituzionale è stata decisa e senza precedenti per scala. Nel 2025, l'INTERPOL e i paesi membri hanno condotto una serie di operazioni multinazionali coordinate che rappresentano la più grande repressione della cybercrime nella storia africana.
L'Operation Serengeti 2.0, condotta all'inizio dell'anno, ha preso di mira operazioni di mining illecito di criptovalute, centri di truffa e infrastrutture ransomware in Angola, Sudafrica e Uganda. Ha smantellato oltre 1.200 server malevoli, sequestrato 1.800 dispositivi e portato a 120 arresti, interrompendo reti responsabili di 300 milioni di dollari in perdite.
L'Operation Contender 3.0, svoltasi tra luglio e agosto, si è concentrata sulle truffe romantiche e sul sextortion digitale in 14 paesi africani. Ha prodotto 260 arresti, il sequestro di oltre 1.200 dispositivi, l'identificazione di 1.500 vittime e lo smantellamento di 81 reti criminali online, con un recupero stimato di 2,8 milioni di dollari in proventi illeciti.
L'Operation Sentinel, svolta da ottobre a novembre, è stata la più grande operazione coordinata fino ad oggi, estesa a 19 nazioni e mirata a BEC, estorsione digitale e ransomware. Ha prodotto 574 arresti, il recupero di circa 3 milioni di dollari, la rimozione di oltre 6.000 link malevoli e la decrittazione di 30 terabyte di dati crittografati da ransomware solo in Ghana.
L'Operation Red Card 2.0, da dicembre 2025 a gennaio 2026, ha preso di mira le truffe ad alto rendimento, le truffe mobile money e le false applicazioni di prestito in 16 paesi. Ha portato a 651 arresti, al recupero di 4,3 milioni di dollari, al sequestro di 2.341 dispositivi e alla rimozione di 1.442 IP e domini malevoli, scoprendo truffe responsabili di 45 milioni di dollari in perdite che hanno colpito 1.247 vittime.
Ma il rapporto chiarisce che le sole operazioni non possono colmare il divario. L'indagine ha rilevato che il 72% dei paesi africani ha segnalato la presenza di centri di truffa operanti entro i propri confini, concentrati in modo particolare nell'Africa meridionale e occidentale. L'INTERPOL collega esplicitamente questi centri alla tratta di esseri umani e al crimine organizzato transnazionale, descrivendo strutture in cui le vittime sono trattenute contro la loro volontà e costrette a condurre truffe. In molti casi, la truffa romantica e il caso di tratta coincidono sempre di più.
Le vulnerabilità sistemiche si estendono alle fondamenta della finanza digitale. In Kenya, la frode tramite SIM swap è aumentata del 327% nel 2025, con oltre 123.000 SIM fraudolente emesse e circa 3,8 milioni di dollari sottratti dai portafogli mobili. Tanzania e Ruanda hanno segnalato andamenti simili. La causa principale era di natura istituzionale: i dipendenti delle compagnie di telecomunicazioni lavoravano senza verifica biometrica in tempo reale e i sistemi di segnalazione erano così frammentati che le vittime dovevano muoversi tra banche, compagnie di telecomunicazioni e forze di polizia che non condividevano i dati in tempo reale.
La capacità delle forze dell'ordine rimane distribuita in modo disomogeneo. Il 94% delle agenzie ha segnalato strumenti di digital forensics insufficienti, il 78% ha citato budget inadeguati e solo il 17% dei paesi mantiene unità di cybercrime con più di 100 addetti. Il 72% ha segnalato uno scambio di dati lento tra le agenzie, mentre l'89% ha identificato la cooperazione transfrontaliera come il singolo più grande ostacolo al successo delle indagini.
La preparazione sull'AI è anch'essa preoccupantemente bassa. Sebbene il 55% dei casi di cybercrime nel 2025 abbia coinvolto l'AI in qualche misura, solo l'8% degli analisti di intelligence nel continente possiede competenze avanzate nell'identificazione di contenuti generati con AI e gli operatori di prima linea generalmente mancano di formazione per distinguere i media autentici da cloni vocali sintetici o video deepfake. Il rapporto rileva che, mentre il 33% delle agenzie ha iniziato a utilizzare l'AI per il rilevamento delle minacce, la maggior parte fa ancora affidamento su processi manuali.
Nel 2025, 17 paesi hanno emanato o modificato leggi sulla cybercrime. Il Kenya ha promosso legislazioni mirate specificamente ai SIM swap, lo Zambia ha applicato il suo Cyber Crimes Act, l'Angola ha istituito un National Cybersecurity Centre e il Senegal ha stanziato 24 milioni di dollari per iniziative di sovranità digitale. Ma l'implementazione rimane il prossimo passo critico e l'armonizzazione legale tra i confini è ancora incompleta.
Quando la rete elettrica dell'Uganda è tornata online nell'agosto 2025, gli aggressori non erano stati catturati, le vulnerabilità che avevano sfruttato non erano state patchate e i quadri giuridici necessari per perseguirli attraverso le giurisdizioni rimanevano impigliati in ritardi amministrativi e in divergenti normative sulla protezione dei dati. La rete si è ripresa perché l'utility aveva backup, sebbene la fragilità sottostante sia rimasta invariata, e il rapporto suggerisce che altri sistemi sono a un portale non protetto, una SIM fraudolenta o una variante di ransomware di distanza dal andare offline.
Per la maggior parte degli africani, il titolo da 5 miliardi di dollari del rapporto è astratto. La realtà più immediata è la notifica mobile money che non arriva mai, la SIM card scambiata senza consenso o la nota vocale su WhatsApp che suona esattamente come qualcuno di cui ti fidi. I dati dell'INTERPOL suggeriscono che i vettori di frode in più rapida crescita del continente non richiedono che le vittime siano ricche o disattente, ma solo che siano connesse. Con oltre 1,1 miliardi di abbonamenti mobili e 1.100 miliardi di dollari in transazioni digitali registrati nel 2025, la superficie di attacco è ora il telefono nella tua tasca.
L'indagine ha rilevato che la frode mobile money è stata segnalata dal 97% dei paesi esaminati e l'aumento del 327% del Kenya nelle frodi SIM swap mostra quanto rapidamente un singolo dipendente di telecomunicazioni compromesso possa svuotare gli incassi giornalieri di un negoziante prima di pranzo. Il rapporto rileva che solo quattro paesi impongono la divulgazione delle violazioni entro 72 ore, il che significa che l'utente medio spesso non ha alcun preavviso che i suoi dati stanno già circolando su forum del dark web, dove i dati S2W hanno mostrato un aumento del 62% anno su anno di contenuti rubati di origine africana. Non è necessario cliccare su un link di phishing per diventare vittima; basta avere un numero di telefono e un documento di identità nazionale.
Poi c'è il fattore AI. Le truffe investment con deepfake, la frode di identità sintetica e le campagne di sextortion automatizzate non prendono più di mira solo le aziende e gli individui ad alto patrimonio netto. Prendono di mira chiunque abbia un profilo sui social media e un portafoglio mobile. Il risultato più sobrio del rapporto per gli utenti ordinari potrebbe essere di natura istituzionale anziché tecnica: banche, compagnie di telecomunicazioni e forze di polizia non condividono i dati sulle frodi in tempo reale e l'89% dei paesi esaminati afferma che la cooperazione transfrontaliera è il loro più grande ostacolo investigativo. Per l'africano medio, questo si traduce in una verità semplice e frustrante. Se il denaro esce dal tuo conto un venerdì pomeriggio, i sistemi progettati per proteggerti potrebbero non comunicare tra loro fino a lunedì e, a quel punto, la traccia è già fredda.

