Microsoft lance Execution Containers pour limiter l'accès des agents IA sur Windows 11
Points clés
- •Microsoft Execution Containers (MXC), qui restreint les fichiers et réseaux auxquels un agent IA peut accéder sous l'application de Windows, est désormais généralement disponible sur Windows 11.
- •L'approche de Microsoft en matière de sécurité des agents repose sur trois piliers : le confinement, le suivi de l'activité des agents par l'identité, et la gestion via Agent 365 et Intune.
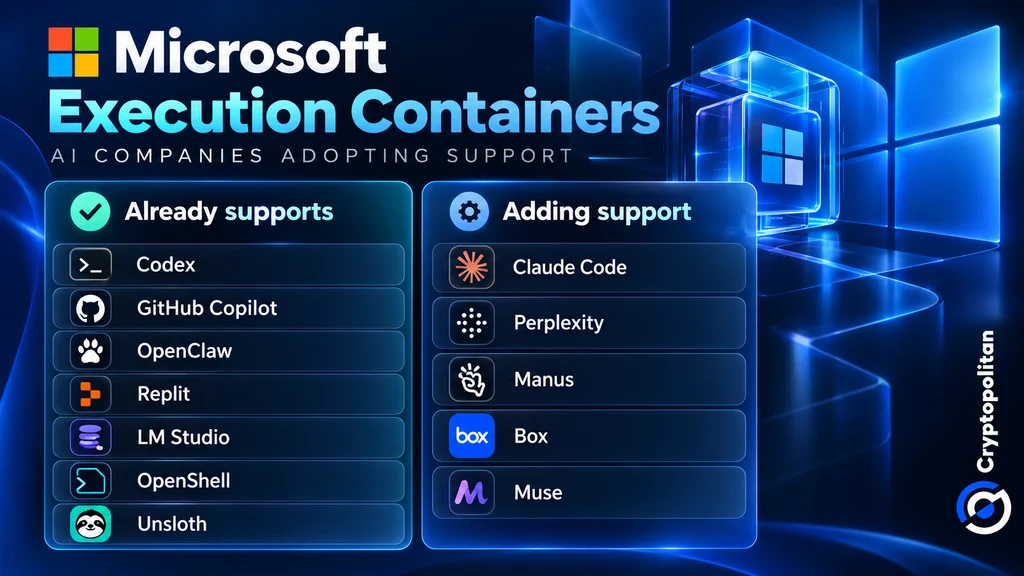
- •Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell et Unsloth AI prennent actuellement en charge MXC, tandis que Claude Code, Perplexity, Manus et Box travaillent à l'ajouter et que Meta prévoit une version native de Muse pour Windows.
- •Microsoft a réduit son modèle MAI Code 1.1 Flash de près de 80 % pour un usage local tout en conservant une fenêtre de contexte de 256 000 tokens, dans le but de réduire les coûts de tokens cloud pour les entreprises.
- •Le Surface Laptop Ultra, propulsé par la puce RTX Spark de Nvidia avec 128 Go de mémoire, sera disponible à l'achat au prix de 2 599 $ à partir du 16 octobre.
Microsoft a profité d'un événement mercredi à San Francisco pour exposer son argumentation en faveur de l'exécution des agents IA sous les propres contrôles de sécurité de Windows plutôt que de s'appuyer sur le cloud. La société a annoncé que Microsoft Execution Containers (MXC), sa technologie permettant de limiter ce que les agents peuvent consulter et faire, est désormais généralement disponible sur Windows 11, offrant aux entreprises un moyen direct d'encadrer les logiciels autonomes. La disponibilité générale constitue ici le jalon opérationnel : le confinement peut désormais passer en production plutôt que de rester sur une feuille de route. Dans le cadre défini par Microsoft, le PC — et non un centre de données distant — devient le point d'application de la sécurité des agents.
MXC est le socle de Windows Intelligence, la stratégie de Microsoft consistant à répartir les charges de travail d'IA entre les PC locaux et le cloud, tout en maintenant les données critiques en sécurité et sous contrôle de l'entreprise.
Pourquoi Microsoft estime que les agents actuels ne sont pas sûrs
Le dirigeant de Microsoft Pavan Davuluri a averti que les agents sur PC sont « fondamentalement non sécurisés car ils disposent d'un large accès au système », selon GeekWire. Contrairement aux applications classiques, les agents peuvent lire des fichiers, exécuter des instructions et fonctionner de manière autonome sans supervision humaine constante.
La réponse de Microsoft repose sur trois piliers : le confinement, qui restreint ce qu'un agent peut atteindre ; l'identité, qui assure le suivi de l'activité des agents ; et la gestion, qui confie la supervision à Agent 365 et Intune. Ce dernier pilier s'appuie sur des outils déjà connus des services informatiques — Intune est la plateforme de gestion des points de terminaison de Microsoft — si bien que la supervision des agents s'intègre aux flux d'administration existants plutôt que de s'y ajouter.
Ce que les Execution Containers restreignent réellement
MXC permet aux entreprises de déterminer quels fichiers et quels réseaux un agent IA peut consulter, et Windows applique ces limites à l'agent même lorsqu'il tente de dépasser ses accès autorisés.
La plateforme offre plusieurs niveaux de sécurité, notamment la possibilité d'isoler des processus ou des sessions distincts et d'exécuter des agents via des machines virtuelles ou Windows 365 for Agents. Bien que cette technologie ne soit pas exclusive aux systèmes Windows, Microsoft estime que l'intégration de MXC au système d'exploitation donne aux entreprises une plus grande maîtrise de l'activité des agents.
La prise en charge est déjà large. Microsoft a indiqué que Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell et Unsloth AI prennent actuellement en charge MXC. Claude, Perplexity, Manus et Box travaillent à l'ajouter, et Meta prévoit d'apporter Muse à Windows sous forme d'application native. Les intégrations à venir sont à surveiller, car l'adoption par des tiers indiquera si MXC devient une limite commune pour les agents sur Windows ou reste principalement lié à l'écosystème de Microsoft.
Cependant, l'arrivée de plus d'entreprises ne rend pas automatiquement les agents IA plus sûrs. Ce qui compte, c'est l'efficacité de ces contrôles en pratique.
Là où interviennent les économies liées au cloud
Microsoft vise également à réduire les coûts du cloud computing pour les entreprises. Traiter localement les tâches d'IA appropriées pourrait réduire les dépenses en tokens tout en laissant les modèles cloud absorber les charges plus lourdes. Le PDG Satya Nadella a décrit l'objectif comme « une intelligence illimitée pour chaque bureau et chaque foyer », selon GeekWire.
À cette fin, Microsoft a réduit la taille de son modèle MAI Code 1.1 Flash de près de 80 % pour un usage local, tout en préservant une fenêtre de contexte de 256 000 tokens.
La société a également investi dans du matériel capable d'exécuter l'IA en local. Le Surface Laptop Ultra, qui fonctionne sur la puce RTX Spark de Nvidia avec 128 Go de mémoire, sera disponible à l'achat au prix de 2 599 $ à partir du 16 octobre. La mémoire constitue un plafond pratique pour l'IA locale, puisque le modèle doit tenir sur la machine pour s'y exécuter.
L'exécution de l'IA en local a toutefois un coût. Les entreprises doivent payer le matériel, l'électricité et la maintenance, comme le montre l'analyse du coût total de possession 2026 de Lenovo comparant l'IA générative sur site et dans le cloud. La réalisation d'économies dépendra du volume de cloud computing qu'une entreprise pourra remplacer.
L'ombre de Recall sur l'IA locale
Microsoft reste confronté à des préoccupations de confidentialité héritées de Recall, sa controverse fonctionnalité basée sur des captures d'écran, retardée après des critiques de sécurité puis publiée en option d'activation. Cette fois, Microsoft affirme que Copilot n'accédera aux fichiers et à l'activité récente qu'avec permission.
The Verge rapporte que Copilot prendra en charge davantage de tâches locales, les fonctionnalités hybrides arrivant sur les PC Copilot+ dans les mois à venir. Les PC Copilot+ sont les machines Windows conçues autour du matériel d'IA embarqué.
Le véritable test sera de savoir si Windows peut rendre les agents IA réellement utiles sans leur accorder plus d'accès que ce que les utilisateurs avaient prévu.

