Une étude de l'ETH Zurich et d'Anthropic révèle que les LLM peuvent démasquer des comptes anonymes pour quelques dollars chacun
Points clés
- •Le pipeline a correctement identifié 226 des 338 utilisateurs de Hacker News, soit environ 67 %, avec une précision de 90 %, en utilisant uniquement des publications accessibles publiquement.
- •L'ensemble du benchmark a coûté moins de 2 000 dollars, soit environ 1 à 4 dollars par profil identifié, illustrant le faible coût de la désanonymisation à grande échelle.
- •Le système fonctionne en quatre étapes — Extract, Search, Reason et Calibrate — et s'abstient délibérément en cas d'incertitude afin de réduire les faux positifs.
- •Les chercheurs n'ont pas publié le code, les prompts ni aucune identité réelle, et l'étude a été validée par le comité d'éthique de l'ETH Zurich avant sa publication.
- •Les auteurs concluent que l'obscurité pratique protégeant les comptes pseudonymes ne tient plus, citant les risques pour les journalistes, les militants, les cibles des annonceurs et les utilisateurs de crypto.
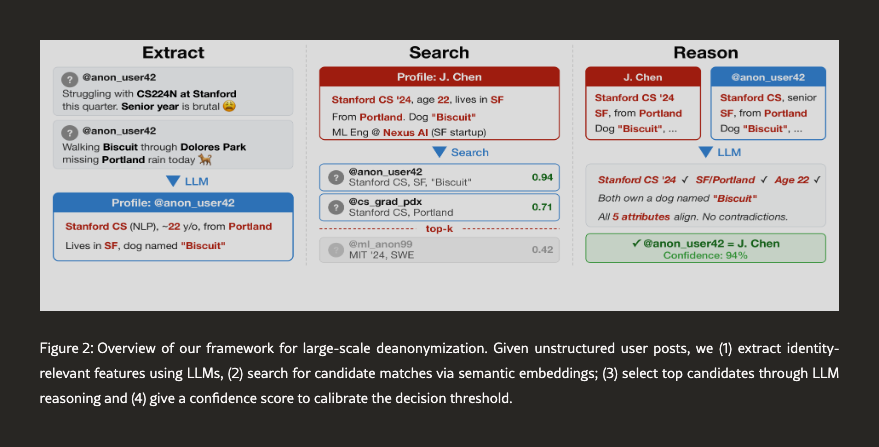
Des chercheurs de l'ETH Zurich, du groupe de sécurité de l'IA MATS et d'Anthropic ont mis au point un pipeline LLM automatisé capable de relier des publications en ligne pseudonymes à des identités réelles. Lors des tests, le système a identifié des centaines d'utilisateurs de Hacker News avec une précision de 90 %, pour un coût allant jusqu'à 1 dollar par utilisateur.
L'étude, « Large-scale online deanonymization with LLMs », a d'abord été publiée sur arXiv le 18 février, puis est parue dans les actes du 35e USENIX Security Symposium, une conférence académique de référence en recherche sur la sécurité. Elle a suscité un regain d'attention cette semaine après avoir circulé sur X et Reddit.
Les auteurs de l'article sont Simon Lermen, Daniel Paleka, Joshua Swanson, Michael Aerni, Nicholas Carlini et Florian Tramèr. Carlini est employé d'Anthropic, l'entreprise derrière les modèles Claude, tandis que les autres sont rattachés à l'ETH Zurich et à MATS.
Quatre étapes pour réduire un bassin de 89 000 candidats
L'attaque ne nécessite ni données volées ni serveurs piratés. L'agent ne travaille qu'avec des informations que chacun peut déjà consulter publiquement, accomplissant le travail d'un enquêteur patient à moindre coût et plus rapidement.
Les chercheurs ont divisé le processus en quatre étapes : Extract, Search, Reason et Calibrate. D'abord, un modèle de langage extrait des indices d'identité des publications brutes — allusions à un métier, à un lieu ou à une manière caractéristique de s'exprimer. Des embeddings sémantiques réduisent ensuite un bassin de jusqu'à 89 000 candidats à une liste restreinte. Un modèle de raisonnement évalue les correspondances les plus probables et détermine si deux comptes appartiennent à la même personne. L'étape Calibrate conduit le pipeline à s'abstenir en cas de doute, réduisant ainsi les faux positifs.
Le pipeline fonctionne avec des outils standard : recherche web, embeddings et modèles tels que GPT-5.2 Les attaques de désanonymisation antérieures, comme la réidentification en 2008 des notes Netflix anonymisées, reposaient sur des données structurées. Cet épisode avait montré comment des enregistrements censés être anonymes pouvaient être démasqués par recoupement d'informations externes — un précurseur gourmand en données de l'approche automatisée et peu coûteuse décrite ici.
226 des 338 utilisateurs de Hacker News identifiés avec une précision de 90 %
Pour évaluer la méthode sans exposer de personnes réelles, l'équipe a constitué un benchmark de 338 utilisateurs de Hacker News — le forum technologique géré par l'accélérateur de startups Y Combinator — dont les bios renvoyaient vers une page LinkedIn, offrant à chacun une identité de référence connue. À partir des seuls commentaires et contributions de chaque utilisateur, l'agent en a correctement identifié 226 — environ 67 % — avec une précision de 90 %. Il a fait 25 erreurs et s'est abstenu sur 86 comptes. Les références classiques sans LLM ont obtenu des scores proches de zéro dans les tests d'appariement à grande échelle de l'article.
Les expériences ont coûté moins de 2 000 dollars au total, soit environ 1 à 4 dollars par profil identifié.
Deux autres jeux de données ont éprouvé la méthode : l'un a permis de faire correspondre des utilisateurs de Reddit entre deux communautés de cinéma différentes, et l'autre de reconstituer un historique Reddit unique en le scindant en deux périodes. Dans les deux cas, les méthodes basées sur les LLM ont surpassé les techniques plus anciennes avec une large marge.
Avertissements et précautions
Les auteurs citent un éventail d'abus potentiels : des gouvernements ciblant des journalistes ou des militants, des entreprises construisant des profils publicitaires toujours plus précis, et des escrocs constituant des dossiers pour des tentatives d'ingénierie sociale.
« La combinaison constitue souvent une empreinte unique », a écrit Lermen dans un article de blog du 24 février. Il a ajouté que si une équipe d'enquêteurs compétents pouvait identifier quelqu'un à partir de ses publications, les agents LLM le peuvent probablement aussi — et le coût ne cesse de baisser.
Les chercheurs n'ont pas publié le code, les prompts ni aucune des identités réelles découvertes par le système. L'étude a été examinée par le comité d'éthique de l'ETH Zurich avant sa publication.
« L'obscurité pratique qui protège les utilisateurs pseudonymes en ligne ne tient plus », conclut l'article. C'est sur ce type d'obscurité que reposent jusqu'à présent la plupart des comptes pseudonymes — courants tant sur les forums de développeurs que dans les communautés crypto.
Le regain d'attention pour l'étude est survenu un jour après que la commissaire de la SEC Hester Peirce a mis en garde contre la collecte massive de données KYC — know your customer, les contrôles d'identité que les entreprises financières doivent effectuer sur leurs utilisateurs —, affirmant que cette approche revient à « construire des bottes de foin de données de plus en plus grandes ». De récentes failles chez Revolut et chez des prestataires liés au fabricant de portefeuilles matériels Trezor ont alimenté les cra de « wrench attacks », dans lesquels une personne apprenant qu'un individu détient des cryptomonnaies se présente physiquement chez lui.

