Le juge rejette la plainte relative aux cookies contre l'opérateur de Crypto.com ; les plaignants disposent de 30 jours pour déposer à nouveau
Points clés
- •La plainte alléguait que Crypto.com avait placé des cookies après que les utilisateurs ont sélectionné l'option « Disable All » du site et avait transmis des données à Meta, Google, X et Snap.
- •Le juge Chen a conclu que les identifiants et les informations de navigation décrits dans la plainte n'établissaient pas un préjudice concret juridiquement reconnaissable.
- •Le tribunal a rejeté la plainte actuelle sans préjudice, car il ne pouvait déterminer qu'une plainte amendée serait vaine.
- •La plainte amendée des plaignants doit être déposée avant le 5 novembre, date qui déterminera si le différend se poursuit.
- •L'affaire impliquait des réclamations au titre du California Invasion of Privacy Act ainsi que la fraude, l'enrichissement sans cause et des chefs d'accusation liés à la vie privée.
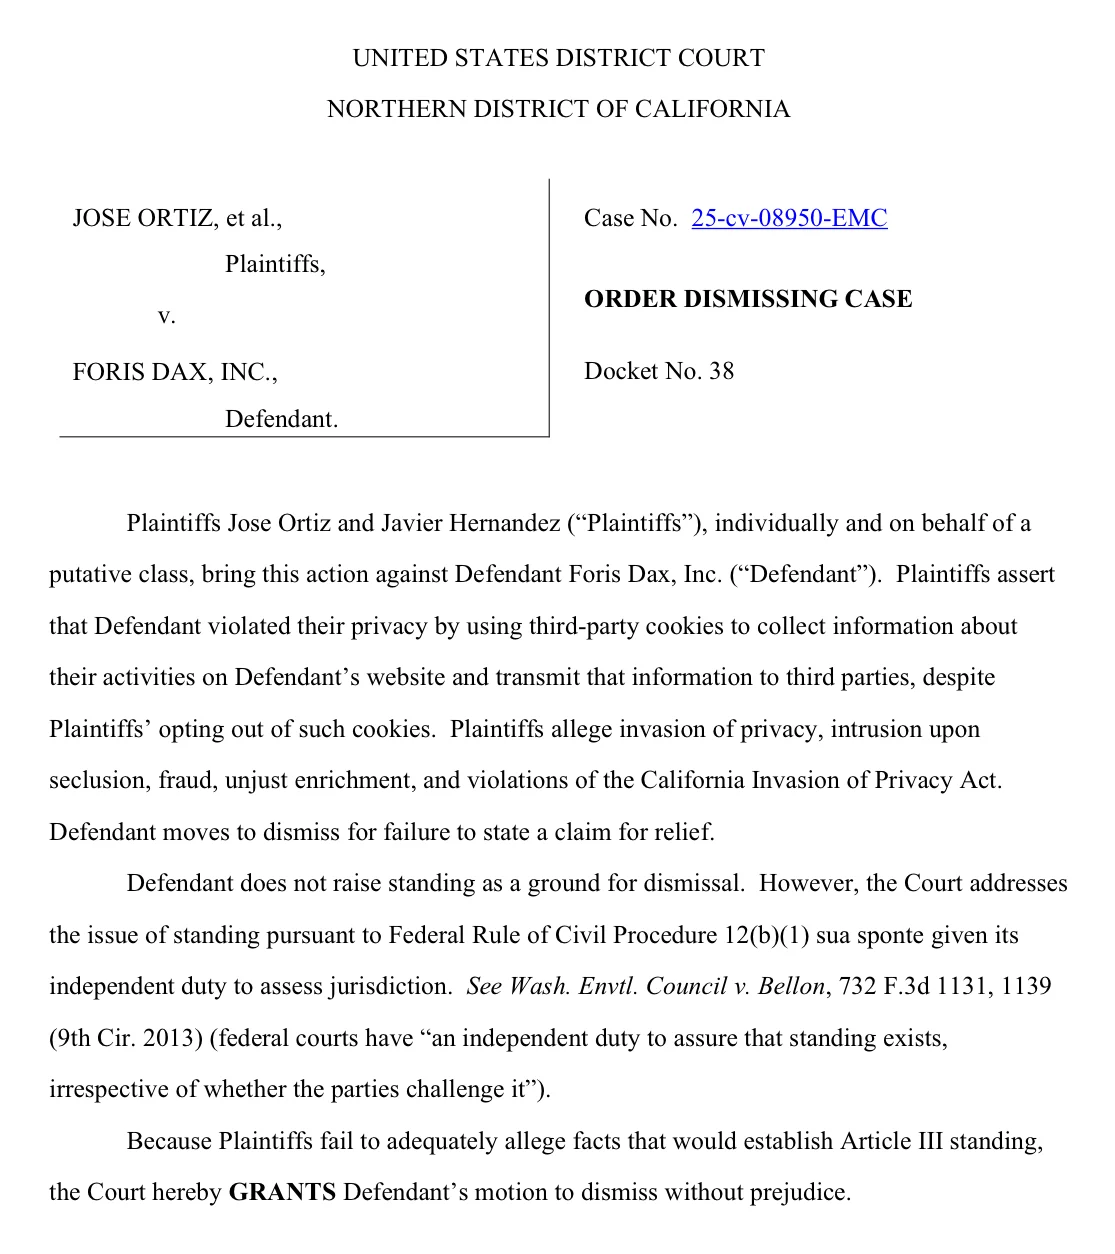
Un juge fédéral de Californie a rejeté une action collective concernant le suivi par cookies contre l'opérateur de Crypto.com, estimant que les deux plaignants n'avaient pas la qualité pour agir. Le juge fédéral Edward M. Chen a soulevé de sa propre initiative le problème de compétence et a accordé aux plaignants 30 jours pour déposer une plainte amendée — une décision qui met fin à cette version de l'affaire, mais pas au contentieux lui-même.
Chen a signé l'ordonnance dans l'affaire Ortiz v. Foris Dax, Inc. le 6 octobre. La requête de Foris Dax faisait uniquement valoir que la plainte ne remplissait pas les conditions d'un chef d'accusation et n'abordait pas la question de la qualité pour agir. Le juge a néanmoins examiné cette question lui-même, écrivant qu'un tribunal fédéral a un « devoir indépendant » de surveiller sa propre compétence — une affaire ne peut prospérer en l'absence de préjudice concret. La qualité pour agir est une question liminaire devant les tribunaux fédéraux, tranchée avant qu'un juge n'examine le fond des accusations.
Les allégations concernant le bandeau de cookies
Jose Ortiz et Javier Hernandez, tous deux résidents de Californie, ont déposé la plainte en octobre 2025 au sujet du bandeau de cookies de Crypto.com, qui propose aux visiteurs trois options : « Accept All », « Disable All » ou « Customize Settings ». Les deux hommes ont déclaré avoir sélectionné « Disable All », mais le site a tout de même placé des cookies, et les données auraient été transmises à Meta, Google, X et Snap.
La plainte invoquait la fraude, l'enrichissement sans cause, l'atteinte à la vie privée, l'intrusion dans l'intimité, ainsi que des violations du California Invasion of Privacy Act, la loi de l'État sur l'écoute électronique. Selon les plaignants, leurs intérêts financiers et leurs recherches d'investissement étaient suivis.
Adresses IP et identifiants de navigateur : insuffisants pour établir un préjudice concret
Chen s'est appuyé sur la décision de la Neuvième Circonscription dans Popa v. Microsoft, dans laquelle la cour d'appel a conclu qu'un outil détectant « les préférences d'animalerie et le nom de rue » d'une acheteuse s'apparentait davantage à « l'observation des clients par un commis de magasin » qu'à une violation de la vie privée. Selon les arrêts de la Cour suprême dans Spokeo et TransUnion, la simple violation d'une loi ne suffit pas ; un plaignant doit toujours démontrer le type de préjudice reconnu depuis longtemps par les tribunaux.
L'ordonnance a constaté que les seuls identifiants transmis par Crypto.com étaient des adresses IP, des chaînes user-agent et des identifiants de cookies ou de navigateur. Aucun des deux hommes n'a prétendu avoir créé un compte, s'être connecté ou avoir saisi un nom, une adresse e-mail ou des informations de paiement sur le site. Chen a observé que les deux hommes consultaient prix de cryptomonnaies et des données de marché, sans que rien de cela ne révèle quoi que ce soit sur leurs finances personnelles. Les captures d'écran jointes à la plainte ne montraient guère plus que des URL et titres de pages, des horodatages et des informations sur l'écran et le navigateur.
La tromperie, a noté l'ordonnance, peut rapprocher une réclamation relative à la vie privée d'une intrusion « hautement offensive » — ce qu'on appelle un facteur aggravant. Mais une promesse de désactivation non respectée n'atteint pas ce seuil à elle seule lorsque les données sous-jacentes sont si banales. Chen s'est appuyé sur une autre décision récente pour souligner que « l'essentiel réside dans la sensibilité des informations collectées ». Selon cette logique, placer des cookies après une désactivation n'était pas, en soi, suffisant pour maintenir la plainte devant un tribunal fédéral.
Le juge n'ayant pas pu conclure qu'une nouvelle plainte serait vaine, l'affaire a été rejetée avec possibilité d'amendement, le délai de 30 jours courant jusqu'au 5 novembre. Toute plainte amendée devra répondre aux préoccupations identifiées par l'ordonnance : le nombre limité d'identifiants transmis et la nature routinière des pages consultées par les plaignants.
Un dossier qui a fait des allers-retours
Le 21 mai, Chen avait partiellement accédé à une requête de rejet précédemment déposée. Les plaignants ont amendé leur plainte le 22 juin, et Foris Dax a déposé une nouvelle requête de rejet en juillet — faisant du 5 novembre la prochaine date qui déterminera si ce différend avance ou prend fin.
Foris Dax est une société du Delaware dont le siège est situé à Tyler, au Texas. L'opérateur de Crypto.com a attiré une attention notable des entreprises cette année : Citadel Securities a investi 400 millions de dollars dans Crypto.com en juillet, pour une valorisation de 20 milliards de dollars, et la banque centrale des Émirats arabes unis a accordé une licence de paiement à une unité de Foris DAX.

