Partager votre point d’accès peut-il vous attirer des ennuis au Nigeria ? Voici ce que disent réellement la loi et la technologie
Points clés
- •Un appareil connecté à votre hotspot reçoit une adresse IP privée, et son trafic apparaît aux sites web comme provenant de l’adresse IP publique de votre téléphone via le Network Address Translation.
- •Les opérateurs mobiles nigérians, dont MTN et Airtel, utilisent le Carrier-Grade NAT, ce qui signifie qu’une seule adresse IP publique peut déjà être partagée entre de nombreux abonnés sans lien entre eux.
- •Une adresse IP publique seule ne permet pas d’identifier un abonné, et les enquêteurs ont généralement besoin de l’horodatage exact et du numéro de port, ainsi que des données opérateurs conservées pendant deux ans en vertu de la Section 38 de la Cybercrimes Act 2015.
- •Le droit pénal nigérian ne reconnaît pas une responsabilité par ricochet ou automatique du seul fait de détenir un abonnement internet, et les procureurs doivent prouver à la fois l’acte matériel et l’intention criminelle, avec la présomption d’innocence prévue à la Section 36(5).
- •Les forces de l’ordre peuvent interroger d’abord les titulaires de comptes enregistrés, et les acheteurs d’appareils d’occasion dont l’IMEI a déjà été signalé peuvent également être interrogés jusqu’à ce qu’ils prouvent l’achat légitime.
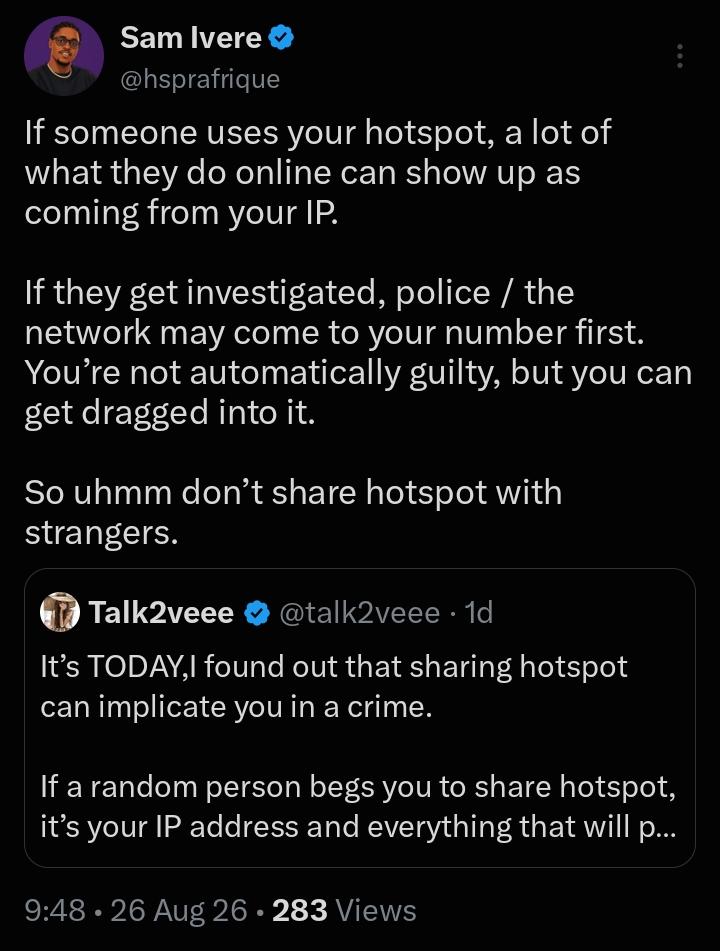
Un seul post sur X a relancé un débat sur la question de savoir si le fait de prêter sa connexion internet peut vous exposer à des ennuis juridiques au Nigeria. « It’s TODAY, I found out that sharing hotspot can implicate you in a crime », a écrit un utilisateur connu sous le nom de Talk2veee dans un post sur X le 25 août, ajoutant que si vous partagez votre hotspot avec une personne inconnue, « it’s your IP address and everything that will pop up if they are being tracked. »
Cette affirmation a suscité des réactions partagées. En réponse au post, Sam Ivere a reconnu que les utilisateurs d’un hotspot partagé peuvent être reliés à l’adresse IP de l’hôte, avertissant que « police/the network may come to your number first », même si l’hôte n’est pas automatiquement coupable. John Obiefuna a contesté une partie de cette présentation, soulignant que le Carrier-Grade Network Address Translation (NAT), utilisé par la plupart des opérateurs télécoms nigérians, signifie déjà que plusieurs abonnés peuvent partager simultanément la même adresse IP — avec ou sans partage de hotspot — et que l’enjeu concerne l’IP publique partagée, non une IP personnelle.
Pour de nombreux Nigérians, l’enjeu est concret plutôt qu’abstrait : la pénétration du haut débit fixe reste faible, la plupart des internautes se connectent via les données mobiles, et prêter un hotspot à un ami, un collègue ou un inconnu est courant — alors même que les poursuites de l’EFCC pour fraude en ligne maintiennent la cybercriminalité à la une.
Les avis étant partagés, Technext a posé la question à deux ingénieurs télécoms et à un avocat spécialisé dans les droits numériques afin de distinguer le mythe du fonctionnement réel.
Comment fonctionne réellement le partage d’un hotspot
Chaque appareil connecté à internet a besoin d’une adresse IP — une sorte d’adresse numérique qui indique aux données où aller et où revenir. Selon l’ingénieur en télécommunications Chukwuka Chijioke Jerry, un appareil qui se connecte à votre hotspot reçoit normalement de votre téléphone sa propre adresse IP privée, par exemple une adresse du type 192.168.x.x. Votre téléphone agit ensuite comme un routeur, en utilisant un procédé appelé Network Address Translation (NAT) pour acheminer le trafic de cet appareil via sa propre connexion cellulaire.
Du point de vue de tout site web visité par l’appareil connecté, le trafic semble provenir de l’adresse IP publique de votre téléphone, et non de l’adresse privée de l’invité.
Arinzechukwu Miracle Okoli, diplômé en génie électrique/électronique spécialisé dans les technologies sans fil, RF/micro-ondes et télécoms, explique le concept par une analogie avec un immeuble. Votre adresse IP publique est comme l’adresse postale d’un immeuble, celle qui est visible de l’extérieur. Chaque appareil à l’intérieur de votre domicile ou de votre hotspot — votre téléphone, votre ordinateur portable ou le téléphone d’un ami connecté à votre hotspot — reçoit sa propre adresse IP privée, comme un numéro d’appartement interne qui n’a de sens qu’à l’intérieur de l’immeuble.
Votre téléphone joue le rôle du gardien de l’immeuble : lorsqu’un appareil connecté envoie une requête à un site web, le gardien la renomme avec l’adresse publique avant de l’envoyer, puis remet la réponse au bon « appartement » à son retour. De l’extérieur, tous les appareils partageant votre hotspot paraissent identiques : ils semblent tous naviguer depuis vous.
Les choses se compliquent ensuite. Les deux ingénieurs ont confirmé que les réseaux mobiles nigérians, notamment MTN et Airtel, utilisent le Carrier-Grade NAT (CGNAT) afin de préserver un pool limité d’adresses IP publiques. Le CGNAT fonctionne avec la même logique du gardien, mais à l’échelle de l’opérateur : au lieu qu’un routeur partage une adresse entre vos propres appareils, l’opérateur partage une seule adresse IP publique entre de nombreux abonnés sans lien entre eux, en même temps.
Chukwuka a précisé que les ratios exacts de partage ne sont pas rendus publics et varient selon l’opérateur, la charge du réseau et la configuration, mais l’idée de fond reste la même : une adresse IP publique associée à votre téléphone à un moment donné peut déjà être partagée avec d’autres abonnés avant même qu’une personne ne se connecte à votre hotspot.
Les deux ingénieurs se sont accordés sur le point essentiel : une adresse IP publique seule ne peut pas identifier un abonné, encore moins une personne.
Les enquêteurs ont généralement besoin d’éléments supplémentaires, comme l’horodatage exact et le « port number » (un marqueur technique associé à chaque connexion qui aide à distinguer une session d’une autre sur une adresse partagée), pour ramener une IP publique à un seul compte. Même dans ce cas, cela identifie le compte, pas nécessairement la personne qui utilisait un appareil au moment des faits.
Chukwuka et Okoli ont tous deux noté que les opérateurs télécoms ne peuvent généralement pas voir quel appareil précis est connecté au hotspot personnel d’un client ; cette information, si elle existe, est stockée sur le téléphone de l’hôte, et non dans les systèmes de l’opérateur réseau.
Ce que dit la loi
La réalité technique n’est qu’une partie de l’histoire. Muhammed Bello Buhari, fondateur d’Internet for Rights et responsable de projet NAFASI à Magamba Network, a indiqué que les forces de l’ordre nigérianes, y compris l’Economic and Financial Crimes Commission (EFCC) et l’unité de cybercriminalité de la police, peuvent effectivement interroger les titulaires de comptes lorsqu’une enquête remonte à leur SIM ou à leur abonnement internet, même s’ils n’ont aucun lien avec l’infraction.
Toutefois, la loi ne transfère pas automatiquement la culpabilité au titulaire du compte. « Nigerian criminal jurisprudence does not recognise vicarious or automatic criminal liability for simply owning an internet subscription », a déclaré Buhari, en renvoyant à la présomption constitutionnelle d’innocence prévue à la Section 36(5). Pour obtenir une condamnation, les procureurs doivent prouver à la fois l’acte matériel et l’intention criminelle, généralement en faisant correspondre les analyses forensiques de l’appareil, les journaux de connexion et d’autres traces numériques à une personne précise, conformément aux exigences de certification des preuves générées par ordinateur prévues à la Section 84 de la Evidence Act.
Buhari a également attiré l’attention sur un risque courant connexe : l’achat de téléphones, d’ordinateurs portables ou de routeurs d’occasion auprès de vendeurs non vérifiés. Les appareils portent des identifiants matériels, tels qu’un numéro IMEI (un numéro de série unique pour chaque téléphone, utilisé pour l’identifier sur les réseaux mobiles), qui peut rester signalé dans les bases de données de sécurité si l’appareil a été volé auparavant ou utilisé dans une fraude. Buhari a indiqué que des acheteurs de bonne foi qui insèrent leur propre carte SIM ou connectent un tel appareil à leur réseau domestique peuvent se retrouver interrogés par les enquêteurs jusqu’à ce qu’ils prouvent, souvent au moyen de reçus ou d’un acte de vente, qu’ils ont acquis l’appareil légalement et après coup.
En pratique, a ajouté Buhari, le fait d’être le titulaire enregistré du compte peut faire de vous l’une des premières personnes contactées par les enquêteurs, même si cela n’établit pas en soi la responsabilité de l’infraction.
En résumé
Partager votre hotspot ne vous rend pas automatiquement juridiquement responsable de ce que quelqu’un d’autre en fait. Mais cela peut faire de vous la première personne interrogée par les forces de l’ordre — et clarifier votre situation peut prendre du temps. Cette affaire rappelle aussi que les identifiants numériques — adresses IP, journaux de ports, IMEI — sont des points de départ pour l’enquête, et non des preuves de culpabilité, et que leur rattachement à une personne précise reste à démontrer par les procureurs. Les deux ingénieurs et l’avocat ont recommandé de limiter l’accès au hotspot aux personnes de confiance, d’utiliser des mots de passe robustes et de déconnecter les appareils lorsqu’ils ne sont plus nécessaires.
Source: TechNext24

