Des attaques assistées par l'IA visent des institutions financières sud-coréennes, selon une enquête de CrowdStrike
Points clés
- •CrowdStrike a mis au jour des traces de piratage assisté par l'IA après que l'attaquant a laissé des répertoires de serveurs exposés contenant des enregistrements de sessions Claude Code et des configurations pour ARTEX, un outil open source de test d'intrusion développé en Chine.
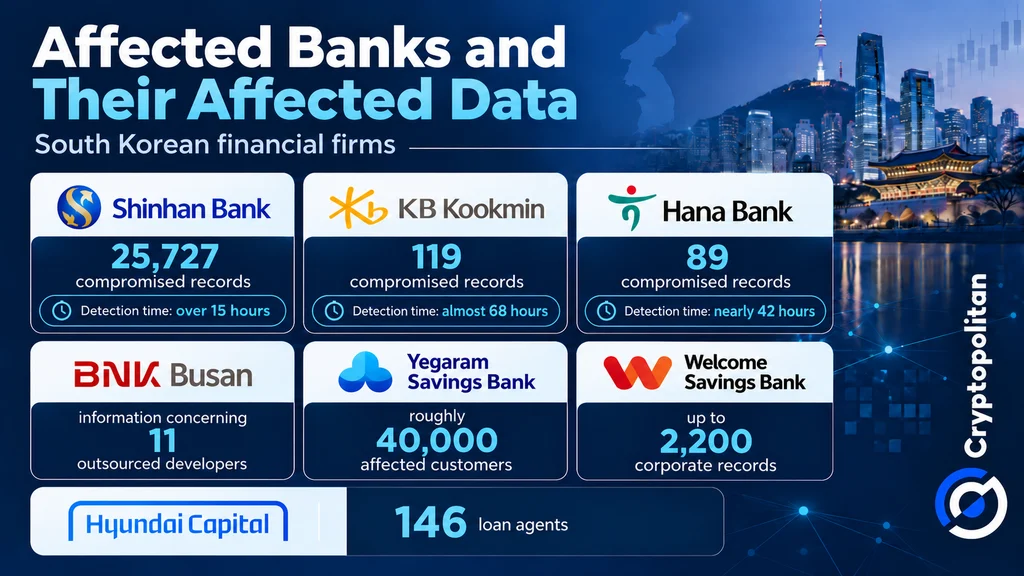
- •Sept institutions financières sud-coréennes ont été compromises : la Shinhan Bank a signalé 25 727 enregistrements compromis, la Yegaram Savings Bank a notifié environ 40 000 clients, et Hyundai Capital a indiqué que 146 agents de prêt étaient touchés.
- •Les délais de détection ont fortement varié selon les victimes : Shinhan a identifié l'intrusion en 15 heures, Hana a nécessité presque 42 heures, et KB Kookmin a détecté la violation en 68 heures.
- •Le gouvernement sud-coréen a annulé son projet d'élargir les exemptions aux règles de séparation des réseaux, et les régulateurs ont ordonné des inspections de sécurité d'environ 500 entreprises après que les attaquants ont exploité des services externes moins protégés.
- •Le rapport de juin du FMI a constaté que l'activité adverse activée par l'IA a augmenté de 89 % entre 2024 et 2025 tandis que le temps moyen de percée est tombé à 29 minutes, réduisant la fenêtre dont disposent les banques pour détecter et répondre aux attaques.
Les institutions financières sud-coréennes visées par de récentes cyberattaques montrent comment les pirates utilisent la technologie de l'IA pour commettre des crimes plus rapidement que jamais. Une enquête de CrowdStrike publiée le 7 octobre a mis au jour des traces de piratage assisté par l'IA, suscitant des craintes que les répercussions ne se propagent à l'ensemble du système financier plutôt que de rester limitées aux banques attaquées.
ARTEX et Claude Code laissés dans les propres fichiers des attaquants
Les attaquants ont fait des erreurs en laissant derrière eux des indices précieux. La chercheuse de CrowdStrike Ashley Campion a découvert des répertoires de serveurs publiquement exposés contenant des enregistrements de sessions Claude Code, des fichiers mémoire et des configurations liées à ARTEX, un outil open source de test d'intrusion développé en Chine. Claude Code est un agent de codage par IA capable d'effectuer des tâches de programmation en plusieurs étapes au nom d'un utilisateur ; ses fichiers de session consignent les instructions émises par l'utilisateur et les résultats produits par l'outil.
Entre fin septembre et début octobre, le pirate a utilisé ARTEX conjointement avec de grands modèles de langage pour attaquer des institutions financières.
CrowdStrike n'a pas pu identifier le groupe responsable de l'attaque ni le nombre de victimes. La société a indiqué avec une confiance modérée que le pirate parlait chinois et était motivé par le gain financier, et n'a trouvé aucune indication d'implication étatique. Les conclusions sont détaillées dans le billet officiel du blog de CrowdStrike.
Sept entreprises, des dizaines de milliers de dossiers
Comme précédemment rapporté par Cryptopolitan, sept banques ont été piratées, comprenant des banques commerciales, des banques d'épargne et une société de crédit. La Shinhan Bank a signalé 25 727 enregistrements compromis, KB Kookmin 119, Hana 89, et BNK Busan des données sur 11 développeurs externalisés. La Yegaram Savings Bank a notifié environ 40 000 clients concernés, la Welcome Savings Bank a signalé la fuite de 2 200 dossiers d'entreprises, et Hyundai Capital a indiqué que 146 agents de prêt étaient touchés.
La détection a pris un temps considérable Selon les rapports, Shinhan a identifié l'intrusion en 15 heures, Hana a nécessité presque 42 heures, et KB Kookmin a détecté la violation en 68 heures.
Le gouvernement sud-coréen a annulé son projet d'élargir les exemptions aux règles de séparation des réseaux, qui exigent des entreprises financières qu'elles maintiennent leurs systèmes internes essentiels isolés des réseaux connectés à Internet. Lors d'une réunion le 4 octobre, le président de la Commission des services financiers (FSC), Lee Eog-weon, a plaidé pour une vigilance accrue, et les régulateurs ont ordonné des inspections de sécurité d'environ 500 entreprises. Des rapports en provenance de Corée ont souligné que les attaquants ont utilisé des services externes bénéficiant d'un niveau de protection moindre plutôt que les systèmes bancaires contrôlés par les banques elles-mêmes — un détail qui place les prestataires externes au centre de la réponse réglementaire.
Pourquoi des attaques plus rapides coûtent plus cher
Le rapport de juin du FMI a constaté que l'activité adverse activée par l'IA a augmenté de 89 % entre 2024 et 2025, et que le temps moyen de percée — l'intervalle entre une compromission initiale et la progression de l'attaquant plus profondément dans un réseau — est tombé à 29 minutes. L'IA peut aider les attaquants à trouver et exploiter des vulnérabilités plus rapidement, laissant aux banques moins de temps pour réagir.
Les chercheurs de la Banque des règlements internationaux (BRI) Juan Carlos Crisanto, Adrien Currat et Jeffery Yong ont averti dans leur article de septembre : « Cette fenêtre pour détecter, décider et répondre à de telles attaques s'est considérablement réduite. »
Parallèlement, l'enquête 2027 de PwC a révélé que 84 % des responsables de la sécurité et de la finance s'attendent à des budgets de cybersécurité plus importants, mais seulement 22 % permettraient à l'IA d'agir de manière totalement autonome en défense.
Comment la violation d'une banque peut atteindre les autres
L'Organisation de coopération et de développement économiques (OCDE) avertit que les cyberattaques peuvent se propager via des prestataires technologiques partagés et des réseaux financiers, et les violations ont également été liées à des retraits de dépôts, un affaiblissement du crédit, des baisses de valorisation et des coûts d'emprunt plus élevés. La BRI exprime des préoccupations similaires concernant les banques dépendant des mêmes fournisseurs de cloud et d'IA.
Néanmoins, les violations coréennes n'ont pas provoqué de contagion financière démontrée ni de vol direct de fonds bancaires. Les régulateurs ont désormais pour mission de renforcer la sécurité, de surveiller plus étroitement les prestataires tiers et de garantir que les institutions financières puissent se rétablir rapidement avant qu'une cyberattaque ne se propage. Les résultats des quelque 500 inspections ordonnées, ainsi que toute décision sur un éventuel retour de l'élargissement des exemptions suspendu, constituent les prochains développements à surveiller.

