1 605 arrestations à travers l’Afrique : comment le continent a riposté aux cyberattaques visant les infrastructures
Points clés
- •Les pertes liées aux cyberattaques en Afrique ont plus que doublé d’une année sur l’autre, les pertes déclarées passant de 192 millions de dollars en 2024 à 484 millions de dollars en 2025, tandis qu’INTERPOL estime les dommages économiques directs réels à environ 5 milliards de dollars.
- •Les cybercriminels sont passés du vol financier à la cible des infrastructures critiques, avec des attaques par rançongiciel perturbant le réseau électrique national de l’Ouganda, les opérations douanières et portuaires du Nigeria, ainsi que les systèmes météorologiques sud-africains.
- •INTERPOL et les États membres ont mené quatre grandes opérations coordonnées en 2025, représentant la plus vaste répression du cybercrime en Afrique, avec plus de 1,600 arrestations et environ 13 millions de dollars de produits illicites récupérés.
- •La sous-déclaration demeure endémique sur le continent, 89% des pays interrogés la citant comme un problème et seulement quatre imposant une notification des violations sous 72 heures.
- •Le Kenya a connu une hausse de 327% de la fraude SIM swap en 2025, avec plus de 123,000 cartes SIM frauduleuses émises et environ 3.8 millions de dollars détournés des portefeuilles mobiles, exploitant des lacunes institutionnelles dans la vérification biométrique en temps réel et le signalement fragmenté entre agences.
En août 2025, les opérateurs de l’Electricity Transmission Company Limited en Ouganda ont vu leurs écrans de surveillance réseau se figer. Une variante de rançongiciel avait compromis les systèmes qui gèrent le réseau électrique national. Le service n’a été rétabli qu’au moyen de protocoles de secours, mais l’incident a confirmé ce que les forces de l’ordre du continent soupçonnaient déjà : les cyberattaques en Afrique étaient passées du vol au sabotage.
Ce basculement est documenté en détail dans l’African Cyberthreat Assessment Report 2026 d’INTERPOL, compilé à partir de 36 pays membres et de la télémétrie du secteur privé. Le tableau n’est pas celui de pirates isolés, mais d’un écosystème industrialisé visant les infrastructures physiques dont dépendent les économies.
Sept mois avant que le réseau ougandais ne vacille, le South African Weather Service a subi une attaque par rançongiciel présumée ayant corrompu des systèmes critiques de données météorologiques, avec des répercussions sur les services de navigation aérienne et maritime. Au Nigeria, le Service des douanes a été touché en août 2025 par une variante de rançongiciel qui a paralysé le dédouanement des cargaisons dans les grands ports, générant une estimation de 18 millions de dollars de frais de stockage et de retards à l’importation. En Namibie, l’opérateur national de télécommunications a perdu 500,000 dossiers personnels et financiers après l’exposition d’un portail administratif non sécurisé sur Internet public, tandis qu’une autre attaque menée par le groupe Akira visait Paratus Telecom et perturbait des services réseau essentiels.
Le coût financier est frappant. Les pertes liées aux cyberattaques déclarées à travers l’Afrique ont plus que doublé entre 2024 et 2025, passant de 192 millions de dollars à 484 millions de dollars, tandis que le nombre de victimes documentées est passé de 35,000 à 87,000. INTERPOL estime les dommages économiques directs réels à environ 5 milliards de dollars en 2025, pour des dépenses continentales de cybersécurité de 15.3 milliards de dollars la même année. Les défenses progressent, mais les attaques progressent plus vite.
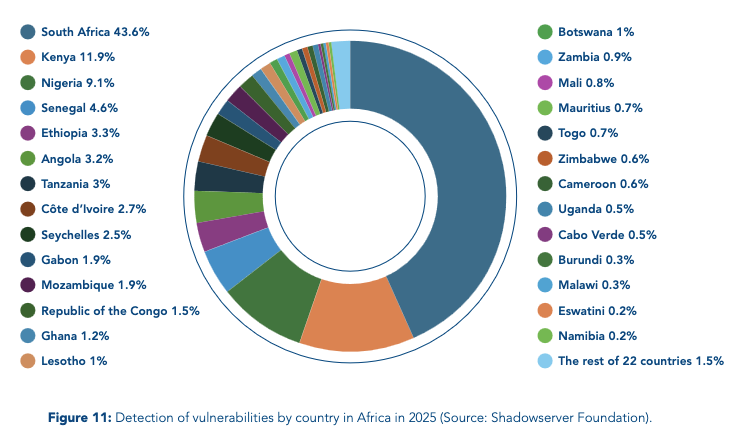
Ce qui distingue la vague actuelle est sa concentration sur les infrastructures critiques. La télémétrie de FortiGuard Labs montre que les acteurs malveillants utilisent des outils de reconnaissance automatisés capables de scanner des dizaines de milliers de systèmes par seconde, en ciblant des routeurs obsolètes, des VPN vulnérables et des services cloud mal configurés. La Shadowserver Foundation a identifié plus de 6,000 vulnérabilités exploitables à travers l’Afrique en 2025, concentrées en Afrique du Sud, au Kenya et au Nigeria. Le framework de commande et de contrôle Sliver, un outil open source détourné par des acteurs criminels, a été utilisé pour déployer de nouvelles variantes de rançongiciel. Le Cameroun a à lui seul enregistré 40.5 millions de détections de botnets en 2025, soit le deuxième niveau le plus élevé en Afrique, tandis que l’Angola affichait des niveaux tout aussi élevés d’activité d’appareils compromis.
Pourtant, les défaillances les plus visibles sont peut-être aussi les moins signalées. Selon l’enquête d’INTERPOL, 89% des pays membres ont cité la sous-déclaration comme un problème généralisé. Seuls le Nigeria, le Kenya, l’Afrique du Sud et Maurice imposent la notification des violations dans un délai de 72 heures. De nombreuses agences ne disposent pas de mécanismes formels de déclaration des incidents, et les victimes redoutent souvent un préjudice réputationnel. Il en résulte un paysage où les attaques connues ne représentent presque certainement qu’une fraction du total réel.
La réponse institutionnelle a été ferme et d’une ampleur inédite. En 2025, INTERPOL et les pays membres ont mené une série d’opérations multinationales coordonnées qui constituent la plus grande répression du cybercrime de l’histoire africaine.
Operation Serengeti 2.0, menée en début d’année, visait des opérations illégales de minage de cryptomonnaies, des centres d’escroquerie et des infrastructures de rançongiciel en Angola, en Afrique du Sud et en Ouganda. Elle a démantelé plus de 1,200 serveurs malveillants, saisi 1,800 appareils et conduit à 120 arrestations, perturbant des réseaux responsables de 300 millions de dollars de pertes.
Operation Contender 3.0, déployée en juillet et août, s’est concentrée sur les arnaques amoureuses et le sextorsion numérique dans 14 pays africains. Elle a abouti à 260 arrestations, à la saisie de plus de 1,200 appareils, à l’identification de 1,500 victimes et au démantèlement de 81 réseaux de criminalité en ligne, avec environ 2.8 millions de dollars de produits illicites récupérés.
Operation Sentinel, menée d’octobre à novembre, a été la plus grande opération coordonnée à ce jour, couvrant 19 nations et ciblant le BEC, l’extorsion numérique et les rançongiciels. Elle a permis 574 arrestations, la récupération d’environ 3 millions de dollars, la mise hors ligne de plus de 6,000 liens malveillants et le déchiffrement de 30 téraoctets de données chiffrées par rançongiciel au Ghana seulement.
Operation Red Card 2.0, de décembre 2025 à janvier 2026, visait la fraude aux faux investissements à rendement élevé, les escroqueries aux services financiers mobiles et les fausses demandes de prêt dans 16 pays. Elle s’est traduite par 651 arrestations, la récupération de 4.3 millions de dollars, la saisie de 2,341 appareils et la neutralisation de 1,442 adresses IP et domaines malveillants, révélant des escroqueries responsables de 45 millions de dollars de pertes touchant 1,247 victimes.
Mais le rapport souligne clairement que les opérations seules ne peuvent combler l’écart. L’enquête a révélé que 72% des pays africains signalaient la présence de centres d’escroquerie opérant sur leur territoire, surtout concentrés en Afrique australe et en Afrique de l’Ouest. INTERPOL relie explicitement ces centres à la traite des êtres humains et à la criminalité organisée transnationale, en décrivant des installations où les victimes sont détenues contre leur gré et forcées à commettre des escroqueries. Dans de nombreux cas, l’arnaque sentimentale et la traite relèvent de plus en plus du même dossier.
Lire aussi : Enquête : comment 69,000 téléphones volés chaque jour servent à vider les comptes bancaires des Nigérians
Les vulnérabilités systémiques s’étendent aux fondements de la finance numérique. Au Kenya, la fraude par SIM swap a bondi de 327% en 2025, avec plus de 123,000 cartes SIM frauduleuses émises et environ 3.8 millions de dollars détournés des portefeuilles mobiles. La Tanzanie et le Rwanda ont signalé des tendances similaires. La cause profonde était institutionnelle : des employés des télécommunications travaillaient sans vérification biométrique en temps réel, et les systèmes de signalement étaient si fragmentés que les victimes devaient naviguer entre banques, opérateurs et police, qui ne partagent pas leurs données en temps réel.
Les capacités des forces de l’ordre restent inégalement réparties. 94% des agences ont indiqué disposer d’outils de criminalistique numérique insuffisants, 78% ont cité des budgets inadéquats, et seuls 17% des pays maintiennent des unités de cybercriminalité comptant plus de 100 agents. 72% ont signalé une lenteur des échanges de données entre agences, tandis que 89% ont identifié la coopération transfrontalière comme le principal obstacle aux enquêtes réussies.
La préparation à l’IA est également alarmante de faiblesse. Alors que 55% des affaires de cybercriminalité en 2025 impliquaient l’IA d’une manière ou d’une autre, seulement 8% des analystes du renseignement sur le continent possèdent une expertise avancée pour identifier les contenus générés par IA, et les agents de première ligne manquent généralement de formation pour distinguer des médias authentiques de clones vocaux synthétiques ou de vidéos truquées par deepfake. Le rapport note que, si 33% des agences ont commencé à utiliser l’IA pour la détection des menaces, la majorité dépend encore de processus manuels.
En 2025, 17 pays ont adopté ou modifié des lois sur la cybercriminalité. Le Kenya a fait avancer une législation ciblant spécifiquement les SIM swap, la Zambie a appliqué sa Cyber Crimes Act, l’Angola a créé un Centre national de cybersécurité et le Sénégal a alloué 24 millions de dollars à des initiatives de souveraineté numérique. Mais la mise en œuvre reste l’étape décisive, et l’harmonisation juridique entre les frontières demeure incomplète.
Lorsque le réseau électrique ougandais est revenu en ligne en août 2025, les attaquants n’avaient pas été arrêtés, les vulnérabilités qu’ils avaient exploitées n’avaient pas été corrigées, et les cadres juridiques nécessaires pour les poursuivre à travers les juridictions restaient embourbés dans des retards administratifs et des réglementations divergentes en matière de protection des données. Le réseau a été rétabli parce que l’opérateur disposait de sauvegardes, même si la fragilité sous-jacente demeurait exactement là où elle était, et le rapport suggère que davantage de systèmes ne sont qu’à un portail non sécurisé, une carte SIM frauduleuse ou une variante de rançongiciel de la mise hors ligne.
Pour la plupart des Africains, le chiffre de 5 milliards de dollars mis en avant dans le rapport reste abstrait. La réalité la plus immédiate, ce sont les notifications de mobile money qui n’arrivent jamais, la carte SIM remplacée sans consentement ou la note vocale WhatsApp qui ressemble exactement à quelqu’un en qui l’on a confiance. Les données d’INTERPOL suggèrent que les vecteurs de fraude à la croissance la plus rapide sur le continent ne requièrent ni richesse ni négligence de la part des victimes, mais simplement une connexion. Avec plus de 1.1 milliard d’abonnements mobiles et 1.1 trillion de dollars de transactions numériques enregistrés en 2025, la surface d’attaque est désormais le téléphone dans votre poche.
L’enquête a révélé que la fraude au mobile money était signalée par 97% des pays interrogés, et la hausse de 327% de la fraude SIM swap au Kenya montre à quelle vitesse un seul employé de télécommunications compromis peut vider les recettes quotidiennes d’un commerçant avant le déjeuner. Le rapport note que seuls quatre pays imposent une notification des violations dans les 72 heures, ce qui signifie que l’utilisateur moyen n’a souvent aucun avertissement indiquant que ses données circulent déjà sur des forums du dark web, où les données de S2W ont montré une hausse annuelle de 62% des contenus volés d’origine africaine. Il n’est pas nécessaire de cliquer sur un lien d’hameçonnage pour devenir victime ; il suffit d’avoir un numéro de téléphone et une carte d’identité nationale.
Vient ensuite le facteur IA. Les escroqueries à l’investissement par deepfake, la fraude à l’identité synthétique et les campagnes de sextorsion automatisées ne ciblent plus seulement les entreprises et les personnes à très forte fortune. Elles visent toute personne disposant d’un profil sur les réseaux sociaux et d’un portefeuille mobile. La conclusion la plus préoccupante du rapport pour les utilisateurs ordinaires est peut-être institutionnelle plutôt que technique : banques, opérateurs télécoms et police ne partagent pas les données de fraude en temps réel, et 89% des pays interrogés indiquent que la coopération transfrontalière constitue leur principal obstacle d’enquête. Pour l’Africain moyen, cela se traduit par une vérité simple et frustrante : si l’argent quitte votre compte un vendredi après-midi, les systèmes censés vous protéger ne se parleront peut-être pas avant lundi, et d’ici là la piste sera froide.

