El exploit de Symbiosis expone los riesgos del puente de Bitcoin sin comprometer Bitcoin
Puntos clave
- •Symbiosis detectó el ataque aproximadamente a las 04:28 UTC y suspendió de inmediato el enrutamiento de BTC, mientras otros protocolos de enrutamiento continuaron activos.
- •BridgeV2 generó más de 2^62 syBTC después de procesar un mensaje incorrecto entre cadenas, pero solo se extrajeron alrededor de $336,000 en activos reales.
- •El exploit afectó la infraestructura del puente de Bitcoin, no la red subyacente de Bitcoin.
- •DeFiLlama estima pérdidas acumuladas de al menos $3.68 billion en puentes, lo que pone de relieve los problemas de seguridad recurrentes en los sistemas entre cadenas.
- •Los próximos pasos de Symbiosis incluyen determinar cuándo se reanudará el enrutamiento de BTC y cómo cambiarán los controles de autenticación de mensajes de BridgeV2.
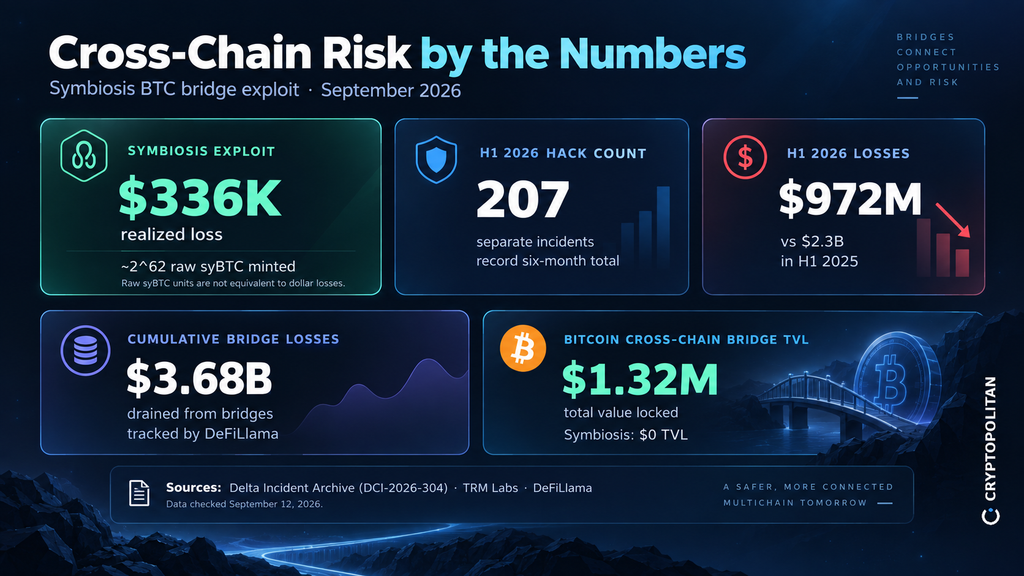
Symbiosis cerró su puente nativo de Bitcoin el viernes después de que un atacante explotara su contrato BridgeV2 para emitir una enorme cantidad de BTC sintético sin respaldo. Sin embargo, el atacante extrajo solo alrededor de $336,000 en valor real. Symbiosis informó del incidente en X.
La diferencia entre la magnitud de la emisión sintética y la pérdida realizada es significativa. Bitcoin no fue comprometido. En cambio, la vulnerabilidad afectó la infraestructura que mueve BTC hacia las finanzas descentralizadas (DeFi). El incidente ocurrió apenas unos días después de una vulneración de Liquid Network que causó una pérdida estimada de $320 millones, renovando las dudas sobre la seguridad de los sistemas entre cadenas, aunque la red base de Bitcoin permaneció intacta.
Se detuvieron las rutas de BTC mientras otros servicios siguieron abiertos
Symbiosis dijo que encontró evidencia del ataque al Bitcoin Bridge el 11 de septiembre aproximadamente a las 04:28 UTC y detuvo de inmediato el enrutamiento de BTC. Otros protocolos de enrutamiento continuaron operando.
El Delta Incident Archive clasificó el incidente como DCI-2026-304. Según el archivo, BridgeV2 procesó un mensaje incorrecto que provocó la generación de más de 2^62 syBTC en BNB Chain y Ethereum.
El atacante convirtió parte del saldo ilegítimo en aproximadamente 4.39 WBTC en Ethereum, generando cerca de $336,000 en ganancias. DeFiLlama clasifica el incidente como una “Emisión entre cadenas sin respaldo”.
Cómo ingresa la confianza entre cadenas al sistema
La documentación de Symbiosis describe una arquitectura de puente que depende de la transmisión y autenticación seguras de los mensajes entre cadenas.
BridgeV2 conecta los contratos Portal y Synthesis del protocolo con su Relayers Network fuera de la cadena. Los relayers envían transacciones firmadas mediante una clave de Computación Multipartita (MPC) almacenada en el contrato.
Mediante firmas de umbral MPC, el Bitcoin nativo se mantiene asegurado en un Portal. Luego, los relayers pueden crear syBTC en otra cadena de bloques, donde se convierte en el activo preferido del usuario. Symbiosis ha dicho que Decurity auditó su puente nativo de BTC.
El modelo depende de la autenticación precisa de las instrucciones transmitidas entre cadenas. En este incidente, ese proceso de autenticación falló. El resultado muestra por qué la seguridad de los puentes abarca tanto la custodia del BTC subyacente como los controles que regulan la emisión de su representación entre cadenas.
Emisión sintética masiva, pérdida realizada limitada
La emisión de más de 2^62 syBTC sin procesar no debe confundirse con el monto total robado. Aunque la emisión creó un desequilibrio contable enorme, el atacante convirtió solo una pequeña parte del saldo sintético en activos reales. La pérdida estimada es de aproximadamente $336,000.
Ese monto sitúa el incidente de Symbiosis cerca del extremo inferior de los principales hackeos cripto registrados en 2026. TRM Labs informó de 207 hackeos cripto durante la primera mitad del año, el total semestral más alto de su historia. La pérdida promedio fue de $219,000. Las pérdidas agregadas disminuyeron de $2.3 billion en la primera mitad de 2025 a $972 million en la primera mitad de 2026.
Fallas recurrentes en la infraestructura de puentes
La preocupación más amplia es la frecuencia con la que los puentes entre cadenas continúan fallando. DeFiLlama estima pérdidas totales de al menos $3.68 billion en puentes. Symbiosis ha identificado la debilidad en la autenticación de mensajes como una causa recurrente de los ataques a puentes.
Los efectos pueden extenderse más allá del propio puente. Un análisis del hackeo de KelpDAO realizado por el Bank Policy Institute concluyó que el rsETH sin respaldo creado mediante una validación entre cadenas inadecuada contribuyó a generar presión sobre Aave. El incidente provocó el retiro de $5 billion en stablecoins, mientras que la tasa de interés de los préstamos subió a 10%.
Ecos del hackeo de $320 million de Liquid Network
El exploit de Symbiosis ocurrió después de una falla mucho mayor en Liquid Network. Chainalysis informó que hackers autodenominados white hat tomaron 4,000 de los 4,200 BTC de Liquid, con un valor aproximado de $320 million, al explotar un defecto en las pruebas almacenadas de validación de transacciones. La falla permitió crear L-BTC sin respaldo, que posteriormente se intercambió por Bitcoin real.
Cryptopolitan informó a principios de esta semana que los hackers devolvieron 3,400 BTC, o alrededor de 85% de los fondos perdidos.
Ninguno de los dos exploits comprometió la red subyacente de Bitcoin. Ambos expusieron debilidades en sistemas construidos a su alrededor.
Para usuarios y operadores, las cuestiones inmediatas que deben monitorearse son si Symbiosis reanuda el enrutamiento de BTC y qué cambios realiza en el proceso de autenticación de mensajes de BridgeV2. Los datos actuales también destacan la escala limitada de la liquidez de los puentes de Bitcoin: los datos de DeFiLlama sobre puentes entre cadenas de Bitcoin muestran aproximadamente $1.32 million en valor total bloqueado en el sector, mientras que Symbiosis figura con $0.
El problema va más allá de Symbiosis. La continuidad de estos incidentes podría afectar el movimiento de BTC hacia DeFi, mantener la liquidez en ecosistemas separados y hacer que los servicios entre cadenas parezcan más riesgosos y menos atractivos.

