Sitio falso de Ledger busca frases de recuperación de billeteras en investigación por robo de 86 millones de dólares
Puntos clave
- •Una frase de recuperación de 12 a 24 palabras puede permitir que cualquiera que la obtenga acceda y transfiera todos los activos de la billetera asociada.
- •Se reporta que el sitio falso de Ledger suplanta servicios oficiales de configuración o soporte para persuadir a los usuarios de entregar sus frases de recuperación.
- •Los investigadores están examinando un presunto robo de 86 millones de dólares, pero la cifra sigue siendo parte de una investigación activa y no una pérdida final confirmada.
- •El software legítimo de Ledger no solicita frases de recuperación a través de sitios web, aplicaciones o formularios en línea.
- •Los usuarios que revelen una frase a un sitio no autorizado deben considerarla comprometida y transferir sus fondos a una billetera con una nueva frase semilla.
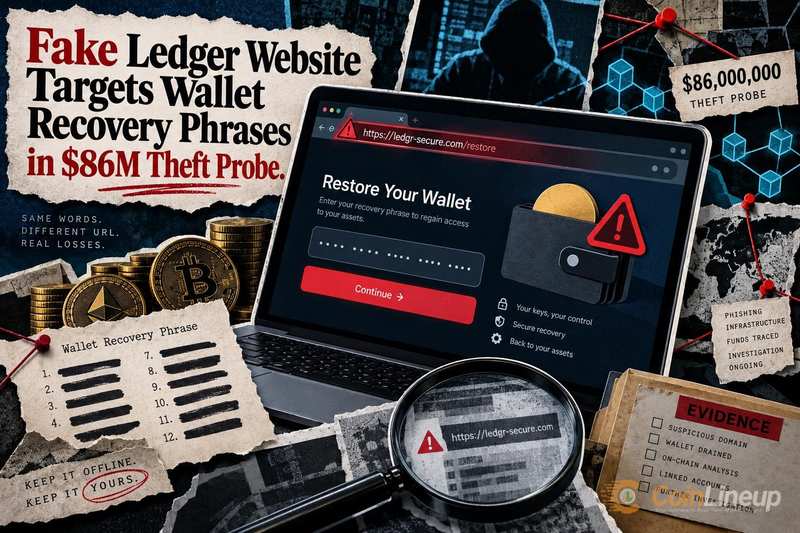
Se ha reportado que un sitio web fraudulento que suplanta a Ledger, la conocida marca de billeteras de hardware para criptomonedas, está atacando las frases de recuperación de las billeteras de los usuarios. El esquema ha surgido junto con una investigación reportada por un robo de 86 millones de dólares, lo que genera serias preocupaciones de seguridad para cualquier persona que almacene criptomonedas en una billetera de hardware.
Lo que está en juego es la frase de recuperación misma: la cadena de palabras que otorga control completo sobre una billetera de hardware y todos los activos que contiene.
Por qué la frase de recuperación es el objetivo
Una frase de recuperación de billetera, a veces llamada frase semilla, es una secuencia de 12 a 24 palabras que se genera cuando se configura una billetera de hardware por primera vez. Funciona como la llave maestra de toda la cuenta de criptomonedas: cualquiera que la obtenga puede acceder y vaciar los fondos desde cualquier dispositivo, en cualquier parte del mundo.
Las frases de recuperación normalmente solo se ingresan al restaurar una billetera en un dispositivo nuevo o de reemplazo, por lo que una página que imita un flujo oficial de configuración o soporte puede hacer que la solicitud parezca rutinaria.
El sitio falso de Ledger parece estar diseñado específicamente para recopilar estas frases. Al suplantar la marca legítima de Ledger, engaña a los usuarios haciéndoles creer que se encuentran en una página oficial. Una vez que un usuario ingresa su frase de recuperación, el atacante obtiene control total de esa billetera.
Los sitios de phishing que imitan marcas confiables de billeteras de hardware siguen un patrón que los investigadores de seguridad han rastreado durante años. Una táctica similar apareció en una campaña sobre la que HP advirtió, que involucraba una falsa herramienta de trading de criptomonedas con IA diseñada para atacar billeteras de navegador, lo que muestra cómo los atacantes adaptan constantemente sus señuelos a las herramientas en las que los usuarios ya confían.
Qué señala la investigación por el robo de 86 millones de dólares
Se reporta que los investigadores están examinando un robo de 86 millones de dólares en relación con esta actividad. La investigación sigue en curso y no se han confirmado conclusiones finales, por lo que la cifra de 86 millones de dólares debe tratarse como parte de una investigación activa y no como una conclusión definitiva. Debido a que la investigación está activa, los detalles confirmados —cifras verificadas de pérdidas o la identificación de los responsables del sitio falso— llegarían a través de hallazgos oficiales y no de informes preliminares.
La magnitud de la supuesta pérdida refleja cuán valioso se ha vuelto el robo de frases de recuperación como método de ataque. Dado que una sola frase desbloquea el acceso a una billetera de hardware, un intento de phishing exitoso puede generar una ganancia significativa. Las billeteras de hardware están diseñadas para mantener las claves privadas fuera de línea, pero esa protección termina en el momento en que el titular escribe la frase en una página maliciosa: este tipo de ataque apunta a las personas, no al código. Las investigaciones de robos en cadena han mostrado patrones similares, incluyendo el rastreo de 12 millones de dólares vinculados al robo de Bybit en 2025, en el cual los fondos robados se movieron rápidamente a través de múltiples billeteras para ocultar su origen.
La recuperación después del robo de una billetera rara vez es sencilla. La autocustodia no ofrece restablecimiento de contraseña ni mesa de soporte para revertir una transferencia una vez que la frase ha sido expuesta. Los programas de recuperación estructurados que algunos proyectos han intentado, como el proceso deaciones de recuperación de Drift tras un hackeo, ilustran lo difícil que es para las víctimas recuperar las pérdidas una vez que los fondos salen de una billetera comprometida.
Cómo protegerse del phishing de frases de recuperación
Una frase de recuperación nunca debe escribirse en ningún sitio web, aplicación o formulario en línea, bajo ninguna circunstancia. El software legítimo de Ledger nunca solicitará una frase de recuperación a través de un navegador, y cualquier página que haga tal solicitud es un intento de phishing sin importar cuán legítima parezca. Si un sitio solicita la frase, los usuarios deben tratarlo como un intento de robo y cerrar la pestaña de inmediato.
Los usuarios deben comunicarse con el soporte oficial de Ledger únicamente a través de una dirección escrita directamente en el navegador, nunca mediante enlaces en correos electrónicos, publicaciones en redes sociales o mensajes emergentes. Los atacantes se basan en la urgencia —afirmando que la billetera está en riesgo o necesita verificación— para presionar a los usuarios a actuar rápidamente antes de pensar.
Cualquiera que crea que ha ingresado una frase de recuperación en un sitio no autorizado debe mover sus fondos a una nueva billetera con una frase semilla recién generada lo antes posible. Una frase comprometida debe considerarse expuesta de forma permanente.
Descargo de responsabilidad: Este artículo tiene fines informativos únicamente y no constituye asesoramiento financiero ni de inversión. Los mercados de criptomonedas y activos digitales conllevan riesgos significativos. Los lectores deben investigar por su cuenta antes de tomar decisiones.

