¿Compartir tu hotspot en Nigeria puede meterte en problemas? Esto es lo que realmente dicen la ley y la tecnología
Puntos clave
- •Un dispositivo conectado a tu hotspot recibe una dirección IP privada y su tráfico aparece ante los sitios web como si proviniera de la IP pública de tu teléfono mediante Network Address Translation.
- •Los operadores móviles nigerianos, incluidas MTN y Airtel, utilizan Carrier-Grade NAT, lo que significa que una sola dirección IP pública ya puede estar compartida por muchos abonados no relacionados al mismo tiempo.
- •Una dirección IP pública por sí sola no puede identificar a un abonado, y los investigadores suelen necesitar la hora exacta y el número de puerto, además de registros de la operadora conservados durante dos años bajo la Section 38 of the Cybercrimes Act 2015.
- •La ley penal nigeriana no reconoce responsabilidad vicaria o automática por ser titular de una suscripción de internet, y los fiscales deben probar tanto el acto físico como la intención delictiva, respaldados por la presunción de inocencia de la Section 36(5).
- •Las autoridades pueden interrogar primero a los titulares registrados de la cuenta, y los compradores de dispositivos de segunda mano con números IMEI previamente marcados también pueden ser cuestionados hasta demostrar una compra legítima.
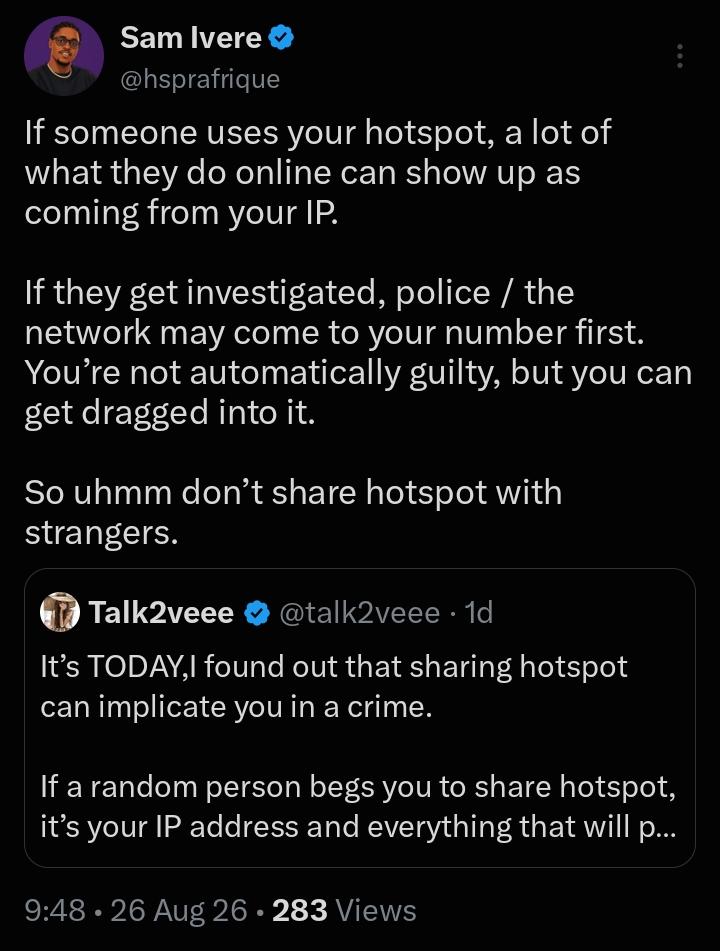
Una sola publicación en X ha reavivado el debate sobre si prestar tu conexión a internet podría meterte en problemas legales en Nigeria. "It's TODAY, I found out that sharing hotspot can implicate you in a crime," escribió un usuario conocido como Talk2veee en una publicación en X el 25 de agosto, y añadió que si compartes tu hotspot con una persona desconocida, "it's your IP address and everything that will pop up if they are being tracked."
La afirmación generó respuestas divididas. Al responder a la publicación, Sam Ivere coincidió en que los usuarios de un hotspot compartido pueden rastrearse hasta la IP del anfitrión, y advirtió que "police/the network may come to your number first," aunque el anfitrión no sea automáticamente culpable. John Obiefuna cuestionó parte del planteamiento, señalando que Carrier-Grade Network Address Translation (NAT), utilizado por la mayoría de las empresas de telecomunicaciones nigerianas, ya implica que varios abonados compartan la misma dirección IP al mismo tiempo — haya o no hotspot compartido — y que lo que está en juego es la IP pública compartida, no una personal.
Para muchos nigerianos, el asunto tiene implicaciones prácticas más que abstractas: la penetración de la banda ancha fija sigue siendo baja, la mayoría accede a internet mediante datos móviles y prestar un hotspot a un amigo, colega o desconocido es algo habitual, incluso cuando las causas por fraude en internet de la EFCC mantienen el cibercrimen en los titulares.
Con opiniones divididas, Technext planteó la pregunta a dos ingenieros de telecomunicaciones y a un abogado de derechos digitales para separar el mito de la mecánica.
Cómo funciona realmente compartir hotspot
Todo dispositivo conectado a internet necesita una dirección IP, una especie de domicilio digital que indica a los datos adónde ir y de dónde regresar. Según el ingeniero de telecomunicaciones Chukwuka Chijioke Jerry, un dispositivo que se conecta a tu hotspot normalmente recibe de tu teléfono su propia dirección IP privada, por ejemplo una dirección como 192.168.x.x. Luego tu teléfono actúa como router y utiliza un proceso llamado Network Address Translation (NAT) para enviar el tráfico de ese dispositivo a través de su propia conexión celular.
Desde la perspectiva de cualquier sitio web que visite el dispositivo conectado, el tráfico parece provenir de la IP pública de tu teléfono, no de la privada del invitado.
Arinzechukwu Miracle Okoli, graduado en ingeniería eléctrica/electrónica especializado en ingeniería inalámbrica, de RF/microondas y de telecomunicaciones, explica el concepto con una analogía de un edificio. Tu dirección IP pública es como la dirección de la calle de un edificio, la que es visible para el mundo exterior. Cada dispositivo dentro de tu hogar o hotspot —tu teléfono, tu laptop o el teléfono de un amigo conectado a tu hotspot— recibe su propia dirección IP privada, como un número de apartamento interno que solo tiene sentido dentro del edificio.
Tu teléfono actúa como el portero del edificio: cuando un dispositivo conectado envía una solicitud a un sitio web, el portero la reetiqueta con la dirección pública antes de enviarla, y luego entrega la respuesta al "apartamento" correcto cuando regresa. Desde fuera, todos los dispositivos que comparten tu hotspot parecen idénticos: todos aparentan navegar desde ti.
A partir de ahí, la situación se vuelve más compleja. Ambos ingenieros confirmaron que las redes móviles nigerianas, incluidas MTN y Airtel, utilizan Carrier-Grade NAT (CGNAT) para conservar un conjunto limitado de direcciones IP públicas. CGNAT funciona con el mismo truco del portero, pero a nivel de la operadora: en vez de que un solo router comparta una dirección entre tus propios dispositivos, el operador de red comparte una sola dirección IP pública entre muchos abonados no relacionados al mismo tiempo.
Chukwuka señaló que las proporciones exactas de compartición no se divulgan públicamente y varían según el operador, la carga de la red y la configuración, pero la idea de fondo es la misma: una dirección IP pública vinculada a tu teléfono en un momento dado puede ya estar compartida con otros abonados incluso antes de que alguien se conecte a tu hotspot.
Por qué una IP pública por sí sola demuestra poco
Ambos ingenieros coincidieron en el punto clave: una dirección IP pública por sí sola no puede identificar a un abonado concreto, y mucho menos a una persona. Por lo general, los investigadores necesitan detalles adicionales, como la hora exacta y el "port number" —un marcador técnico asociado a cada conexión que ayuda a distinguir una sesión de otra en una dirección compartida— para reducir una IP pública a una sola cuenta. Esa reducción depende del registro de las operadoras: bajo la Section 38 de la Cybercrimes (Prohibition, Prevention, etc.) Act 2015, los proveedores nigerianos deben conservar durante dos años los datos de tráfico y la información del abonado, el rastro que siguen los investigadores al vincular una dirección, una hora y un puerto con una cuenta. Aun así, eso identifica la cuenta, no necesariamente a la persona que estaba usando un dispositivo en ese momento.
Chukwuka y Okoli también señalaron que, por lo general, las operadoras no pueden ver qué dispositivo específico está conectado al hotspot personal de un cliente; esa información, si existe, se guarda en el teléfono del anfitrión, no en los sistemas del operador de red.
Lo que dice la ley
La parte técnica solo cuenta la mitad de la historia. Muhammed Bello Buhari, fundador de Internet for Rights y NAFASI Project Officer en Magamba Network, dijo que los organismos de seguridad nigerianos, incluida la Economic and Financial Crimes Commission (EFCC) y la unidad de ciberdelincuencia de la policía, pueden y de hecho interrogan a los titulares de cuentas una vez que una investigación se remonta a su SIM o a su suscripción de internet, incluso si no tuvieron nada que ver con el delito. Esa capacidad de identificación se apoya en el régimen nigeriano de registro de SIM: según las normas de la Nigerian Communications Commission (NCC), las tarjetas SIM deben registrarse antes de activarse y posteriormente se han vinculado a los National Identity Numbers (NIN) de los abonados, conectando cada suscripción móvil con una identidad verificada.
Sin embargo, la ley no transfiere automáticamente la culpabilidad al titular de la cuenta. "Nigerian criminal jurisprudence does not recognise vicarious or automatic criminal liability for simply owning an internet subscription," dijo Buhari, aludiendo a la presunción constitucional de inocencia contemplada en la Section 36(5). Para lograr una condena, los fiscales deben probar tanto el acto físico como la intención delictiva, normalmente mediante la correspondencia entre análisis forense del dispositivo, registros de inicio de sesión y otras huellas digitales con una persona específica, de acuerdo con los requisitos de certificación de la evidencia generada por computadora previstos en la Section 84 of the Evidence Act.
Buhari también señaló un riesgo cotidiano relacionado: comprar teléfonos, laptops o routers de segunda mano a vendedores no verificados. Los dispositivos llevan identificadores de hardware, como un número IMEI —un número de serie único para cada teléfono, usado para identificarlo en las redes móviles—, que puede seguir marcado en bases de datos de seguridad si el dispositivo fue robado previamente o se usó en fraude. Buhari dijo que los compradores desprevenidos que inserten su propia SIM o conecten ese dispositivo a su red doméstica pueden terminar siendo interrogados por los investigadores hasta que demuestren, a menudo con recibos o una factura de venta, que adquirieron el dispositivo de forma legítima y posteriormente.
En la práctica, dijo Buhari, ser el titular registrado de la cuenta puede hacer que seas una de las primeras personas a las que los investigadores contacten, aunque eso por sí solo no establezca responsabilidad por el delito.
En pocas palabras
Compartir tu hotspot no te hace automáticamente responsable ante la ley por lo que otra persona haga con él. Pero sí puede convertirte en la primera persona a la que interroguen las autoridades, y limpiar tu nombre puede llevar tiempo. El episodio también recuerda que los identificadores digitales —direcciones IP, registros de puertos, IMEI— son puntos de partida para la investigación, no pruebas de culpabilidad, y que vincularlos con una persona concreta sigue siendo algo que los fiscales deben demostrar. Tanto los ingenieros como el abogado recomendaron limitar el acceso al hotspot a personas de confianza, usar contraseñas seguras y desconectar los dispositivos una vez que ya no sean necesarios.

