1.605 arrestos en toda África: cómo el continente respondió a los ciberataques contra infraestructuras
Puntos clave
- •Las pérdidas por ciberataques en África se más que duplicaron interanual, con pérdidas reportadas que pasaron de $192 millones en 2024 a $484 millones en 2025, e INTERPOL estimando el daño económico directo real en aproximadamente $5 mil millones.
- •Los cibercriminales han pasado del robo financiero al ataque contra infraestructuras críticas, con ataques de ransomware interrumpiendo la red eléctrica nacional de Uganda, las operaciones de aduanas y puertos de Nigeria y los sistemas de datos meteorológicos de Sudáfrica.
- •INTERPOL y las naciones miembros llevaron a cabo cuatro grandes operaciones coordinadas en 2025 que representan la mayor ofensiva contra el cibercrimen en la historia de África, resultando en más de 1.600 arrestos y la recuperación de aproximadamente $13 millones en ganancias ilícitas.
- •La subnotificación sigue siendo generalizada en el continente, con el 89% de los países encuestados identificándola como un desafío y solo cuatro naciones exigiendo la divulgación de brechas dentro de las 72 horas.
- •Kenia experimentó un aumento del 327% en el fraude por intercambio de SIM en 2025, con más de 123.000 tarjetas SIM fraudulentas emitidas y un estimado de $3,8 millones sustraídos de billeteras móviles, explotando brechas institucionales en la verificación biométrica en tiempo real y la fragmentada presentación de informes entre agencias.
En agosto de 2025, los operadores de la Empresa de Transmisión de Electricidad de Uganda vieron cómo las pantallas de monitoreo de su red se congelaban. Una variante de ransomware había comprometido los sistemas que controlan la red eléctrica nacional. El servicio se restableció únicamente mediante protocolos de respaldo, pero el incidente confirmó lo que las fuerzas del orden de todo el continente ya sospechaban: los ciberataques en África habían pasado del robo al sabotaje.
Este cambio está documentado en detalle en el Informe de Evaluación de Ciberamenazas de África 2026 de INTERPOL, elaborado a partir de datos de 36 países miembros y telemetría del sector privado. La imagen no es la de hackers aislados, sino la de un ecosistema industrializado que ataca la infraestructura física de la que dependen las economías.
Siete meses antes de que la red de Uganda parpadeara, el Servicio Meteorológico de Sudáfrica sufrió un presunto ataque de ransomware que corrompió los sistemas críticos de datos meteorológicos, y la disrupción se extendió a los servicios de rutas de aviación y navegación marítima. En Nigeria, el Servicio de Aduanas fue atacado en agosto de 2025 por una variante de ransomware que paralizó el despacho de carga en los principales puertos, generando un estimado de $18 millones en tarifas de almacenamiento y retrasos de importación. En Namibia, el proveedor nacional de telecomunicaciones perdió 500.000 registros personales y financieros tras la exposición de un portal administrativo inseguro al internet público, mientras que un ataque separado del grupo Akira afectó a Paratus Telecom e interrumpió los servicios de red principal.
El impacto financiero es severo. Las pérdidas reportadas por ciberataques en África se más que duplicaron entre 2024 y 2025, pasando de $192 millones a $484 millones, mientras que el número de víctimas documentadas aumentó de 35.000 a 87.000. INTERPOL estima que el verdadero daño económico directo fue de aproximadamente $5 mil millones en 2025, frente a un gasto continental en ciberseguridad de $15.3 mil millones en el mismo año. Las defensas crecen, pero los ataques crecen más rápido.
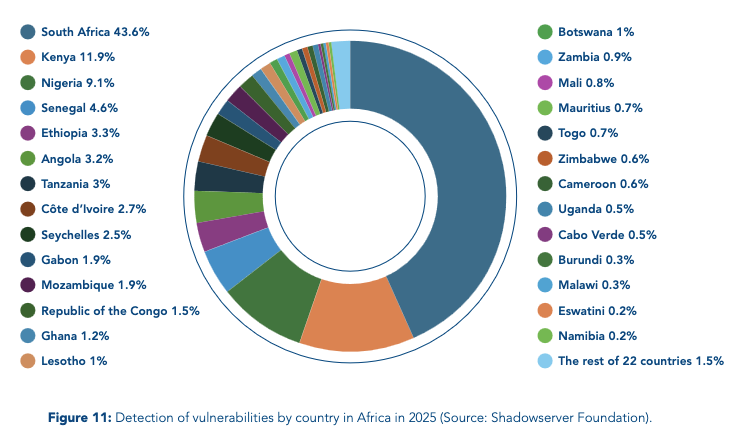
Lo que distingue a la ola actual es su concentración en infraestructuras críticas. La telemetría de FortiGuard Labs muestra que los actores de amenazas están utilizando herramientas automatizadas de reconocimiento capaces de escanear decenas de miles de sistemas por segundo, dirigiéndose a routers desactualizados, VPN vulnerables y servicios en la nube mal configurados. La Shadowserver Foundation identificó más de 6.000 vulnerabilidades explotables en África en 2025, concentradas en Sudáfrica, Kenia y Nigeria. El marco de comando y control Sliver, una herramienta de código abierto instrumentalizada por actores criminales, fue utilizado para desplegar nuevas variantes de ransomware. Solo Camerún registró 40,5 millones de detecciones de botnets en 2025, la segunda cifra más alta de África, mientras que Angola mostró niveles igualmente altos de actividad de dispositivos comprometidos.
Sin embargo, los fracasos más visibles pueden ser los menos reportados. Según la encuesta de INTERPOL, el 89% de los países miembros citó la subnotificación como un desafío generalizado. Solo Nigeria, Kenia, Sudáfrica y Mauricio exigen la divulgación de brechas dentro de las 72 horas. Muchas agencias carecen de mecanismos formales de reporte de incidentes, y las víctimas a menudo temen daños reputacionales. El resultado es un panorama en el que los ataques conocidos son casi con seguridad una fracción del total real.
La respuesta institucional ha sido enérgica y de escala sin precedentes. En 2025, INTERPOL y los países miembros llevaron a cabo una serie de operaciones multinacionales coordinadas que representan la mayor ofensiva contra el cibercrimen en la historia de África.
La Operación Serengeti 2.0, realizada a principios de año, se dirigió a operaciones mineras de criptomonedas ilegales, centros de estafa e infraestructuras de ransomware en Angola, Sudáfrica y Uganda. Desmanteló más de 1.200 servidores maliciosos, decomisó 1.800 dispositivos y resultó en 120 arrestos, desarticulando redes responsables de $300 millones en pérdidas.
La Operación Contender 3.0, entre julio y agosto, se centró en estafas románticas y sextorsión digital en 14 países africanos. Produjo 260 arrestos, el decomiso de más de 1.200 dispositivos, la identificación de 1.500 víctimas y el desmantelamiento de 81 redes criminales en línea, con un estimado de $2,8 millones en ganancias ilícitas recuperadas.
La Operación Sentinel, de octubre a noviembre, fue la operación coordinada más grande hasta la fecha, abarcando 19 naciones y dirigida contra BEC, extorsión digital y ransomware. Produjo 574 arrestos, la recuperación de aproximadamente $3 millones, la eliminación de más de 6.000 enlaces maliciosos y el descifrado de 30 terabytes de datos cifrados por ransomware solo en Ghana.
La Operación Tarjeta Roja 2.0, de diciembre de 2025 a enero de 2026, se dirigió al fraude de inversión de alto rendimiento, estafas de dinero móvil y aplicaciones de préstamos falsos en 16 países. Resultó en 651 arrestos, la recuperación de $4,3 millones, el decomiso de 2.341 dispositivos y la eliminación de 1.442 IP y dominios maliciosos, descubriendo estafas responsables de $45 millones en pérdidas que afectaron a 1.247 víctimas.
Pero el informe deja claro que las operaciones por sí solas no pueden cerrar la brecha. La encuesta reveló que el 72% de los países africanos reportó la presencia de centros de estafa operando dentro de sus fronteras, concentrados fuertemente en el sur y oeste de África. INTERPOL vincula explícitamente estos centros con la trata de personas y el crimen organizado transnacional, describiendo instalaciones donde las víctimas son retenidas contra su voluntad y obligadas a cometer estafas. En muchos casos, la estafa romántica y el caso de trata son cada vez más lo mismo.
Las vulnerabilidades sistémicas se extienden a los cimientos de las finanzas digitales. En Kenia, el fraude por intercambio de SIM se disparó un 327% en 2025, con más de 123.000 tarjetas SIM fraudulentas emitidas y un estimado de $3,8 millones sustraídos de billeteras móviles. Tanzania y Ruanda reportaron patrones similares. La causa raíz fue institucional: los empleados de telecomunicaciones trabajaban sin verificación biométrica en tiempo real, y los sistemas de reporte estaban tan fragmentados que las víctimas debían navegar entre bancos, telecomunicaciones y policía, que no compartían datos entre sí en tiempo real.
La capacidad de las fuerzas del orden sigue distribuida de manera desigual. El noventa y cuatro por ciento de las agencias reportaron herramientas de forense digital insuficientes, el 78% citó presupuestos inadecuados y solo el 17% de los países mantiene unidades de cibercrimen con más de 100 efectivos. El setenta y dos por ciento reportó un intercambio de datos lento entre agencias, mientras que el 89% identificó la cooperación transfronteriza como la mayor barrera para las investigaciones exitosas.
La preparación en IA también es alarmantemente baja. Si bien el 55% de los casos de cibercrimen en 2025 involucraron IA de alguna manera, solo el 8% de los analistas de inteligencia del continente tienen experiencia avanzada en la identificación de contenido generado por IA, y los oficiales de primera línea generalmente carecen de capacitación para distinguir medios auténticos de clones de voz sintéticos o videos deepfake. El informe señala que, si bien el 33% de las agencias han comenzado a usar IA para la detección de amenazas, la mayoría todavía depende de procesos manuales.
En 2025, 17 países promulgaron o modificaron leyes de cibercrimen. Kenia avanzó en legislación específicamente dirigida al intercambio de SIM, Zambia implementó su Ley de Delitos Cibernéticos, Angola estableció un Centro Nacional de Ciberseguridad y Senegal asignó $24 millones a iniciativas de soberanía digital. Pero la implementación sigue siendo el siguiente paso crítico, y la armonización legal entre fronteras sigue incompleta.
Cuando la red eléctrica de Uganda volvió a estar en línea en agosto de 2025, los atacantes no habían sido capturados, las vulnerabilidades que explotaron no habían sido parcheadas y los marcos legales necesarios para perseguirlos entre jurisdicciones seguían enredados en retrasos administrativos y regulaciones divergentes de protección de datos. La red se recuperó porque la empresa tenía copias de seguridad, aunque la fragilidad subyacente permaneció sin cambios, y el informe sugiere que más sistemas están a un portal inseguro, una SIM fraudulenta o una variante de ransomware de quedarse a oscuras.
Para la mayoría de los africanos, el titular de $5 mil millones del informe es abstracto. La realidad más inmediata es la notificación de dinero móvil que nunca llega, la tarjeta SIM intercambiada sin consentimiento o la nota de voz de WhatsApp que suena exactamente como alguien en quien confías. Los datos de INTERPOL sugieren que los vectores de fraude de más rápido crecimiento del continente no requieren que las víctimas sean ricas o descuidadas, solo que estén conectadas. Con más de 1.100 millones de suscripciones móviles y $1,1 billones en transacciones digitales registradas en 2025, la superficie de ataque ahora es el teléfono en tu bolsillo.
La encuesta reveló que el fraude de dinero móvil fue reportado por el 97% de los países encuestados, y el aumento del 327% de Kenia en el fraude por intercambio de SIM muestra lo rápido que un solo empleado de telecomunicaciones comprometido puede vaciar los ingresos diarios de un tendero antes del almuerzo. El informe señala que solo cuatro países exigen la divulgación de brechas dentro de las 72 horas, lo que significa que el usuario promedio a menudo no tiene advertencia de que sus datos ya están circulando en foros de la dark web, donde los datos de S2W mostraron un aumento del 62% interanual en contenido robado de origen africano. No necesitas hacer clic en un enlace de phishing para convertirte en víctima; solo necesitas tener un número de teléfono y un documento de identidad nacional.
Luego está el factor de la IA. Las estafas de inversión con deepfakes, el fraude de identidad sintética y las campañas automatizadas de sextorsión ya no se dirigen a empresas e individuos de alto patrimonio. Se dirigen a cualquier persona con un perfil en redes sociales y una billetera móvil. El hallazgo más revelador del informe para los usuarios comunes puede ser institucional más que técnico: los bancos, las telecomunicaciones y la policía no comparten datos de fraude en tiempo real, y el 89% de los países encuestados dice que la cooperación transfronteriza es su mayor barrera investigativa. Para el africano promedio, eso se traduce en una verdad simple y frustrante. Si el dinero sale de tu cuenta un viernes por la tarde, los sistemas diseñados para protegerte podrían no comunicarse entre sí hasta el lunes, y para entonces el rastro está frío.

