Symbiosis-Exploit zeigt Risiken von Bitcoin-Bridges auf, ohne Bitcoin zu kompromittieren
Wichtige Erkenntnisse
- •Symbiosis entdeckte den Angriff gegen 04:28 UTC und setzte das BTC-Routing umgehend aus, während andere Routing-Protokolle aktiv blieben.
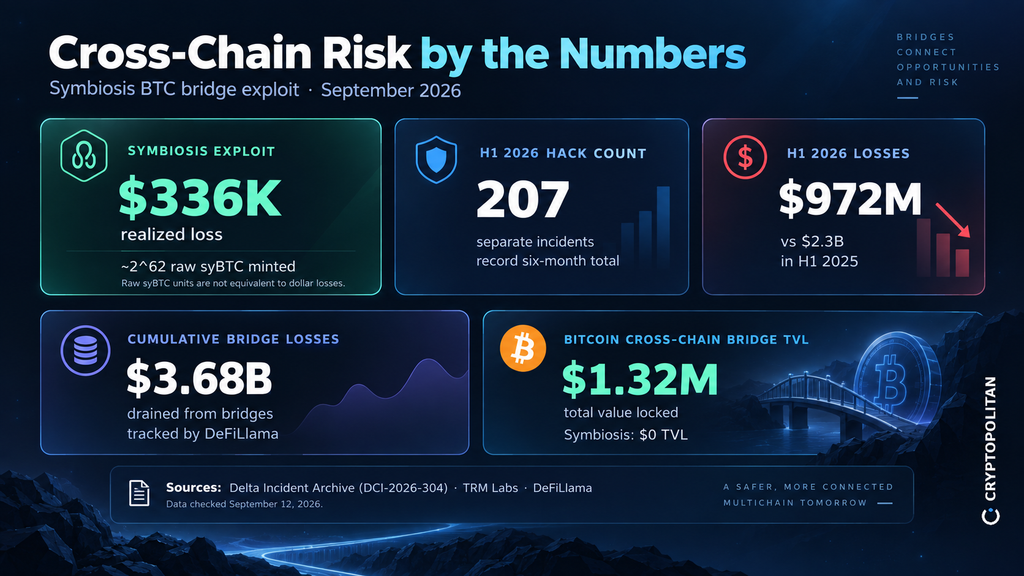
- •BridgeV2 erzeugte nach der Verarbeitung einer fehlerhaften Cross-Chain-Nachricht mehr als 2^62 syBTC, doch es wurden nur reale Vermögenswerte im Wert von etwa 336.000 US-Dollar abgeschöpft.
- •Der Exploit betraf die Bitcoin-Bridge-Infrastruktur und nicht das zugrunde liegende Bitcoin-Netzwerk.
- •DeFiLlama schätzt die kumulierten Verluste durch Bridge-Angriffe auf mindestens 3,68 Milliarden US-Dollar, was die wiederkehrenden Sicherheitsprobleme in Cross-Chain-Systemen unterstreicht.
- •Zu den nächsten Schritten von Symbiosis gehören die Entscheidung über die Wiederaufnahme des BTC-Routings und Änderungen an den Nachrichtenauthentifizierungskontrollen von BridgeV2.
Symbiosis schaltete seine native Bitcoin-Bridge am Freitag ab, nachdem ein Angreifer den BridgeV2-Vertrag ausgenutzt hatte, um eine enorme Menge nicht gedeckter synthetischer BTC zu prägen. Der Angreifer konnte jedoch nur einen realen Wert von etwa 336.000 US-Dollar abschöpfen. Symbiosis gab den Vorfall auf X bekannt.
Die Differenz zwischen dem Umfang der synthetischen Prägung und dem realisierten Verlust ist erheblich. Bitcoin selbst wurde nicht kompromittiert. Stattdessen betraf die Schwachstelle die Infrastruktur, die BTC in die dezentrale Finanzwirtschaft (DeFi) überträgt. Der Vorfall ereignete sich nur wenige Tage nach einem Angriff auf das Liquid Network, der einen geschätzten Verlust von 320 Millionen US-Dollar verursachte, und wirft erneut Fragen zur Sicherheit von Cross-Chain-Systemen auf, obwohl das Basisnetzwerk von Bitcoin unbeeinträchtigt blieb.
BTC-Routing gestoppt, andere Dienste blieben geöffnet
Symbiosis erklärte, am 11. September gegen 04:28 UTC Beweise für den Angriff auf die Bitcoin-Bridge gefunden und das BTC-Routing umgehend gestoppt zu haben. Andere Routing-Protokolle blieben in Betrieb.
Das Delta Incident Archive stufte den Vorfall als DCI-2026-304 ein. Dem Archiv zufolge verarbeitete BridgeV2 eine fehlerhafte Nachricht, wodurch mehr als 2^62 syBTC auf der BNB Chain und Ethereum erzeugt wurden.
Der Angreifer wandelte einen Teil des unrechtmäßigen Guthabens in etwa 4,39 WBTC auf Ethereum um und erzielte damit rund 336.000 US-Dollar. DeFiLlama klassifiziert den Vorfall als „Unbacked Cross-Chain Mint“.
Wie Cross-Chain-Vertrauen in das System gelangt
Die Dokumentation von Symbiosis beschreibt eine Bridge-Architektur, die von der sicheren Übertragung und Authentifizierung von Cross-Chain-Nachrichten abhängt.
BridgeV2 verbindet die Portal- und Synthesis-Verträge des Protokolls mit seinem Off-Chain-Relayers Network. Die Relayer übermitteln Transaktionen, die mithilfe eines im Vertrag gespeicherten Multi-Party-Computation-(MPC)-Schlüssels signiert werden.
Durch MPC-Schwellenwertsignaturen wird natives Bitcoin in einem Portal gesichert. Anschließend können Relayer syBTC auf einer anderen Blockchain erzeugen, wo es in den vom Nutzer bevorzugten Vermögenswert umgewandelt wird. Symbiosis erklärte, dass seine native BTC-Bridge von Decurity geprüft worden sei.
Das Modell hängt von einer korrekten Authentifizierung der zwischen den Chains übertragenen Anweisungen ab. Bei diesem Vorfall versagte dieser Authentifizierungsprozess. Das Ergebnis zeigt, warum die Sicherheit von Bridges sowohl die Verwahrung des zugrunde liegenden BTC als auch die Kontrollen für die Ausgabe seiner Cross-Chain-Repräsentation umfasst.
Massive synthetische Prägung, begrenzter realisierter Verlust
Die Prägung von mehr als 2^62 syBTC sollte nicht mit der insgesamt gestohlenen Summe verwechselt werden. Obwohl die Ausgabe ein massives Ungleichgewicht in der Buchführung erzeugte, wandelte der Angreifer nur einen kleinen Teil des synthetischen Guthabens in reale Vermögenswerte um. Der geschätzte Verlust beträgt etwa 336.000 US-Dollar.
Damit liegt der Vorfall bei Symbiosis am unteren Ende der großen Krypto-Hacks, die 2026 registriert wurden. TRM Labs berichtete von 207 Krypto-Hacks im ersten Halbjahr, dem höchsten Halbjahreswert in der Geschichte des Unternehmens. Der durchschnittliche Verlust betrug 219.000 US-Dollar. Die aggregierten Verluste gingen von 2,3 Milliarden US-Dollar im ersten Halbjahr 2025 auf 972 Millionen US-Dollar im ersten Halbjahr 2026 zurück.
Wiederkehrende Ausfälle bei der Bridge-Infrastruktur
Die übergeordnete Sorge ist die Häufigkeit, mit der Cross-Chain-Bridges weiterhin ausfallen. DeFiLlama schätzt die gesamten Verluste durch Bridge-Angriffe auf mindestens 3,68 Milliarden US-Dollar. Symbiosis hat eine unzureichende Nachrichtenauthentifizierung als eine wiederkehrende Ursache für Bridge-Angriffe identifiziert.
Die Auswirkungen können über die Bridge selbst hinausgehen. Eine Analyse des KelpDAO-Hacks durch das Bank Policy Institute ergab, dass nicht gedecktes rsETH, das durch unzureichende Cross-Chain-Validierung entstanden war, zum allgemeinen Stress bei Aave beitrug. Der Vorfall führte zum Abzug von Stablecoins im Wert von 5 Milliarden US-Dollar, während der Kreditzins auf 10 % stieg.
Parallelen zum 320-Millionen-Dollar-Angriff auf das Liquid Network
Der Symbiosis-Exploit folgte auf einen deutlich größeren Ausfall beim Liquid Network. Chainalysis berichtete, dass selbsternannte White-Hat-Hacker 4.000 der 4.200 BTC von Liquid im Wert von etwa 320 Millionen US-Dollar erbeuteten, indem sie eine Schwachstelle in zwischengespeicherten Transaktionsvalidierungsnachweisen ausnutzten. Der Fehler ermöglichte die Erstellung nicht gedeckter L-BTC, die später gegen echtes Bitcoin getauscht wurden.
Cryptopolitan berichtete Anfang dieser Woche, dass die Hacker 3.400 BTC oder etwa 85 % der verlorenen Mittel zurückgaben.
Keiner der beiden Exploits kompromittierte das zugrunde liegende Bitcoin-Netzwerk. Beide legten Schwachstellen in den darauf aufbauenden Systemen offen.
Für Nutzer und Betreiber sind kurzfristig vor allem zwei Fragen zu beobachten: wann Symbiosis das BTC-Routing wieder aufnimmt und welche Änderungen das Unternehmen am Nachrichtenauthentifizierungsprozess von BridgeV2 vornimmt. Die aktuellen Daten verdeutlichen außerdem das begrenzte Ausmaß der Liquidität von Bitcoin-Bridges: Die Bitcoin-Cross-Chain-Bridge-Daten von DeFiLlama weisen für den Sektor ein Total Value Locked von rund 1,32 Millionen US-Dollar aus, während Symbiosis mit 0 US-Dollar gelistet ist.
Das Problem geht über Symbiosis hinaus. Weitere Vorfälle könnten die Übertragung von BTC in DeFi beeinträchtigen, Liquidität in getrennten Ökosystemen binden und Cross-Chain-Dienste riskanter und weniger attraktiv erscheinen lassen.

