Microsoft führt Execution Containers ein, um den Zugriff von KI-Agenten unter Windows 11 zu begrenzen
Wichtige Erkenntnisse
- •Microsoft Execution Containers (MXC), die den Zugriff von KI-Agenten auf Dateien und Netzwerke unter der Kontrolle von Windows beschränken, sind unter Windows 11 allgemein verfügbar.
- •Microsofts Ansatz für die Sicherheit von Agenten beruht auf drei Säulen: Eindämmung, Nachverfolgung der Aktivitäten von Agenten und Verwaltbarkeit über Agent 365 und Intune.
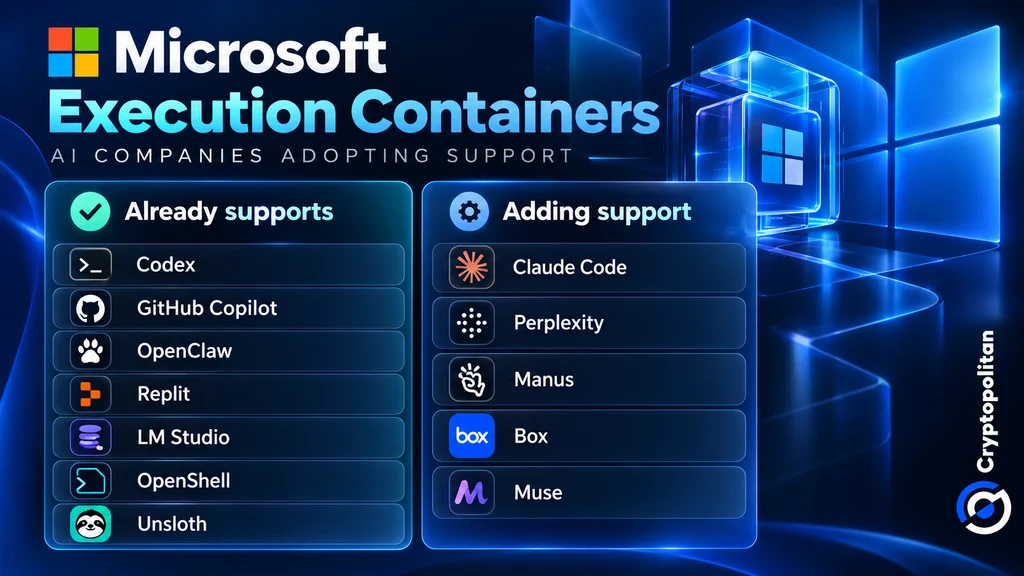
- •Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell und Unsloth AI unterstützen MXC derzeit. Claude Code, Perplexity, Manus und Box arbeiten an einer Unterstützung, während Meta eine native Windows-Version von Muse plant.
- •Microsoft hat sein Modell MAI Code 1.1 Flash für die lokale Nutzung um fast 80 % verkleinert und ein Kontextfenster von 256.000 Tokens beibehalten, um unter anderem die Cloud-Token-Kosten für Unternehmen zu senken.
- •Der mit Nvidias RTX-Spark-Chip und 128 GB Arbeitsspeicher ausgestattete Surface Laptop Ultra wird ab dem 16. Oktober für 2.599 $ erhältlich sein.
Microsoft nutzte eine Veranstaltung am Mittwoch in San Francisco, um für die Ausführung von KI-Agenten unter den eigenen Sicherheitskontrollen von Windows statt in Abhängigkeit von der Cloud zu werben. Das Unternehmen kündigte an, dass Microsoft Execution Containers (MXC), seine Technologie zur Begrenzung dessen, worauf Agenten zugreifen und was sie tun können, unter Windows 11 nun allgemein verfügbar ist. Die allgemeine Verfügbarkeit ist dabei der operative Meilenstein: Die Eindämmung kann nun in Produktivumgebungen eingesetzt werden, anstatt nur auf einer Roadmap zu stehen. Nach Darstellung von Microsoft wird damit der PC — und nicht ein entferntes Rechenzentrum — zum Kontrollpunkt für die Sicherheit von Agenten.
MXC bildet das Fundament von Windows Intelligence, Microsofts Strategie zur Verteilung von KI-Arbeitslasten zwischen lokalen PCs und der Cloud, während kritische Daten sicher und unter der Kontrolle der Unternehmen bleiben.
Warum Microsoft die heutigen Agenten als unsicher bezeichnet
Der Microsoft-Manager Pavan Davuluri warnte, PC-Agenten seien laut GeekWire „grundsätzlich unsicher, weil sie weitreichenden Systemzugriff haben“. Im Gegensatz zu herkömmlichen Anwendungen können Agenten Dateien lesen, Anweisungen ausführen und autonom arbeiten, ohne dass eine ständige menschliche Überwachung erforderlich ist.
Microsofts Antwort beruht auf drei Säulen: Eindämmung, die den Zugriff eines Agenten beschränkt; Identität, die die Aktivitäten des Agenten nachverfolgt; und Verwaltbarkeit, die die Kontrolle in die Hände von Agent 365 und Intune legt. Die letzte Säule stützt sich auf Werkzeuge, mit denen IT-Abteilungen bereits vertraut sind — Intune ist Microsofts Plattform für die Verwaltung von Endgeräten —, sodass die Überwachung von Agenten in bestehende Verwaltungsabläufe integriert wird, statt neben ihnen zu stehen.
Was Execution Containers tatsächlich beschränken
Mit MXC können Unternehmen festlegen, auf welche Dateien und Netzwerke ein KI-Agent zugreifen darf. Windows setzt diese Grenzen gegenüber dem Agenten durch, selbst wenn dieser versucht, seinen erlaubten Zugriff zu überschreiten.
Die Plattform bietet mehrere Sicherheitsstufen, darunter die Möglichkeit, separate Prozesse oder Sitzungen zu isolieren und Agenten über virtuelle Maschinen oder Windows 365 for Agents auszuführen. Obwohl die Technologie nicht ausschließlich auf Windows-Systeme beschränkt ist, ist Microsoft der Ansicht, dass die Integration von MXC in das Betriebssystem Unternehmen eine größere Kontrolle über die Aktivitäten von Agenten gibt.
Die Unterstützung ist bereits breit. Microsoft erklärte, dass Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell und Unsloth AI MXC derzeit unterstützen. Claude Code, Perplexity, Manus und Box arbeiten an einer Unterstützung, und Meta plant, Muse als native App auf Windows zu bringen. Die ausstehenden Integrationen sind besonders relevant, da die Akzeptanz durch Drittanbieter zeigen wird, ob MXC zu einer verbreiteten Grenze für Agenten unter Windows wird oder weitgehend an Microsofts eigenes Ökosystem gebunden bleibt.
Mehr beteiligte Unternehmen machen KI-Agenten jedoch nicht automatisch sicherer. Entscheidend ist, wie gut diese Kontrollen in der Praxis funktionieren.
Wo die Cloud-Ökonomie ins Spiel kommt
Microsoft will außerdem die Kosten des Cloud-Computings für Unternehmen senken. Die lokale Verarbeitung geeigneter KI-Aufgaben könnte Token-Kosten reduzieren und es Cloud-Modellen ermöglichen, die rechenintensiveren Aufgaben zu übernehmen. CEO Satya Nadella bezeichnete das Ziel laut GeekWire als „unbegrenzte Intelligenz für jeden Schreibtisch und jedes Zuhause“.
Zu diesem Zweck hat Microsoft die Größe seines Modells MAI Code 1.1 Flash für die lokale Nutzung um fast 80 % reduziert und dabei ein Kontextfenster von 256.000 Tokens beibehalten.
Das Unternehmen hat außerdem in Hardware investiert, die lokale KI-Anwendungen ermöglicht. Der Surface Laptop Ultra, der mit Nvidias RTX-Spark-Chip und 128 GB Arbeitsspeicher ausgestattet ist, kann ab dem 16. Oktober für 2.599 $ erworben werden. Der Arbeitsspeicher setzt der lokalen KI in der Praxis Grenzen, da ein Modell auf das Gerät passen muss, um dort ausgeführt werden zu können.
Der lokale Betrieb von KI verursacht allerdings weiterhin Kosten. Unternehmen müssen für Hardware, Strom und Wartung aufkommen, wie Lenovos Total-Cost-of-Ownership-Analyse für 2026 zum Vergleich von generativer KI vor Ort und aus der Cloud zeigt. Ob ein Unternehmen tatsächlich Einsparungen erzielt, hängt davon ab, wie viel Cloud-Computing es ersetzen kann.
Der Schatten von Recall über lokaler KI
Microsoft sieht sich weiterhin mit Datenschutzbedenken im Zusammenhang mit Recall konfrontiert, seiner umstrittenen, auf Screenshots basierenden Funktion, deren Einführung nach Sicherheitskritik verschoben und die später als optionales Feature veröffentlicht wurde. Dieses Mal erklärt Microsoft, dass Copilot nur mit Erlaubnis auf Dateien und die jüngsten Aktivitäten zugreifen wird.
The Verge berichtet, dass Copilot mehr lokale Aufgaben übernehmen wird und hybride Funktionen in den kommenden Monaten auf Copilot+-PCs verfügbar werden. Copilot+-PCs sind Windows-Geräte, die für KI-Hardware zur Ausführung auf dem Gerät konzipiert sind.
Die entscheidende Frage ist, ob Windows KI-Agenten wirklich nützlich machen kann, ohne ihnen mehr Zugriff zu geben, als die Nutzer beabsichtigt haben.

