KI-gestützte Angriffe treffen südkoreanische Finanzinstitute – CrowdStrike-Untersuchung
Wichtige Erkenntnisse
- •CrowdStrike deckte Spuren KI-gestützten Hackings auf, nachdem der Angreifer öffentlich zugängliche Serververzeichnisse mit Claude-Code-Sitzungsaufzeichnungen und Konfigurationen für ARTEX hinterlassen hatte, ein in China entwickeltes Open-Source-Penetrationstesting-Tool.
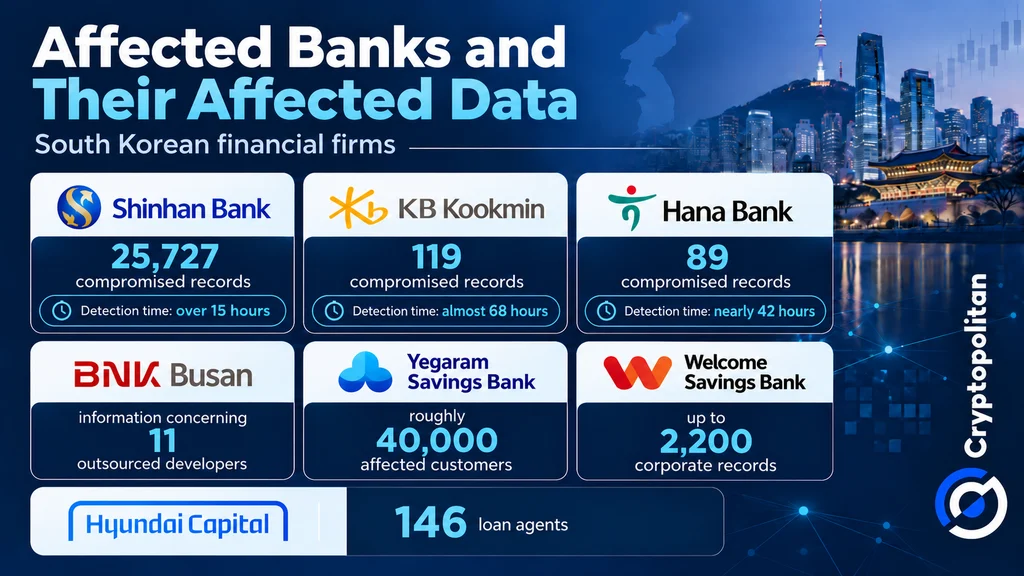
- •Sieben südkoreanische Finanzinstitute wurden kompromittiert; die Shinhan Bank meldete 25.727 kompromittierte Datensätze, die Yegaram Savings Bank benachrichtigte rund 40.000 Kunden, und Hyundai Capital meldete 146 betroffene Kreditvermittler.
- •Die Erkennungszeiten variierten stark: Shinhan identifizierte den Einbruch innerhalb von 15 Stunden, Hana benötigte fast 42 Stunden und KB Kookmin erkannte die Verletzung nach 68 Stunden.
- •Die südkische Regierung nahm Pläne zur Ausweitung von Ausnahmen von den Netzwerktrennungsregeln zurück, und die Aufsichtsbehörden ordneten Sicherheitsinspektionen von rund 500 Unternehmen an, nachdem die Angreifer externe Dienste mit niedrigerem Schutzniveau ausgenutzt hatten.
- •Der IMF-Bericht vom Juni ergab, dass die KI-gestützte Gegneraktivität zwischen 2024 und 2025 um 89 % stieg, während die durchschnittliche Breakout-Zeit auf 29 Minuten sank, wodurch das Zeitfenster der Banken zur Erkennung und Reaktion auf Angriffe schrumpft.
Die südkoreanischen Finanzinstitute, die in jüngster Zeit Ziel von Cyberangriffen waren, zeigen, wie Hacker KI-Technologie nutzen, um Verbrechen schneller als je zuvor zu begehen. Eine CrowdStrike-Untersuchung, die am 7. Oktober veröffentlicht wurde,deckte Spuren KI-gestützter Hacking-Angriffe auf und weckte Befürchtungen, dass sich die Auswirkungen auf das gesamte Finanzsystem ausbreiten könnten, statt auf die angegriffenen Banken beschränkt zu bleiben.
ARTEX und Claude Code in den eigenen Dateien der Angreifer hinterlassen
Die Angreifer machten Fehler und hinterließen wertvolle Hinweise. Der CrowdStrike-Forscher Ashley Campion entdeckte öffentlich zugängliche Serververzeichnisse mit Claude-Code-Sitzungsaufzeichnungen, Speicherdateien und Konfigurationen im Zusammenhang mit ARTEX, einem in China entwickelten Open-Source-Penetrationstesting-Tool. Claude Code ist ein KI-Coding-Agent, der mehrstufige Programmieraufgaben im Auftrag eines Nutzers ausführen kann; seine Sitzungsdateien protokollieren die Anweisungen, die ein Nutzer erteilt, und die Ausgaben, die das Tool erzeugt.
Zwischen Ende September und Anfang Oktober nutzte der Hacker ARTEX gemeinsam mit großen Sprachmodellen, um Finanzinstitute anzugreifen.
CrowdStrike konnte weder die für den Angriff verantwortliche Gruppe noch die Anzahl der Opfer identifizieren. Das Unternehmen sagte mit mittlerer Sicherheit aus, dass der Hacker Chinesisch sprach und finanziell motiviert war; Hinweise auf staatliche Beteiligung fanden sich nicht. Die Ergebnisse sind in CrowdStrikes offiziellem Blogbeitrag im Detail beschrieben.
Sieben Firmen, Zehntausende Datensätze
Wie zuvor von Cryptopolitan berichtet, wurden sieben Banken gehackt, darunter Geschäftsbanken, Sparkassen und ein Kapitalunternehmen. Die Shinhan Bank meldete 25.727 kompromittierte Datensätze, die KB Kookmin 119, Hana 89 und die BNK Busan Daten zu 11 externen Entwicklern. Die Yegaram Savings Bank benachrichtigte rund 40.000 betroffene Kunden, die Welcome Savings Bank meldete die Verletzung von 2.200 Unternehmensdatensätzen und Hyundai Capital meldete 146 betroffene Kreditvermittlern
Die Erkennung dauerte erhebliche Zeit. Berichten zufolge identifizierte Shinhan den Einbruch innerhalb von 15 Stunden, Hana benötigte fast 42 Stunden und KB Kookmin erkannte die Verletzung nach 68 Stunden.
Die südkoreanische Regierung nahm ihre Pläne zurück, die Ausnahmen von den Netzwerktrennungsregeln auszuweiten, die von Finanzunternehmen verlangen, ihre zentralen internen Systeme von internetverbundenen Netzwerken isoliert zu halten. Auf einem Treffen am 4. Oktober forderte der Vorsitzende der Financial Services Commission (FSC), Lee Eog-weon, erhöhte Wachsamkeit, und die Aufsichtsbehörden ordneten Sicherheitsinspektionen von rund 500 Unternehmen an. Berichte aus Korea wiesen darauf hin, dass die Angreifer externe Dienste mit einem niedrigeren Schutzniveau nutzten statt der von den Banken selbst kontrollierten Bankensysteme – ein Detail, das externe Dienstleister ins Zentrum der regulatorischen Reaktion rückt.
Warum schnellere Angriffe mehr kosten
Der IMF-Bericht vom Juni ergab, dass die KI-gestützte Gegneraktivität zwischen 2024 und 2025 um 89 % stieg und die durchschnittliche Breakout-Zeit – das Intervall zwischen einer anfänglichen Kompromittierung und dem tieferen Eindringen eines Angreifers in ein Netzwerk – auf 29 Minuten sank. KI kann Angreifern helfen, Schwachstellen schneller zu finden und auszunutzen, wodurch den Banken weniger Zeit zur Reaktion bleibt.
Die Forscher der Bank für Internationalen Zahlungsausgleich (BIS), Juan Carlos Crisanto, Adrien Currat und Jeffery Yong, warnten in ihrem September-Papier: „This window to detect, decide on and respond to such attacks has narrowed dramatically.“
In der Zwischenzeit ergab eine PwC-Umfrage 2027, dass 84 % der Sicherheits- und Finanzverantwortlichen größere Cybersecurity-Budgets erwarten, doch nur 22 % würden KI erlauben, in der Verteidigung vollautonom zu handeln.
Wie die Verletzung einer Bank die übrigen erreichen kann
Die OECD warnt, dass sich Cyberangriffe über gemeinsame Technologieanbieter und Finanznetzwerke ausbreiten können; Datenpannen wurden auch mit Einlagenabflüssen, schwächerer Kreditvergabe, sinkenden Bewertungen und höheren Kreditkosten in Verbindung gebracht. Der BIS äußert ähnliche Bedenken hinsichtlich Banken, die auf dieselben Cloud- und KI-Anbieter angewiesen sind.
Dennoch haben die koreanischen Datenpannen bisher keine nachgewiesene finanzielle Ansteckung oder einen direkten Diebstahl von Bankguthaben verursacht. Die Aufsichtsbehörden sind nun gefordert, die Sicherheit zu verschärfen, Drittanbieter genauer zu überwachen und sicherzustellen, dass sich Finanzinstitute schnell erholen können, bevor sich ein Cyberangriff ausbreitet. Die Ergebnisse der rund 500 angeordneten Inspektionen und eine etwaige Entscheidung darüber, ob die zurückgestellte Ausweitung der Ausnahmen zurückkehrt, sind die nächsten Entwicklungen, die es zu beobachten gilt.

