1.605 Festnahmen in ganz Afrika: Wie der Kontinent auf Cyberangriffe auf die Infrastruktur reagierte
Wichtige Erkenntnisse
- •Die Cyberangriffsverluste in Afrika haben sich im Jahresvergleich mehr als verdoppelt: Die gemeldeten Verluste stiegen von 192 Millionen US-Dollar im Jahr 2024 auf 484 Millionen US-Dollar im Jahr 2025, und INTERPOL schätzt den tatsächlichen direkten wirtschaftlichen Schaden auf rund 5 Milliarden US-Dollar.
- •Cyberkriminelle haben sich von finanziellem Diebstahl hin zur Zielerfassung kritischer Infrastruktur verlagert, wobei Ransomware-Angriffe Ugandas nationales Stromnetz, die Zoll- und Hafenoperationen in Nigeria und meteorologische Datensysteme in Südafrika beeinträchtigten.
- •INTERPOL und Mitgliedsstaaten führten 2025 vier große koordinierte Operationen durch, die den größten Schlag gegen Cyberkriminalität in der afrikanischen Geschichte darstellen, mit mehr als 1.600 Festnahmen und der Rückgewinnung von rund 13 Millionen US-Dollar an illegalen Erlösen.
- •Untererfassung bleibt auf dem Kontinent weit verbreitet: 89% der befragten Länder nannten sie als Herausforderung, und nur vier Staaten schreiben eine Meldung von Sicherheitsverletzungen innerhalb von 72 Stunden vor.
- •Kenia verzeichnete 2025 einen Anstieg des SIM-Swap-Betrugs um 327%, mit mehr als 123.000 ausgegebenen betrügerischen SIM-Karten und geschätzten 3,8 Millionen US-Dollar Verlusten aus mobilen Geldbörsen, begünstigt durch institutionelle Lücken bei der Echtzeit-Biometrieprüfung und fragmentierte behördenübergreifende Meldesysteme.
Im August 2025 beobachteten die Betreiber der Uganda’s Electricity Transmission Company Limited, wie ihre Bildschirme zur Netzwerküberwachung einfrosten. Eine Ransomware-Variante hatte die Systeme kompromittiert, die das nationale Stromnetz steuern. Der Dienst wurde nur über Backup-Protokolle wiederhergestellt, doch der Vorfall bestätigte, was Strafverfolgungsbehörden auf dem gesamten Kontinent bereits vermutet hatten: Afrikanische Cyberangriffe hatten den Bereich des Diebstahls verlassen und waren in die Sabotage übergegangen.
Der Wandel ist im African Cyberthreat Assessment Report 2026 von INTERPOL im Detail dokumentiert, erstellt auf Grundlage von Daten aus 36 Mitgliedsländern und Telemetrie aus dem Privatsektor. Das Bild zeigt keine isolierten Hacker, sondern ein industrialisiertes Ökosystem, das die physische Infrastruktur ins Visier nimmt, von der Volkswirtschaften abhängen.
Sieben Monate bevor Ugandas Netz flackerte, erlitt der South African Weather Service einen mutmaßlichen Ransomware-Angriff, der kritische meteorologische Datensysteme beschädigte, und die Störung wirkte sich auf Flugrouten und maritime Navigationsdienste aus. In Nigeria wurde der Customs Service im August 2025 von einer Ransomware-Variante getroffen, die die Frachtabfertigung in großen Häfen lahmlegte und geschätzte 18 Millionen US-Dollar an Lagerkosten und Importverzögerungen verursachte. In Namibia verlor der nationale Telekommunikationsanbieter 500.000 persönliche und finanzielle Datensätze, nachdem ein ungesichertes Verwaltungsportal öffentlich im Internet zugänglich war, während ein separater Angriff der Gruppe Akira Paratus Telecom ins Visier nahm und zentrale Netzwerkdienste störte.
Die finanziellen Folgen sind deutlich. Die gemeldeten Cyberangriffsverluste in Afrika haben sich zwischen 2024 und 2025 mehr als verdoppelt und stiegen von 192 Millionen US-Dollar auf 484 Millionen US-Dollar, während die dokumentierte Zahl der Opfer von 35.000 auf 87.000 zunahm. INTERPOL schätzt den tatsächlichen direkten wirtschaftlichen Schaden im Jahr 2025 auf rund 5 Milliarden US-Dollar, gegenüber Ausgaben für Cybersicherheit auf dem Kontinent in Höhe von 15,3 Milliarden US-Dollar im selben Jahr. Die Abwehr wächst, aber die Angriffe wachsen schneller.
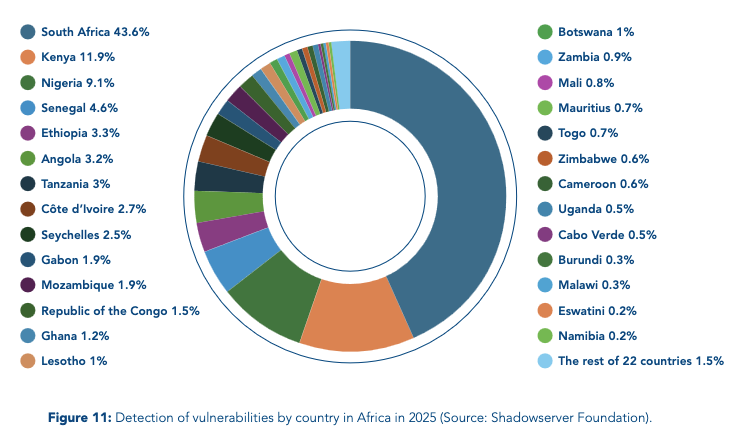
Was die aktuelle Welle auszeichnet, ist ihre Konzentration auf kritische Infrastruktur. Die Telemetrie von FortiGuard Labs zeigt, dass Angreifer automatisierte Aufklärungswerkzeuge einsetzen, die Zehntausende Systeme pro Sekunde scannen können und dabei veraltete Router, verwundbare VPNs und falsch konfigurierte Cloud-Dienste ins Visier nehmen. Die Shadowserver Foundation identifizierte 2025 mehr als 6.000 ausnutzbare Schwachstellen in Afrika, konzentriert in Südafrika, Kenia und Nigeria. Das Sliver Command-and-Control-Framework, ein von kriminellen Akteuren zweckentfremdetes Open-Source-Tool, wurde zur Verbreitung neuer Ransomware-Varianten eingesetzt. Kamerun verzeichnete allein 2025 40,5 Millionen Botnet-Erkennungen, die zweithöchste Zahl in Afrika, während Angola ähnlich hohe Werte kompromittierter Geräteaktivität aufwies.
Doch die sichtbarsten Ausfälle sind möglicherweise die am wenigsten gemeldeten. Laut der INTERPOL-Umfrage nannten 89% der Mitgliedsländer die Untererfassung als anhaltende Herausforderung. Nur Nigeria, Kenia, Südafrika und Mauritius schreiben die Meldung von Sicherheitsverletzungen innerhalb von 72 Stunden vor. Vielen Behörden fehlen formale Meldeverfahren für Vorfälle, und Opfer fürchten oft Reputationsschäden. Das Ergebnis ist eine Lage, in der die bekannten Angriffe sehr wahrscheinlich nur einen Bruchteil der tatsächlichen Gesamtzahl ausmachen.
Die institutionelle Reaktion war entschlossen und in ihrem Umfang beispiellos. Im Jahr 2025 führten INTERPOL und Mitgliedsländer eine Reihe koordinierter multinationaler Operationen durch, die den größten Schlag gegen Cyberkriminalität in der afrikanischen Geschichte darstellen.
Operation Serengeti 2.0, zu Beginn des Jahres durchgeführt, richtete sich gegen illegale Kryptowährungs-Mining-Operationen, Scam-Zentren und Ransomware-Infrastrukturen in Angola, Südafrika und Uganda. Mehr als 1.200 schädliche Server wurden zerschlagen, 1.800 Geräte beschlagnahmt und 120 Festnahmen vorgenommen, wodurch Netzwerke gestört wurden, die für Verluste von 300 Millionen US-Dollar verantwortlich waren.
Operation Contender 3.0, die Juli und August umfasste, konzentrierte sich auf Romance-Scams und digitale Sextortion in 14 afrikanischen Ländern. Sie führte zu 260 Festnahmen, der Beschlagnahme von mehr als 1.200 Geräten, der Identifizierung von 1.500 Opfern und der Zerschlagung von 81 Online-Kriminalitätsnetzwerken; geschätzte 2,8 Millionen US-Dollar an illegalen Erlösen wurden sichergestellt.
Operation Sentinel, die von Oktober bis November lief, war die bisher größte koordinierte Operation, erstreckte sich über 19 Nationen und zielte auf BEC, digitale Erpressung und Ransomware. Sie führte zu 574 Festnahmen, der Rückgewinnung von rund 3 Millionen US-Dollar, der Abschaltung von mehr als 6.000 schädlichen Links und der Entschlüsselung von 30 Terabyte durch Ransomware verschlüsselter Daten allein in Ghana.
Operation Red Card 2.0, von Dezember 2025 bis Januar 2026, richtete sich in 16 Ländern gegen hochverzinslichen Anlagebetrug, Mobile-Money-Betrug und gefälschte Darlehensanträge. Sie führte zu 651 Festnahmen, der Rückgewinnung von 4,3 Millionen US-Dollar, der Beschlagnahme von 2.341 Geräten und der Abschaltung von 1.442 schädlichen IPs und Domains; aufgedeckt wurden Betrugsfälle, die Verluste von 45 Millionen US-Dollar verursachten und 1.247 Opfer betrafen.
Der Bericht macht jedoch deutlich, dass Operationen allein die Lücke nicht schließen können. Die Umfrage ergab, dass 72% der afrikanischen Länder die Präsenz von Scam-Zentren innerhalb ihrer Grenzen meldeten, stark konzentriert in Süd- und Westafrika. INTERPOL verknüpft diese Zentren ausdrücklich mit Menschenhandel und transnational organisierter Kriminalität und beschreibt Einrichtungen, in denen Opfer gegen ihren Willen festgehalten und zur Durchführung von Betrugsmaschen gezwungen werden; der Romance-Scam-Fall und der Menschenhandelsfall sind zunehmend ein und derselbe.
Read also: Investigation: How 69,000 daily stolen phones are used to drain bank accounts of Nigerians
Die strukturellen Schwachstellen reichen bis in die Grundlagen der digitalen Finanzwelt. In Kenia stieg der SIM-Swap-Betrug 2025 um 327%, mehr als 123.000 betrügerische SIM-Karten wurden ausgegeben, und geschätzt 3,8 Millionen US-Dollar wurden aus mobilen Geldbörsen abgezogen; Tansania und Ruanda meldeten ähnliche Muster. Die Ursache lag in den Institutionen: Telekom-Mitarbeiter arbeiteten ohne Echtzeit-Biometrieprüfung, und die Meldesysteme waren so fragmentiert, dass Opfer zwischen Banken, Telekoms und Polizei navigieren mussten, die Daten nicht in Echtzeit miteinander teilen.
Die Kapazitäten der Strafverfolgungsbehörden sind weiterhin ungleich verteilt.
94% der Behörden berichteten über unzureichende digitale Forensik-Werkzeuge,
78% nannten unzureichende Budgets, und nur
17% der Länder verfügen über Cybercrime-Einheiten mit mehr als 100 Mitarbeitenden.
72% meldeten langsamen Datenaustausch zwischen Behörden, während 89% die grenzüberschreitende Zusammenarbeit als größtes einzelnes Hindernis für erfolgreiche Ermittlungen nannten.
Auch die Bereitschaft im Bereich KI ist alarmierend niedrig. Während 55% der Cyberkriminalitätsfälle im Jahr 2025 in irgendeiner Form KI involvierten, verfügen nur 8% der Intelligence-Analysten auf dem Kontinent über fortgeschrittene Expertise bei der Identifizierung von KI-generierten Inhalten, und Einsatzkräfte sind im Allgemeinen nicht darin geschult, authentische Medien von synthetischen Stimmklonen oder Deepfake-Videos zu unterscheiden. Der Bericht stellt fest, dass zwar 33% der Behörden begonnen haben, KI zur Bedrohungserkennung einzusetzen, die Mehrheit jedoch weiterhin auf manuelle Prozesse setzt.
Im Jahr 2025 erließen oder änderten 17 Länder ihre Cybercrime-Gesetze. Kenia brachte Gesetzesinitiativen speziell gegen SIM-Swaps voran, Sambia setzte seinen Cyber Crimes Act durch, Angola richtete ein National Cybersecurity Centre ein, und Senegal stellte 24 Millionen US-Dollar für Initiativen zur digitalen Souveränität bereit. Doch die Umsetzung bleibt der entscheidende nächste Schritt, und die rechtliche Harmonisierung über Grenzen hinweg ist weiterhin unvollständig.
Als Ugandas Stromnetz im August 2025 wieder online ging, waren die Täter nicht gefasst, die ausgenutzten Schwachstellen nicht gepatcht, und die rechtlichen Rahmenbedingungen, die für eine Verfolgung über Zuständigkeitsgrenzen hinweg erforderlich sind, blieben in administrativen Verzögerungen und abweichenden Datenschutzregeln verstrickt. Das Netz wurde wiederhergestellt, weil der Versorger Backups hatte, doch die grundlegende Fragilität blieb unverändert, und der Bericht legt nahe, dass weitere Systeme nur ein ungesichertes Portal, eine betrügerische SIM-Karte oder eine Ransomware-Variante davon entfernt sind, auszufallen.
Für die meisten Afrikaner ist die Schlagzeile über 5 Milliarden US-Dollar abstrakt. Die unmittelbarere Realität ist die Mobile-Money-Benachrichtigung, die nie ankommt, die ohne Zustimmung ausgetauschte SIM-Karte oder die WhatsApp-Sprachnachricht, die genau wie jemand klingt, dem man vertraut. Die Daten von INTERPOL deuten darauf hin, dass die am schnellsten wachsenden Betrugsformen auf dem Kontinent weder Wohlstand noch Unachtsamkeit erfordern, sondern nur Konnektivität. Bei mehr als 1,1 Milliarden Mobilfunkanschlüssen und 1,1 Billionen US-Dollar an digitalen Transaktionen im Jahr 2025 ist die Angriffsfläche nun das Telefon in Ihrer Tasche.
Die Umfrage ergab, dass Mobile-Money-Betrug in 97% der befragten Länder gemeldet wurde, und Kenias Anstieg von 327% beim SIM-Swap-Betrug zeigt, wie schnell ein einzelner kompromittierter Telekom-Mitarbeiter die Tageskasse eines Ladenbesitzers vor dem Mittagessen leeren kann. Der Bericht weist darauf hin, dass nur vier Länder die Meldung von Sicherheitsverletzungen innerhalb von 72 Stunden vorschreiben, was bedeutet, dass der durchschnittliche Nutzer oft keine Warnung hat, dass seine Daten bereits in Darknet-Foren zirkulieren, wo S2W-Daten einen Anstieg gestohlener Inhalte afrikanischen Ursprungs um 62% gegenüber dem Vorjahr zeigten. Man muss nicht auf einen Phishing-Link klicken, um Opfer zu werden; man braucht nur eine Telefonnummer und eine nationale ID.
Dann ist da noch der KI-Faktor. Deepfake-Anlagebetrug, synthetischer Identitätsbetrug und automatisierte Sextortion-Kampagnen zielen nicht mehr auf Unternehmen und vermögende Privatpersonen. Sie zielen auf jeden mit einem Social-Media-Profil und einem Mobile Wallet. Die ernüchterndste Erkenntnis des Berichts für gewöhnliche Nutzer dürfte institutionell und nicht technisch sein: Banken, Telekoms und Polizei teilen Betrugsdaten nicht in Echtzeit, und 89% der befragten Länder geben an, dass die grenzüberschreitende Zusammenarbeit ihr größtes Ermittlungshemmnis ist. Für den durchschnittlichen Afrikaner bedeutet das eine einfache, frustrierende Wahrheit. Wenn das Geld am Freitagnachmittag vom Konto verschwindet, sprechen die Systeme, die Sie schützen sollen, möglicherweise erst am Montag miteinander, und bis dahin ist die Spur kalt.

