Zcash 開發者提議一次性檢視金鑰,防範量子運算帶來的隱私風險
重點速覽
- •Zcash 開發者 Zakura 提議為每一筆經由 Near Intents 進行的 ZEC 交換分配獨立的一次性入帳檢視金鑰與退款地址,以在公開發布地址遭破解時限制隱私損害。
- •一台足夠強大、運行 Shor 演算法的量子電腦,理論上可從公開地址還原共用的入帳檢視金鑰,並關聯使用者屏蔽 Zcash 帳戶的收款紀錄。
- •該提議保持支出金鑰不變,透過一次性地址收到的資金仍可從同一帳戶支出,避免將資金分散至多個帳戶所造成的可用性問題。
- •私密資訊檢索讓恢復後的錢包能透過加密查詢定位相關交易,伺服器無從得知正在查詢哪個地址;相容的軟體錢包可在數週內整合此功能。
- •Aurora Intents 九月為一場以 Zcash 計價的 zkSNARKs 拍賣處理了超過 1,900 萬美元、共 1,718 筆交換,顯示市場對進入 ZEC 的跨鏈路徑有實質需求。
Zcash 開發者提議一次性檢視金鑰,防範量子運算帶來的隱私風險
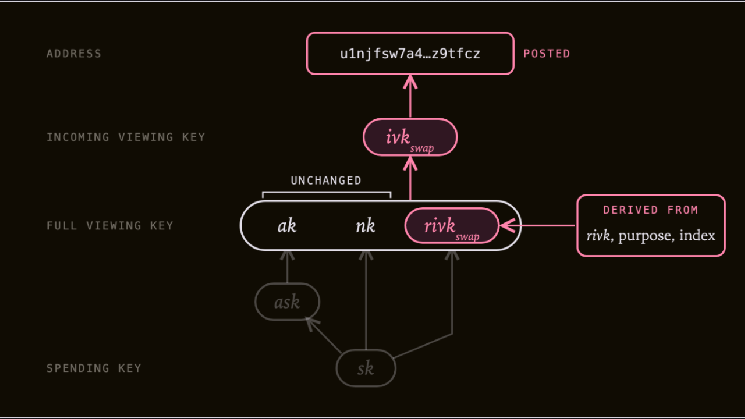
Zcash 開發者 Zakura 提出全新隱私設計,將為每一筆經由 Near Intents 進行的 ZEC 交換分配一次性入帳檢視金鑰,針對屏蔽 Zcash 地址被永久發布在 Near 公開區塊鏈上所產生的微妙暴露風險。
量子電腦目前尚未破解 Zcash。儘管如此,Zakura 與 Zcash 基礎設施團隊已在為未來可能出現的足夠強大機器預作設計。
依現行做法,多個分散式的 Zcash 地址可能共用同一個底層入帳檢視金鑰。檢視金鑰讓錢包能夠偵測並解密收款,但不具備任何支出權限——實際上就是唯讀存取——這讓使用者能在不暴露資金控制權的情況,監控分布於多個地址的同一帳戶。
一台足夠強大、運行 Shor 演算法(一種用於求解現今公鑰密碼學所依賴的離散對數問題的量子方法)的量子電腦,理論上可以從公開暴露的地址中還原該金鑰,並利用它關聯整個帳戶的收款紀錄。這種關聯能力違背了屏蔽 Zcash 所要提供的核心特性:外部觀察者不應能將同一使用者的多筆付款連結起來。
一次交換,一把檢視金鑰
Zakura 的提議限制了此類攻擊的影響範圍。在此設計下,每一筆跨鏈交換都會取得獨立的入帳檢視金鑰與退款地址。若量子技術最終破解了某個公開發布的地址,攻擊者只能得知與該筆交換相關的付款,而無法窺見帳戶更廣泛的付款歷史。
關鍵在於,使用者的支出金鑰——實際授權移轉資金的憑證——維持不變。透過一次性地址收到的資金仍可從同一帳戶支出,避免了為每筆交易建立獨立 Zcash 帳戶的繁瑣做法。這項區別對軟體錢包和硬體錢包都很重要,因為將資金分散到大量帳戶可能造成嚴重的可用性問題。
私密查詢解決恢復問題
為每筆交換產生新的檢視金鑰帶來另一項挑戰:錢包恢復。否則,恢復後的錢包必須使用它曾產生過的每一把交換金鑰,反覆掃描 Zcash 的交易歷史。
Zakura 提議以私密資訊檢索(PIR)解決此問題。公開過濾器協助判斷退款地址是否收到資金,而加密查詢則讓錢包定位相關交易,伺服器無從得知正在查詢哪個地址。使用 Zakura 開源函式庫的相容軟體錢包可在數週內整合此功能,硬體錢包支援計稍後推出。
實際使用量讓此風險值得解決
這項設計並非沒有使用者的純理論基礎設施。今年九月,Aurora Intents 為一場以 Zcash 計價的 zkSNARKs 拍賣(zkSNARKs 是 Zcash 屏蔽交易核心的零知識證明系統)處理了超過 1,900 萬美元、共 1,718 筆交換,顯示市場對進入 $ZEC 的跨鏈路徑有實質需求。
如此規模的活動,使得在量子機器具備利用能力之前解決永久發布地址的隱私問題變得值得重視。
Zcash 開發者也在另行籌備更廣泛的 NU7 網路升級,但目前提議的 NU7 變更本身並非完整的後量子遷移。
更重要的訊號是文化層面:加密貨幣安全團隊日益將量子風險視為現在就該以工程手段應對的問題,而非等到首次實際攻擊出現之後。
原始報導:Zcash Proposes New Privacy Layer to Guard Swaps From Quantum Risks

