Trezor 表示駭客入侵電子郵件服務商並發送網路釣魚警報
重點速覽
- •駭客入侵了 Trezor 使用的第三方電子郵件服務商,並發送偽裝成有關 STM32 微控制器漏洞之緊急公告的網路釣魚郵件。
- •Trezor 確認「Critical Security Alert: STM32 Entropy Vulnerability」郵件為詐騙,並要求用戶不要點擊任何連結;公司表示,聲稱估計有四分之一裝置受影響的漏洞並不存在。
- •該公司已下架攻擊所使用的網域,並正在調查駭客如何取得其合法發信網域的存取權限。
- •Casa 高層 Nick Neuman 和 Jameson Lopp 警告,這波攻擊可能延伸至 BitBox 用戶,並指出相關訊息通過了 DKIM、SPF 和 DMARC 檢查,看起來並非偽造。
- •這波網路釣魚攻擊發生在 8 月 ShipMonk 入侵事件之後;該事件導致 80,689 名 Trezor 客戶的資料外洩,公司警告這些資訊可能助長更複雜的攻擊。
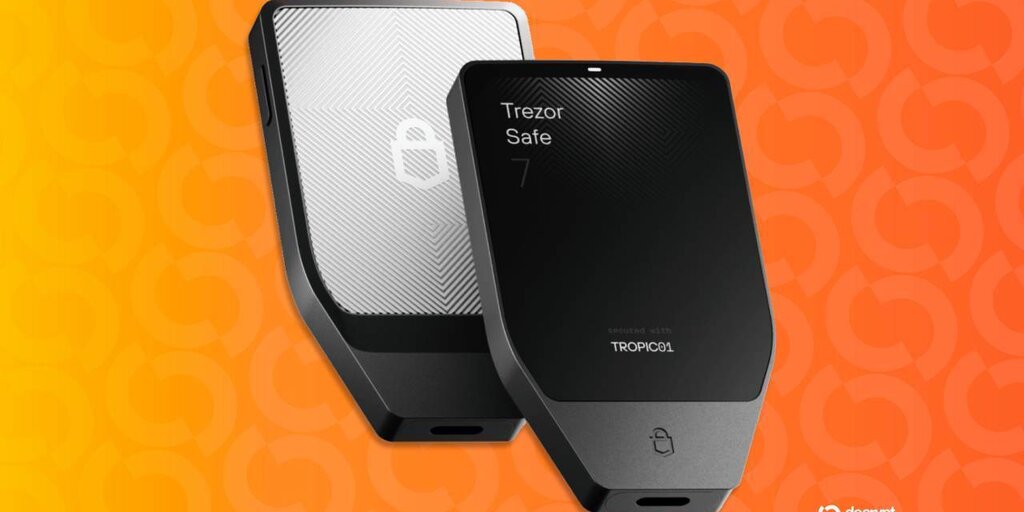
Trezor 表示,駭客入侵了其第三方電子郵件服務商,並利用該服務散布偽裝成重大安全警告的網路釣魚郵件。這封詐騙警報謊稱硬體缺陷削弱了部分 Trezor 裝置的復原短語。
該公司週三警告用戶,標題為「Critical Security Alert: STM32 Entropy Vulnerability」的郵件並非來自 Trezor。「請注意,名為 ‘Critical Security Alert: STM32 Entropy Vulnerability’ 的郵件並非由我們發送,而是網路釣魚攻擊。請勿點擊任何連結。」Trezor 在 X 上發文表示。
Trezor 表示,已下架攻擊所使用的網域,並正在調查駭客如何取得其合法網域的存取權限。這封郵件謊稱 Trezor 工程師發現了公司裝置所使用 STM32 微控制器中的「重大硬體層級漏洞」。郵件進一步聲稱,該缺陷估計影響四分之一的裝置,可能導致復原短語缺乏足夠的隨機性,或稱熵。
這項說法似乎意在利用近期 Coldcard 漏洞攻擊引發的疑慮;該事件曾造成用戶損失超過 1.3 億美元的 Bitcoin。Trezor 在東部時間下午 4:30 過後不久發布聲明,稱該郵件為詐騙並警告用戶,但當時距離多名用戶回報收到來自看似合法 Trezor 電子郵件地址的網路釣魚訊息,已經過了數小時。
Casa 共同創辦人兼執行長 Nick Neuman 表示,這波攻擊可能不僅限於 Trezor,並補充說他也聽到 BitBox 用戶有類似回報。Neuman 在 X 上表示:「行銷電子郵件服務商很可能遭到入侵。保持警惕,不要相信試圖透過看起來可疑的連結要求你採取行動的服務商郵件。」
一名用戶 Marcello Paz 於 2026 年 9 月 9 日在 X 上發布了該訊息的細節。他表示,Gmail 顯示寄件人為 Trezor Security help@trezor.io,回信路徑則為 noreply@mailing.trezor.io。他還表示,該訊息標示為 Sendinblue 活動,並顯示 DKIM、SPF 和 DMARC 均通過 的驗證。他的貼文包含該活動的追蹤連結,以及網址
這些寄件人資訊和驗證結果可能讓收件者以為訊息合法,但並不能證明其中的安全聲明屬實。用戶應透過公司的官方管道核實安全公告,而不是依賴電子郵件中的連結。
Bitcoin 安全研究員兼 Casa 資安長 Jameson Lopp 也發布了類似警告。他在 X 上寫道:「威脅行為者可能已入侵 Trezor 和 BitBox 所使用的電子郵件服務商。」Lopp 寫道:「聲稱兩家公司都存在需要安全更新的錯誤隨機數產生器(RNG)的惡意郵件正在發送,而且這些郵件看起來並非偽造。根本沒有發布這樣的安全公告!」
8 月,Trezor 與同為加密貨幣硬體錢包製造商的 Foundation 在研究人員披露影響 Coldcard 裝置的漏洞後,警告用戶提防利用硬體錢包安全疑慮的網路釣魚攻擊。
同月,Trezor 表示,物流服務商 ShipMonk 遭到入侵,導致 80,689 人的客戶資料外洩,包括姓名、電子郵件地址、電話號碼和收貨地址。該公司警告,外洩資訊可能被用於更複雜的網路釣魚攻擊。Trezor 的報告可在其官方公告中查閱。
