蘇黎世聯邦理工學院與Anthropic研究發現:LLM只需幾美元即可揭開匿名帳號真面目
重點速覽
- •該流程僅利用公開可取得的貼文,便以90%精確度正確識別出338位Hacker News用戶中的226位,約占67%。
- •整個基準測試總花費不到2,000美元,平均每個識別出的身分約1至4美元,凸顯大規模去匿名化已變得多麼廉價。
- •該系統以四個階段運作——Extract、Search、Reason與Calibrate——並在不確定時刻意放棄判斷,以減少誤判。
- •研究人員並未公開程式碼、提示詞或任何真實身分,且該研究在發表前已通過蘇黎世聯邦理工學院倫理委員會的審查。
- •作者總結指出,保護匿名帳號的實質隱蔽性已不復存在,並列舉記者、活動人士、廣告目標對象與加密貨幣用戶所面臨的風險。
蘇黎世聯邦理工學院(ETH Zurich)、AI安全組織MATS與Anthropic的研究人員打造出一套自動化LLM流程,能夠將匿名網路貼文與真實世界身分連結起來。在測試中,該系統以90%的精確度識別出數百位Hacker News用戶,每位用戶的成本低至1美元。
這項名為"Large-scale online deanonymization with LLMs"的研究,於2月18日首次發表在arXiv上,隨後刊載於安全研究領域的重要學術場合——第35屆USENIX安全研討會的論文集。本週該論文在X與Reddit上流傳後,再度受到關注。
論文作者為Simon Lermen、Daniel Paleka、Joshua Swanson、Michael Aerni、Nicholas Carlini與Florian Tramèr。Carlini是Anthropic(Claude模型背後的公司)的員工,其餘作者則隸屬於蘇黎世聯邦理工學院與MATS。
四個階段將89,000名候選者縮小至短名單
這種攻擊不需要竊取的資料或被駭的伺服器。該代理程式僅使用任何人都能公開查閱的資訊,以更低成本、更快速的方式完成耐心的調查員所做的工作。
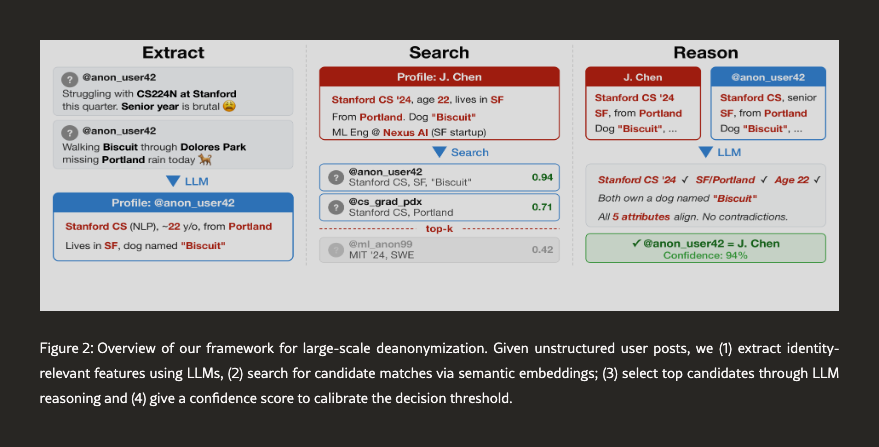
研究人員將整個過程分為四個階段:Extract(擷取)、Search(搜尋)、Reason(推理)與Calibrate(校準)。首先,語言模型從原始貼文中擷取身分線索——例如職業所在地或獨特的用語習慣。接著,語意嵌入(semantic embeddings)將最多89,000名候選者縮小至短名單。推理模型會為最相符的候選者評分,並判斷兩個帳號是否屬於同一人。Calibrate階段會在系統不確定時主動放棄判斷,以減少誤判。
該流程使用現成工具運作:網頁搜尋、嵌入技術以及GPT-5.2等模型。更早的去匿名化攻擊,例如2008年對Netflix匿名評分資料的重新識別,依賴的是結構化資料。當時的事件展示了如何透過交叉比對外部資訊揭開看似匿名的紀錄——可視為本文所述自動化、低成本方法的前身。
以90%精確度識別出338位Hacker News用戶中的226位
為了在不威脅真實人員的情況下評估這套方法,團隊建立了包含338位Hacker News用戶——即新創加速器Y Combinator營運的科技論壇——的基準測試集,這些用戶的個人簡介都指向LinkedIn頁面,因此每人都有一個已知的真實身分。在僅提供每位用戶的留言與發文內容的情況下,該代理程式以90%精確度正確識別出226位(約67%)。它做出25次錯誤判斷,並對86個帳號放棄判斷。在論文較大規模的比對測試中,傳統非LLM基線方法的得分接近零。
整個實驗總花費不到2,000美元,即每個身分約1至4美元。
另外兩個資料集進一步測試了這套方法:其中一個跨兩個不同的電影社群比對Reddit用戶,另一個則將單一Reddit歷史紀錄拆分為兩個時段進行重建。在這兩項測試中,LLM方法都以大幅度超越舊有技術。
警告與防護措施
作者指出多種潛在濫用情境:政府針對記者或活動人士、企業建立越來越精準的廣告檔案,以及詐騙者為社交工程攻擊蒐集個人資料。
「這些線索的組合往往構成獨一無二的指紋,」Lermen在2月24日的部落格文章中寫道。他補充說,如果一組出色的調查員能透過某人的貼文識別其身分,LLM代理程式很可能也做得到——而且成本只會越來越低。
研究人員並未公開程式碼、提示詞(prompts),也未揭露系統找出來的任何真實身分。這項研究在發表前已通過蘇黎世聯邦理工學院倫理委員會的審查。
「保護網路匿名用戶的實質隱蔽性已不復存在,」論文總結道。這種隱蔽性正是大多數匿名帳號——普遍存在於開發者論壇與加密貨幣社群——一直以來賴以維持的基礎。
項研究重新受到關注的前一天,美國證券交易委員會(SEC)委員Hester Peirce才對大規模蒐集KYC(認識你的客戶,即金融機構必須對用戶進行的身分查核)資料提出警告,稱這種做法等同於「打造越來越大的資料乾草堆」。近期Revolut的資料外洩事件,以及硬體錢包製造商Trezor相關供應商遭駭,加劇了人們對「扳手攻擊」(wrench attacks)的恐懼——即得知某人持有加密貨幣後,親自上門施暴搶奪。

