Ledger 稱隱藏植入晶片在安全晶片防護下仍複製了錢包助記詞
重點速覽
- •Ledger 通報,隱藏植入元件成功複製了錢包的助記詞,儘管設備內建專為阻擋此類竊取而設計的安全晶片。
- •助記詞由 12 至 24 個單詞組成,功能如同主鑰匙,任何取得這些單詞的人都能透過任何相容設備存取錢包資金。
- •此事件被視為物理性入侵,意味著在設備從工廠到用戶的過程中,能接觸硬體的人士可能植入了該元件,且未顯示涉及數位或軟體攻擊。
- •Ledger 尚未確認受影響的設備數量、事件發生時間或植入方式,後續更新預計將透過公司官方渠道發布。
- •建議的防範措施包括:僅向製造商或授權經銷商購買、到貨時檢查防竄改封條、使用前完成官方正品驗證,以及切勿以數位方式儲存助記詞。
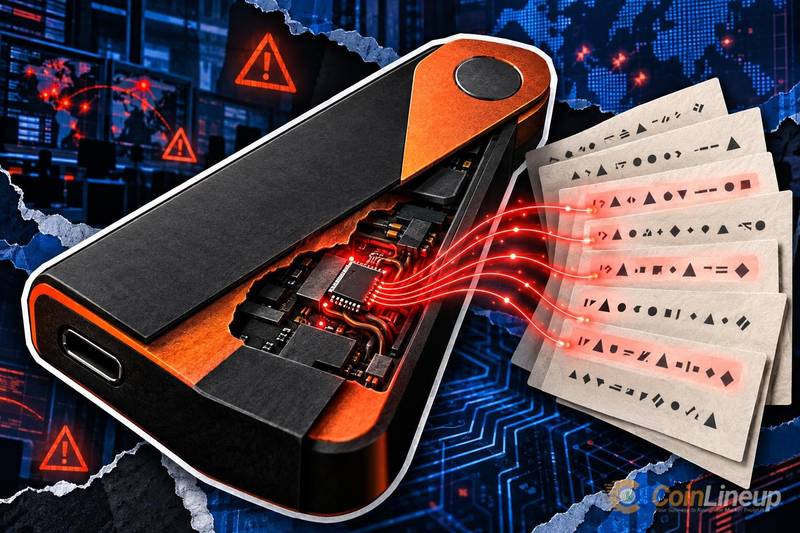
硬體錢包製造商 Ledger 通報,一款設備上的隱藏植入元件成功複製了錢包的助記詞——儘管其硬體是以安全晶片為核心打造,而該晶片正是專為保護這類敏感資訊而設計。
Ledger 稱隱藏植入元件做了什麼
根據 Ledger 的說法,設備上的隱藏植入元件成功複製了錢包的助記詞。助記詞(有時稱為種子短語)是由 12 至 24 個單詞組成的序列,功能如同加密貨幣錢包的主鑰匙。無論使用何種設備,掌握這些單詞的人即可控制錢包內的資金。
這份報告之所以值得關注,在於植入元件繞過了設備的安全晶片。安全晶片是一種防竄改元件,硬體錢包利用它在與設備其他電子元件隔離的環境中儲存敏感資料,其設計目的正是為了防止這類竊取行為。
Ledger 尚未公開確認受影響設備的數量、事件發生的時間,或植入元件是如何被植入的。CryptoSlate 曾就硬體錢包供應鏈暴露風險這一更廣泛的議題進行報導,指出設備在送達終端買家之前可能經手多方。這起事件正呼應了設備送達用戶前遭物理竄改的這一更廣泛疑慮。這些待解問題值得持續關注:Ledger 若進一步公布受影響設備資訊或建議具體驗證步驟,都將透過公司官方渠道發布,官方渠道也因此是取得確認資訊最可靠的來源。
根據 Ledger 的聲明,該植入元件應被視為物理性入侵,意味著在設備從工廠到用戶的旅程中,某位能接觸硬體的人士可能植入了此惡意元件。該事件的描述並不涉及任何數位或軟體攻擊。
為何這對硬體錢包用戶至關重要
硬體錢包因將私鑰離線保存,被廣泛視為保護加密資產的黃金標準。但這起事件揭示了此類防護的極限:安全晶片能抵禦遠端攻擊,卻無法防範在設備送達用戶之前、能物理接觸設備內部的人。
助記詞是任何加密貨幣錢包中最敏感的資訊。它們的設計原理是:即使沒有實體設備,任何知道這些單詞的人都能在任何相容的硬體上恢復錢包並存取全部資金。若這些單詞在持有者不知情的情況下被複製,這項設特性就會成為關鍵漏洞。
降低風險的實用步驟
對於正在使用或考慮購買硬體錢包的用戶,以下幾項實用步驟可降低風險:
- 僅向製造商或官方授權經銷商購買。 透過二手市場或非官方渠道購買,收到遭竄改設備的機率將顯著提高。
- 收到時檢查包裝。 正品設備出廠時均附有防竄改封條;若封條看起來已破損或被重新封貼,請勿使用該設備。
- 在設定過程中完成製造商的正品驗證。 硬體錢包廠商均公布首次使用前驗證設備真偽的官方程序,在轉入任何資金前執行這些檢查,可為看似正常實則遭竄改的設備增加一道防線。
- 切勿以數位方式儲存助記詞。 無論是照片、記事應用程式或雲端文件,數位副本都可能遭入侵。請將單詞抄寫在紙上,並妥善實體保管該紙張。
硬體錢包只是安全防護的一層,本身並非完整的解決方案。業界的種子短語安全機制仍在持續演進,部分專案正在探索減少對單一書面備份依賴的帳戶恢復方法。在這些替代方案普及之前,書面助記詞的安全仍由錢包持有者自行負責。
錢包轉移與關閉期間,助記詞的風險也會升高,因為用戶正積極轉移資金,處理助記詞時可能不如平時謹慎。
核心教訓
Ledger 報告傳達的核心訊息十分明確:即使設備具備強大的晶片級安全防護,若有人在其送達用戶前對其進行物理竄改,仍可能遭入侵。請核實設備來源、到貨時仔細檢查,並將助記詞視為你擁有的最敏感的一張紙。
來源:CoinLineup (https://coinlineup.com/ledger-hidden-implant-copied-wallet-recovery-words)
免責聲明:本文僅供資訊參考,不構成財務或投資建議。加密貨幣與數位資產市場具有重大風險,做出任何決定前請務必自行研究。

