私鑰外洩致 Fetch.ai 與 NuNet 遭竊約 200 萬美元
重點速覽
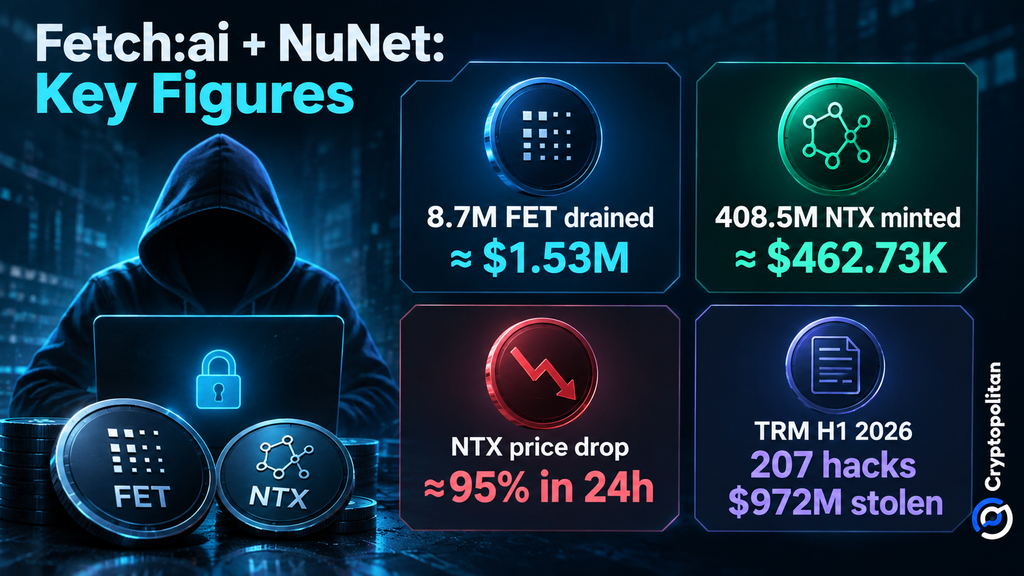
- •攻擊者利用遭入侵的簽署憑證,從 Fetch.ai 的轉換合約抽走約 870 萬枚 FET(約 153 萬美元),並未經授權鑄造 4.085 億枚 NTX(約 462,730 美元),兩項行動均與同一錢包有關。
- •慢霧(SlowMist)指出,TokenConversionManagerV3 合約僅依賴單一外部帳戶的 ECDSA 簽名,且缺乏限額檢查或鏈上銷毀與鎖定證明驗證,授權金鑰一旦遭入侵即可抽走資金。
- •Fetch.ai 與 SingularityNET 合作停用受影響的錢包與合約,並作為預防措施暫停 AGIX 兌換 FET 的功能,同時發布了從遭入侵金鑰到攻擊者變現錢包的初步鏈上追溯分析。
- •由於未經授權的鑄造直接稀釋現有持有者,NTX 在 24 小時內暴跌近 95% 至約 0.000066 美元,並於 9 月 20 日觸及 0.00004075 美元的歷史低點;而 FET 未面臨同等供應衝擊。
- •產業數據顯示,在 TRM Labs 於 2026 年上半年記錄的 207 起駭客事件中,基礎設施與營運入侵僅佔約 15%,卻佔 9.72 億美元被竊資金約 76%,本案正屬於這個規模較小但衝擊較大的類別。
攻擊者從與 Fetch.ai 及 NuNet 相關的基礎設施竊取約 200 萬美元,安全公司將這兩起事件追溯到同一攻擊者錢包。Fetch.ai 的初步分析發現,攻擊者利用遭入侵的簽署憑證存取基礎設施,鏈上監控警報於 2026 年 9 月 19 日攻擊展開時被觸發。
相對於估計 2.85 兆美元的加密貨幣市場,200 萬美元的竊案看似不大。但本案值得關注之處在於,遭入侵的特權憑證讓駭客得以存取關鍵基礎設施,凸顯了金鑰管理上的弱點可能波及相互連結的系統,即使底層代幣合約本身未被入侵。
同一錢包抽走 FET 並接收鑄造的 NTX
根據 PeckShield 的數據,駭客共抽走 870 萬枚 FET,價值約 153 萬美元,並未經授權鑄造 4.085 億枚 NTX,價值約 462,730 美元。FET 是 Fetch.ai 的原生代幣,NTX 則是 NuNet 的代幣。
Blockaid 另外觀察到約 156 萬美元的 FET 從轉換合約被抽走,以及約 452,000 美元的新鑄 NTX。攻擊進行期間,該錢包群組的總價值約為 201 萬美元,後續發文將 NTX 的鑄造與同一接收錢包連結起來。
🚨Blockaid detected an ongoing exploit on @Fetch_ai on Ethereum. The same exploiter wallet then received a large NTX mint from the @nunet_global deployer account. $2.01M so far ($1.56M FET drained from the converter + ~$452k NTX minted) across the cluster. Attack still… — Blockaid (@blockaid_) September 19, 2026
Post: https://x.com/blockaid_/status/2101426221825348095?ref_src=twsrc%5Etfw
NuNet 屬於同一個更廣泛的 AI 加密生態系;CoinMarketCap 將其描述為 SingularityNET 的第二個分拆項目。
弱點在於特權授權
目前提出的證據無法確定單一金鑰應對兩個專案負責。根據 Fetch.ai 的初步分析,簽署金鑰很可能已遭入侵,而鏈上分析則暗示 NuNet 的鑄造金鑰可能也已被入侵。
在其分析中,慢霧(SlowMist)指出,TokenConversionManagerV3 合約僅依賴單一外部帳戶的 ECDSA 簽名——即以太坊用於授權交易的加密簽名機制——來授權抽走 FET 所經的 conversionIn() 函式。該函式未對交易實施 checkLimits(amount) 限制機制,也未檢查鏈上是否有銷毀或鎖定證明。一旦授權金鑰遭入侵,抽走行動隨即發生,因為只需一個合法簽名即可清空轉換合約的 FET 餘額。
Fetch.ai 表示已與 SingularityNET 合作停用受影響的錢包與合約。後續更新指出,當時沒有 Fetch.ai 合約處於風險中,且 AGIX 兌換 FET 的功能——AGIX 為 SingularityNET 的代幣——已作為預防措施暫停。該公司也在 ASI:One 上發布了此次攻擊的鏈上分析,追溯從遭入侵的簽署金鑰到攻擊者變現錢包的攻擊路徑。
An on-chain analysis of the exploit is now available on ASI:One. It traces the attack from the compromised signing key to the attacker's cash-out wallets. This is not the final analysis. Read the report: Together with @SingularityNET , we have deactivated… — Fetch.ai (@Fetch_ai) September 20, 2026
為何 NTX 崩跌而 FET 沒有
兩種代幣的反應截然不同,因為兩次攻擊對供應的影響不同。FET 事件涉及已被發行代幣的失竊,而 NTX 事件則產生了數億枚未經授權的代幣,損害了供應完整性並帶來額外賣壓。這個區別至關重要,因為鑄造新代幣會直接稀釋現有持有者,而竊取專案持有的代幣並不會改變總供應量。
根據 CoinMarketCap,NTX 交易價格約為 0.000066 美元,過去 24 小時內下跌近 95%,並於 9 月 20 日觸及 0.00004075 美元的歷史低點。FET 的情況則未受同等供應衝擊的影響。
熟悉的產業模式
直接損失不算大,但這種攻擊手法符合更龐大的產業模式。TRM Labs 記錄到 2026 年上半年共有 207 起駭客事件,損失達 9.72 億美元。基礎設施與營運入侵僅佔事件總數約 15%,卻佔被竊資金約 76%——意味著相對少數的事件佔了被竊價值的大部分。Fetch.ai 與 NuNet 的竊案正屬於這個規模較小但衝擊較大的類別,損失追溯到遭入侵的特權憑證。
CoinGecko 的 2026 年安全報告也呈現類似情況。2025 年 1 月至 2026 年 7 月間,基礎設施與供應鏈入侵造成超過 18 億美元的損失,而私鑰遭入侵仍是主要的失效點。
Cryptopolitan 曾報導過類似模式:6 月,Humanity Protocol 表示暴露的私鑰造成高達 3,100 萬美元的損失,其 H 代幣一度暴跌 90%。
Fetch.ai 表示調查仍在進行中,且其發布的分析明確並非最終結果。接下來的問題是:憑證是如何被入侵的、Fetch.ai 是否已輪替或更換所有受影響的權限,以及 NuNet 將如何處理仍與攻擊者相關的未經授權 NTX。

