Bitget 錢包疑似遭 1.7 億美元安全漏洞攻擊
重點速覽
- •超過 1.7 億美元的加密貨幣被標記離開 Bitget 的熱錢包和冷錢包,據報導轉帳在約一小時內抵達單一全新地址。
- •據報導涉及的資產包括 ETH、USDT、USDC、AVAX 和 BNB,Wu Blockchain 引述的監測指向三個熱錢包和一個冷錢包。
- •截至報導時,Bitget 尚未發表公開說明,攻擊手法和最終損失總額均未確定。
- •此次警報涉及交易所基礎設施,並未顯示獨立品牌的 Bitget Wallet 自託管應用程式遭入侵。
- •網路上流傳用戶提現困難的報導,但這些說法並未證實 Bitget 已暫停提現,也無法證明任何服務問題與被標記的轉帳有關。
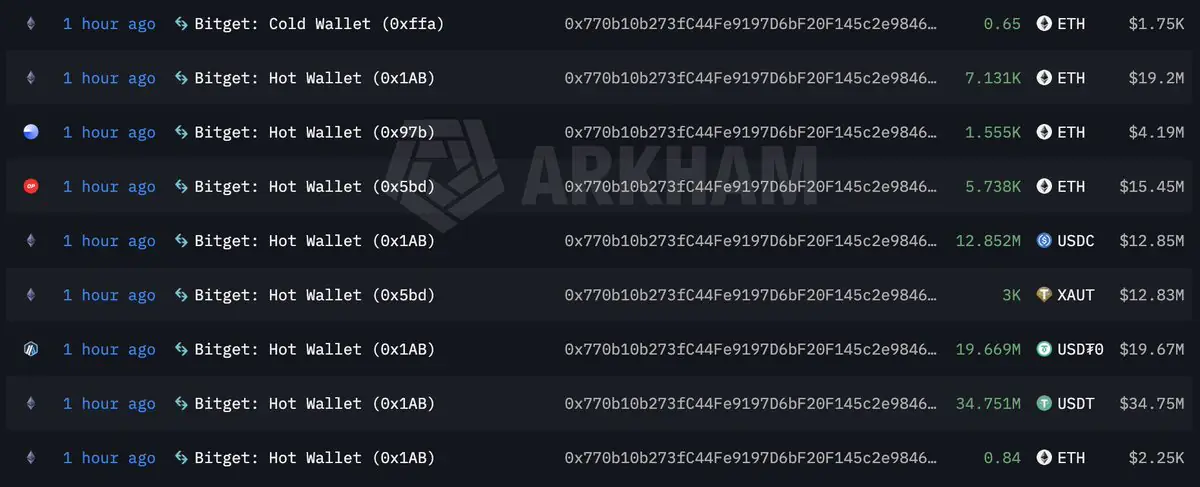
鏈上監測機構已標記超過 1.7 億美元的加密貨幣自與加密貨幣交易所 Bitget 相關的錢包轉出,疑似安全漏洞攻擊,但尚未獲得證實。截至發稿時,無論是所謂的攻擊手法還是最終損失總額均未確定。
The Block 報導稱,已聯繫 Bitget 詢問這些轉帳是否與安全事件有關,以及提現是否已暫停,但截至撰寫時尚未見到該交易所的公開說明。
此次警報涉及與 Bitget 交易所基礎設施相關的錢包,並不表示獨立品牌的 Bitget Wallet 自託管應用程式遭到入侵。這一區別很重要,因為存放在中心化交易所的資產位於平台控制的錢包中,而自託管錢包則由用戶個人保管私鑰。
鏈上軌跡據稱顯示了什麼
根據 The Block 報導,鏈上數據顯示超過 1.7 億美元在約一小時內從 Bitget 的熱錢包和冷錢包轉移至單一地址。熱錢包保持與網際網路連接以便交易所處理日常提現,而冷儲存則將儲備離線保管,這也是為何據稱在同一時間窗口內涉及兩類錢包的資金流出立即引起關注的原因。據報導,轉帳涉及 ETH、USDT、USDC、AVAX 和 BNB。
Wu Blockchain 表示,引述 MLM 監測,三個熱錢包和一個冷錢包疑似涉入。該帳號將此活動與 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee 聯繫起來,並強調攻擊途徑和總損失均仍未證實。The Block 也在 X 上 分享了這份報告。
提現問題構成另一個疑問
The Block 另外注意到社群媒體貼文和網路上有用戶反映遭遇提現問題的報導。這些說法並不能證明 Bitget 已暫停提現,也無法證明任何服務問題與被標記的錢包轉帳有關。在業界,交易所在調查疑似安全事件期間通常會暫停或限制提現作為保護措施,因此無論哪種情況獲得確認,都將提供重要資訊。
儘管如此,這為該交易所帶來了第二個問題。如果這些轉帳是經授權的錢包管理,Bitget 可以確認接收地址,並解釋用戶是否面臨與此無關的營運延遲。如果兩者有關聯,公開回應就變得更加迫切。
為何 1.7 億美元被轉移並不等於 1.7 億美元被竊
交易所會定期在熱錢包、冷儲存和流動性相關地址之間調撥大額資金。大額轉帳在區塊鏈瀏覽器上可能看起來令人警覺,但仍可能是經授權的錢包管理。
不過,這次據報導的模式比單筆轉帳更難以輕易排除,因為來自多個錢包的資產據稱抵達了一個全新地址——而非交易所內部調撥時通常使用的長期既有地址——隨後進行了兌換。即便如此,這仍是值得調查的證據,而非盜竊的證明。
缺失的關鍵事實很簡單:Bitget 是否控制該接收地址?如果交易所確認這是其內部營運錢包,漏洞理論將大幅減弱。如果資金繼續通過跨鏈橋(用於在區塊鏈之間轉移資產的工具)、混幣器(旨在掩蓋交易軌跡的服務)或與 Bitget 無關的錢包流動未經授權資金外流的說法就會大大增強。
三個答案比最初的損失估計更重要
目的地地址是否由 Bitget 控制?
這是區分內部錢包管理與可能遭入侵的最快方法。目的地地址是公開可見的;只有 Bitget 能說明其是否控制該地址。
這些轉帳是否經過授權?
Bitget 需要澄清這些錢包是通過正常簽名程序操作,還是其基礎設施的任何部分遭到入侵。在此之前,有關轉帳手法的說法仍屬推測。
用戶或平台服務是否受影響?
鏈上報導並未證明客戶餘額、存款、提現或交易服務受到影響。針對這些要點的公開更新,對用戶而言比另一個修訂後的資金流出估計更重要。
什麼能釐清這個問題
Bitget 的正式聲明是下一個重要進展,但獨立追蹤同樣關鍵——面對疑似入侵事件的交易所通常會為此聘請專業分析公司。安全公司可以追蹤 ETH 是否仍留在接收錢包中、是否通過跨鏈橋轉移、是否到達交易所充值地址,或進入已知的洗錢途徑。
這些證據將決定此事是仍屬一系列可疑的錢包轉移,還是成為一宗已證實的交易所安全事件。在此之前,1.7 億美元這個數字應被視為鏈上報導的轉帳量,而非最終損失核算。
本文僅供資訊參考,不構成財務或投資建議。錢包標籤和鏈上估計可能隨新資訊出現而變化。

