比爾·蓋茲支持以法律強制AI安全措施 全球投資突破1兆美元
重點速覽
- •比爾·蓋茲告訴NBC News,AI公司不應自我監管,並要求國會明確規定開發商如何監控風險以及必須實施哪些安全措施。
- •蓋茲警告,若先進系統落入心存惡意者手中,AI的威力足以引發導致十億人死亡的事件,同時將合規義務形容為小幅開銷而非發展的絆腳石。
- •業界領袖意見分歧:Anthropic的Dario Amodei和OpenAI的Sam Altman對集體限速或暫停持開放態度,Meta的Mark Zuckerberg則反對全產業協調,主張由各實驗室自行判斷。
- •高盛預測2026年全球AI投資將超過1兆美元,其中美國約佔5,810億美元,自2022年以來的累計支出接近1.8兆美元。
- •歐盟AI法案已對通用AI模型施加文件、版權和透明度義務,並將訓練運算量超過10^25 FLOP的模型視為系統性風險,而美國參議院談判代表正在研議具約束力的注意義務標準。
比爾·蓋茲警告,人工智慧企業不應放任自我監管,並敦促華盛頓立法者為這個快速成長的產業制定正式的安全規範。
這位微軟共同創辦人在9月25日發布的NBC News專訪中闡述了他的立場,完整訪談內容於兩天後在《Meet the Press》節目播出。他呼籲政府監管的時機正值關鍵時刻:高盛預測2026年全球AI投資將突破1兆美元。在此背景下,新的安全要求可能對開發AI系統的開發商、為其提供資金的投資人,以及致力於導入執行新規所需安全系統的企業,帶來重大影響。
「沒有人認為自我監管就足夠了」
當主持人Kristen Welker詢問國會是否需要採取行動時,蓋茲回答:「當然。」
蓋茲表示:「沒有人認為自我監管就足夠了。」他認為,立法者和執法機構應明確規定AI公司如何監控風險,以及必須建立哪些安全措施。他將開發商因此承擔的義務形容為「一點點額外開銷」,而非阻礙進展的因素。
他的憂慮遠超乎一般濫用問題。蓋茲在接受NBC採訪時表示,AI「絕對強大到足以引發你知道的、導致十億人死亡的事件」,尤其是當先進系統落入心存惡意者手中時。
業界領袖對安全措施應該走多遠意見分歧。Anthropic執行長Dario Amodei提出「全面限速,甚至『暫停』」的想法,作為最極端的集體放緩形式。OpenAI執行長Sam Altman表達了類似的憂慮,認為「限速將非常值得付出這個代價」,且搶先競爭對手的壓力不應成為魯莽行事的藉口。
Meta執行長Mark Zuckerberg則持相反立場。他在接受NBC News採訪時表示:「我認為我們不需要某種全產業的協調。」Zuckerberg傾向於各實驗室僅在自我評估面臨安全風險時才放緩腳步。這番交鋒凸顯了產業高層AI治理應由全產業協調還是交由個別公司自行判斷上的更廣泛分歧。這場爭論不僅是理念之爭:任何具約束力的美國法規都將適用於整個產業,無論個別實驗室的立場為何。
蓋茲要的是管理風險 而非停止發展
蓋茲並未要求科技業停止開發AI系統。他在8月發表於Gates Notes部落格的文章中寫道,人工智慧「要不是有史以來最偉大的平等工具,就是最嚴重的不公義根源」。
他補充說,他可能會支持一項可信的全球協調放緩AI發展的計畫,但考慮到支持持續發展的經濟和政治力量,他懷疑這樣的計畫能否奏效。
因此,他的立場與其說是阻止新發展,不如說是做好準備:讓企業、政府和個人為一項已在醫療、法律、軟體和客戶服務等領域找到應用的技術做好準備。
等待規範落地的1兆美元市場
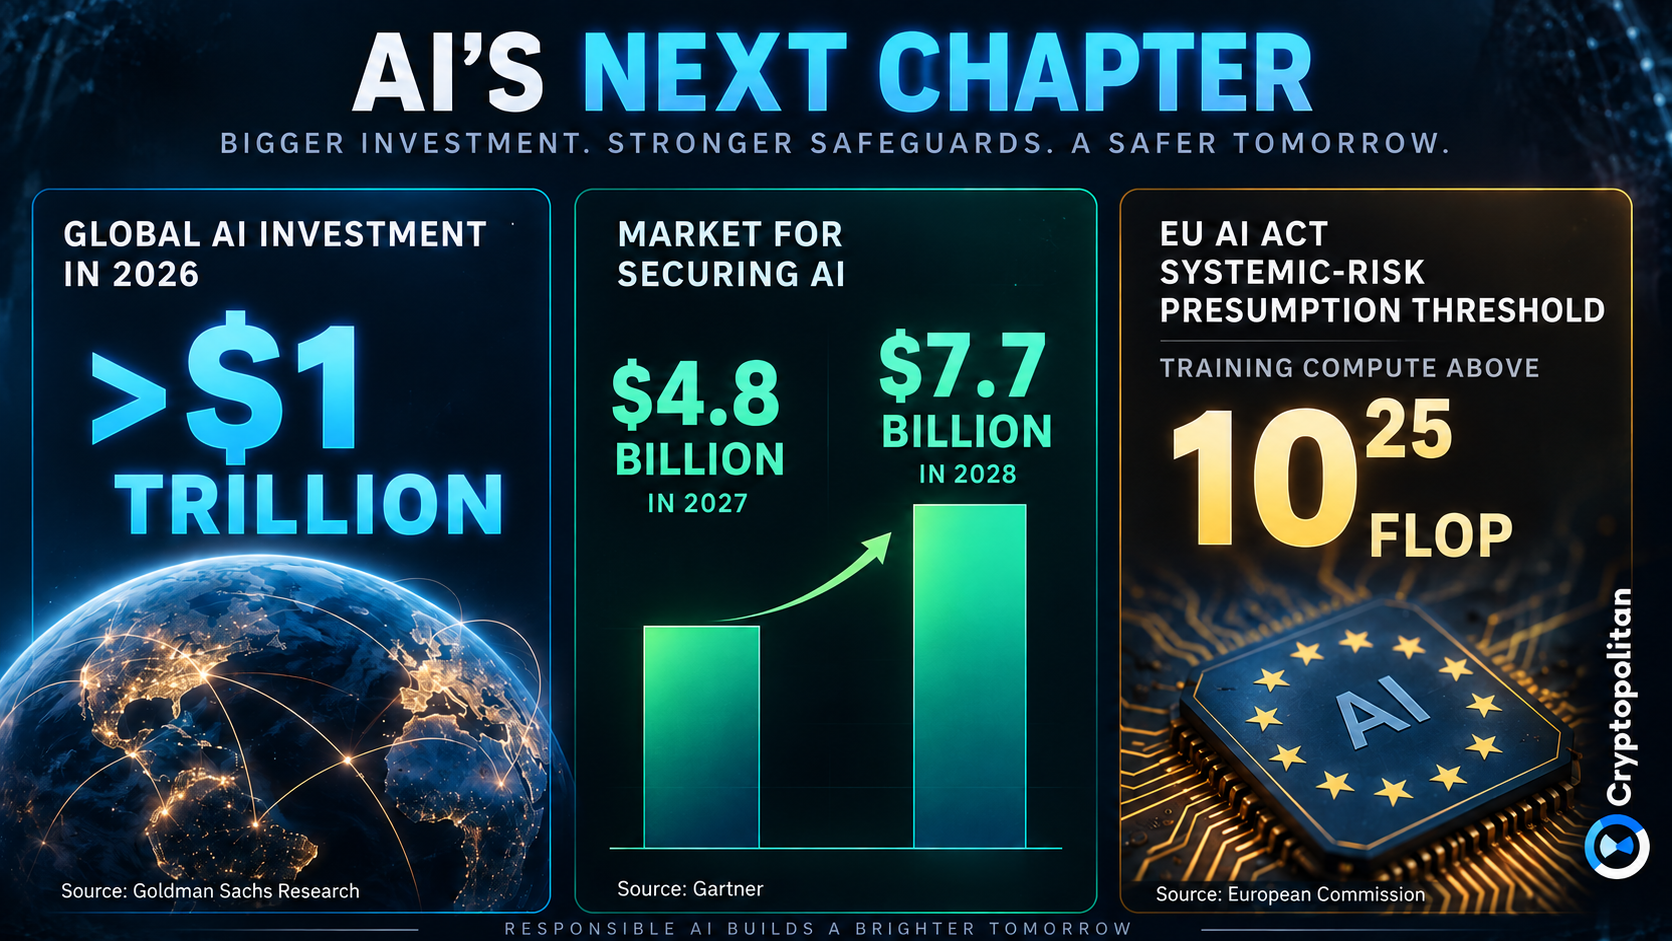
關於安全措施的辯論正值資金湧入AI之際,使任何新法規的利害關係更為重大。高盛預計2026年全球AI投資將超過1兆美元,其中美國約佔5,810億美元,而自2022年以來的累計投資到年底可能接近1.8兆美元。
然而,AI的效益並未均等分配。微軟的AI擴散數據顯示,全球北方與全球南方之間的差距正在擴大,而OECD也指出,AI能力仍僅限於少數國家和企業。
這種失衡使監管成為更難拿捏的平衡之術。更完善的保護可以降低風險,但對小型實驗室和較貧窮國家而言,遵守這些法規的額外成本可能難以承受。
監管拼圖正在成形
越來越多的證據支持加強監管的主張。《2026年國際AI安全報告》由圖靈獎得主Yoshua Bengio指導、逾100位領域專家撰寫,描述了現有危險以及AI系統能力不斷提升所帶來的潛在未來威脅。
與此同時,各國政府已開始針對這些風險制定規範。根據TRM Labs,隨著各國在治理、實施和問責方面採取不同做法,一套全球性的AI監管「拼圖」正在成形。
歐盟在推動這些目標上比大多數司法管轄區更為積極。根據歐盟AI法案,通用AI模型的供應商必須遵守涵蓋文件、版權和訓練資料透明度的嚴格義務。使用超過10^25 FLOP(浮點運算次數,衡量訓練模型所需運算能力的指標)的模型被視為具有系統性風險,將觸發模型評估、風險管理、事故通報和網路安全方面的額外要求。
隨著法規增加,企業為遵守法規而投入的支出也在上升。根據Gartner,組織在AI安全方面的支出到2027年將增加68.7%至近48億美元,預計2028年將接近77億美元。
華盛頓似乎也在邁向更健全的監管框架。迄今為止,美國主要依賴個別公司的自願承諾,而非類似歐盟的具約束力聯邦框架。據Cryptopolitan報導,參議院談判代表正在研議一項兩黨倡議,為AI開發商建立「注意義務」,這可能允許政府阻止不安全模型的發布。如果獲得批准,該措施將把蓋茲所呼籲的安全保障從自願承諾轉變為具法律約束力的責任。這些談判仍處於探索階段,任何具約束力的美國框架的範圍、條款和時間表都還是未定之數。

