Zcash 开发者提议采用一次性查看密钥保护兑换免受量子隐私风险
要点速览
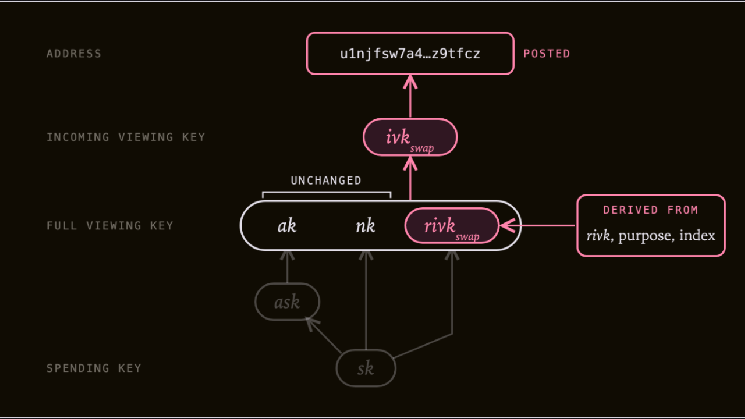
- •Zcash 开发者 Zakura 提议为每笔经 Near Intents 路由的 ZEC 兑换分配单独的一次性入向查看密钥和退款地址,以在公开发布的地址遭破解时限制隐私损害。
- •一台运行 Shor 算法的足够强大的量子计算机理论上可以从公开地址恢复共享的入向查看密钥,并关联用户屏蔽型 Zcash 账户内的各笔付款。
- •该提案保持支出密钥不变,通过一次性地址收到的资金仍可从同一账户支出,避免了将资金分散到多个账户带来的可用性问题。
- •私有信息检索使恢复后的钱包能够通过加密查询定位相关交易,服务器无法得知正在查询哪个地址;兼容的软件钱包可在数周内集成该功能。
- •9 月 Aurora Intents 为一场以 Zcash 计价的 zkSNARKs 拍卖处理了超过 1900 万美元、共 1,718 笔兑换,显示出进入 ZEC 的跨链路径存在真实需求。
Zcash 开发者提议采用一次性查看密钥保护兑换免受量子隐私风险
Zcash 开发者 Zakura 提出一项新的隐私设计方案,将为每笔经 Near Intents 路由的 ZEC 兑换分配一个一次性入向查看密钥,旨在解决屏蔽型 Zcash 地址被永久发布在 Near 公共区块链上所产生的隐蔽暴露风险。
量子计算机目前还无法破解 Zcash。尽管如此,Zakura 和 Zcash 基础设施团队已经在针对未来某台足够强大的机器可能做到这一点进行设计。
按照当前的做法,多个分散的 Zcash 地址可以共享同一个底层入向查看密钥。查看密钥使钱包能够检测并解密入账付款,而不具备任何支出权限——实际上就是只读访问——这正是让用户能够监控分布在多个地址上的同一账户、又不暴露资金控制权的关键。
一台运行 Shor 算法的足够强大的量子计算机——Shor 算法是一种用于求解当今公钥密码学所依赖的离散对数问题的量子方法——理论上可以从公开暴露的地址中恢复该密钥,并用它来关联账户内收到的各笔付款。这种关联能力与屏蔽型 Zcash 赖以构建的核心属性背道而驰:外部观察者不应能够将同一用户的多笔付款联系起来。
一次兑换,一个查看密钥
Zakura 的提案限制了此类泄露的影响范围。根据该设计,每笔跨链兑换都会获得单独的入向查看密钥和退款地址。如果量子技术最终破解了某个公开发布的地址,攻击者只能了解到与该笔兑换相关的付款,而无法窥视该账户更广泛的付款历史。
至关重要的是,用户的支出密钥——即真正授权转移资金的凭证——不会改变。通过一次性地址收到的资金仍可从同一账户支出,避免了为每笔交易创建单独 Zcash 账户这一繁琐做法。这一区别对软件钱包和硬件钱包都很重要,因为将资金分散到大量账户中可能造成严重的可用性问题。
私有查询解决恢复难题
为每笔兑换生成新的查看密钥带来了另一个挑战:钱包恢复。否则,恢复后的钱包必须使用其曾经生成的每一个兑换密钥反复扫描 Zcash 的交易历史。
Zakura 提出用私有信息检索(PIR)来解决这一问题。公共过滤器帮助判断某个退款地址是否收到资金,而加密查询则允许钱包定位相关交易,服务器无法得知正在查询的是哪个地址。使用 Zakura 开源库的兼容软件钱包可在数周内集成该功能,硬件钱包支持预计稍后推出。
实际使用量使这一风险值得解决
这一设计并非没有用户的纯理论基础设施。9 月,Aurora Intents 为一场以 Z 计价的 zkSNARKs 拍卖处理了超过 1900 万美元、共 1,718 笔兑换(zkSNARKs 是 Zcash 屏蔽交易核心的零知识证明系统),表明市场对进入 $ZEC 的跨链路径有切实需求。
这样的活动量意味着,在量子机器具备利用能力之前,永久公开发布的地址是一个值得解决的隐私问题。
Zcash 开发者还在单独筹备更大范围的 NU7 网络升级,不过目前为 NU7 提出的改动本身并不构成完整的后量子迁移。
更重要的信号是文化层面的:加密安全团队正日益将量子风险视为现在就要着手解决的工程问题,而不是等到首次实际攻击出现之后。
原始报道:Zcash Proposes New Privacy Layer to Guard Swaps From Quantum Risks

