Ledger发现加密钱包内藏间谍芯片后,Trezor将削减授权经销商
要点速览
- •Trezor已通知合作伙伴,其经销商授权将于2027年1月1日终止,且公司将不再向其发送新库存。
- •Ledger的Donjon安全团队发现,东南亚经销商CryptoBilis售卖的钱包中包含一个未经授权的组件,可读取屏幕、解码恢复短语,并通过内置eSIM经LTE传输。
- •该芯片未改动密钥存储芯片和操作系统,因此被篡改的钱包外观和功能均与正常无异。
- •链上调查机构Specter已追查到与该阴谋相关的超过8600万美元疑似被盗资金,Ledger尚未核实这一数字。
- •Trezor表示没有任何证据表明其设备遭到入侵,并已将CryptoBilis从其卖家名单中移除。
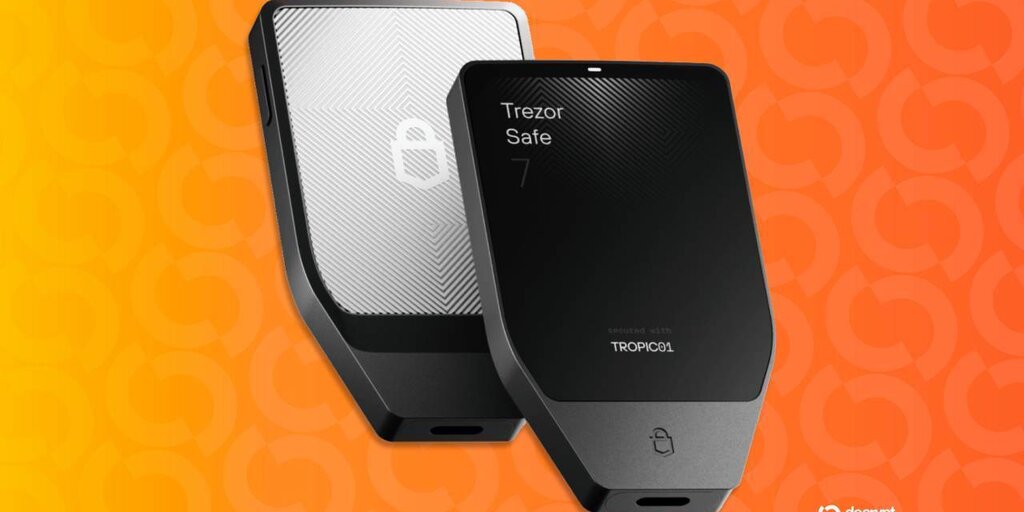
Trezor正在削减其授权经销商网络,通知合作伙伴其授权将于2027年1月1日终止,且公司将不再向其发送新库存。此举发生在竞争对手硬件钱包制造商Ledger启动调查数天之后,该调查最终确认通过第三方商店售卖的加密钱包中藏有隐蔽的间谍芯片。Trezor表示,此举旨在在一连串供应链安全事件之后加强对分销渠道的监管。
该公司于周二在X上宣布了这一举措,称“没有任何证据”表明任何Trezor设备遭到入侵。公司称此次削减纯属谨慎起见采取的预防措施。
“鉴于近期的供应链事件,我们决定减少经销商数量,以便更有效地审查与我们合作的伙伴,”Trezor写道。
Ledger的发现
Ledger的Donjon安全团队表示,东南亚经销商CryptoBilis售卖的钱包中包含一个未经授权的组件,可读取设备屏幕并在恢复短语出现时将其解码。间谍芯片随后通过eSIM(内置于硬件中的SIM卡)经LTE(即智能手机所使用的同一移动数据网络)将这些词语发送出去。
据Ledger称,该芯片不会改动存储密钥的芯片或设备操作系统,因此被篡改的钱包外观和功能均与正常无异。链上调查机构Specter已追查到与该阴谋相关的超过8600万美元疑似被盗资金,Ledger表示尚未核实这一数字。
硬件钱包是一种小型设备,可将用户加密货币的私钥离线保存,远离黑客。设置硬件钱包时会生成一个24个单词的恢复短语,作为主密码使用:谁拥有这些单词,就可以从世界任何地方清空该钱包。由于仅凭恢复短语就足以在另一台设备上恢复钱包,捕获它便意味着攻击者可完全掌控资金。
致经销商的信函
Trezor首席商务官Danny Sanders公布了公司发给将被终止合作的伙伴的信函。
“如果您收到这封信,您的授权将于2027年1月1日终止。届时我们将把您从Trezor授权经销商名单中移除,”信中写道。“我很抱歉。这一决定与您的努力或您代表我们所做的工作无关。”
“这是保护我们的供应链和客户的预防措施,”Sanders写道。“如果未来情况有所改变,我们会重新审视这一决定。”
受影响的经销商将不会收到新库存,但可以在黑色星期五和假期季期间继续销售剩余库存。Sanders表示,这一决定仅仅反映了Trezor能够自行严格审查的合作伙伴数量。无论是帖子还是信函均未披露受影响的经销商数量。
rezor表示,公司逐个国家进行了评估,将收入和分销与自身的当地业务布局相权衡。留下的经销商将适用更新后的法律框架,并在设备的采购、存储和处理方面接受更严格的规定。因此,2027年1月1日的变动和更新后的规则将决定现有经销商剩余库存售罄后,买家如何获取授权产品。
Trezor本周早些时候还在X上表示,CryptoBilis已被从其卖家名单中移除,且公司未收到该零售商售卖被篡改Trezor设备的报告。
“Hi, don’t open it. Forcing the casing open can damage the device, and if it’s a Safe 7, the built-in battery makes that genuinely risky. If something about your device worries you, reach out via , and we’ll take a look. We are actively investigating the…”
供应链隐忧的历史
2022年5月,Trezor曾警告称,一家非授权卖家在俄罗斯的一个交易平台上售卖假冒Model T钱包。这些设备曾被拆开、重新封装并更换了内部组件,Trezor表示它们生成的恢复短语是可预测或预先设定的,意味着他人可能已经知道这些单词。Trezor当时的建议是仅从官方商店或授权经销商处购买——后者正是如今正在收缩的渠道。
更近一些,今年8月,物流合作伙伴ShipMonk在遭遇未经授权的访问后泄露了Trezor客户数据,公司9月的更新将受影响客户总数定为80,689名。Trezor表示,其自身系统、设备、私钥和钱包备份均未受到影响。
Ledger对买家的警告
Ledger已告知过去90天内从CryptoBilis购买设备的用户不要初始化设备,并建议已初始化的用户将资金转移至从Ledger直接购买的设备上生成的新种子短语。Ledger和Trezor均提醒买家不要从未经授权的卖家处购买硬件钱包。

