微软推出执行容器,限制 Windows 11 上 AI 代理的访问范围
要点速览
- •Microsoft Execution Containers(MXC)可在 Windows 的强制执行下限制 AI 代理可访问的文件和网络,现已在 Windows 11 上全面可用。
- •微软的代理安全方案建立在三大支柱之上:隔离、对代理活动的身份追踪,以及通过 Agent 365 和 Intune 实现的管理。
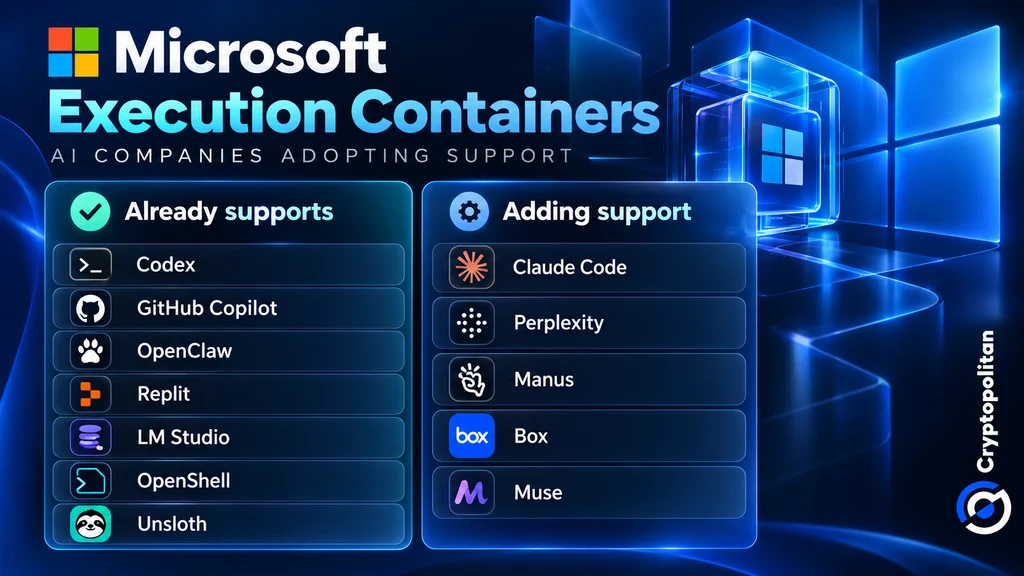
- •Codex、GitHub Copilot、OpenClaw、Replit、LM Studio、OpenShell 和 Unsloth AI 目前已支持 MXC;Claude Code、Perplexity、Manus 和 Box 正在添加支持,Meta 计划推出 Windows 原生版 Muse。
- •微软将 MAI Code 1.1 Flash 模型体积缩小近 80% 供本地使用,同时保留 256,000 个 token 的上下文窗口,这是降低企业云端 token 成本举措的一部分。
- •搭载 Nvidia RTX Spark 芯片、配备 128 GB 内存的 Surface Laptop Ultra 将于 10 月 16 日起以 2,599 美元的价格开售。
微软在周三于旧金山举行的活动上阐述了让 AI 代理在 Windows 自身安全控制下运行的构想,而不是依赖云端。公司宣布,用于限制代理可访问内容和可执行操作的 Microsoft Execution Containers(MXC)现已在 Windows 11 上全面可用,为企业提供了一种直接约束自主软件的方式。全面可用是一个关键的运营里程碑:隔离机制现在就能进入生产部署,而不再停留在路线图上。按照微软的表述,PC——而非远程数据中心——将成为代理安全的执行点。
MXC 是 Windows Intelligence 的核心,这是微软在本地 PC 与云端之间分配 AI 工作负载、同时保持关键数据安全并处于企业控制之下的战略。
微软为何认为如今的代理不安全
据 GeekWire 报道,微软高管 Pavan Davuluri 警告说,PC 代理“从根本上是不安全的,因为它们拥有广泛的系统访问权限”。与传统应用程序不同,代理可以读取文件、执行指令并自主运行,而无需持续的人工监督。
微软的应对方案建立在三大支柱之上:隔离(限制代理可触及的范围)、身份(追踪代理活动)以及管理(将监督权交给 Agent 365 和 Intune)。最后一个支柱依托 IT 部门已经熟悉的工具——Intune 是微软的端点管理平台——因此对代理的监督可以融入现有管理流程,而非游离于其外。
执行容器究竟限制了什么
MXC 允许企业确定 AI 代理可以访问哪些文件和网络,即使代理试图超出其被许可的访问范围,Windows 也会强制执行这些限制。
该平台提供多个安全层级,包括隔离不同进程或会话,以及通过虚拟机或 Windows 365 for Agents 运行代理。尽管该技术并非 Windows 独有,微软认为将 MXC 嵌入操作系统可以让企业对代理活动拥有更大的控制权。
支持范围已经很广。微软表示,Codex、GitHub Copilot、OpenClaw、Replit、LM Studio、OpenShell 和 Unsloth AI 目前已支持 MXC。Claude Code、Perplexity、Manus 和 Box 正在添加支持,Meta 计划以原生应用形式将 Muse 带到 Windows。这些尚在推进中的集成值得关注,因为第三方采用情况将决定 MXC 是成为 Windows 上代理的通用边界,还是主要局限于微软自己的生态。
不过,更多企业的加入并不会自动让 AI 代理变得更安全。真正重要的是这些安全控制在实际运行中的表现。
云端经济账从何而来
微软还希望降低企业的云计算成本。在本地处理合适的 AI 任务可以减少 token 开销,同时让云端模型承担更繁重的工作负载。据 GeekWire 报道,CEO Satya Nadella 将这一目标描述为“为每张办公桌和每个家庭提供不受计量限制的智能”。
为此,微软将 MAI Code 1.1 Flash 模型的体积为本地使用缩小了近 80%,同时保留了 256,000 个 token 的上下文窗口。
该公司还投入了能够进行本地 AI 运算的硬件。Surface Laptop Ultra 载 Nvidia 的 RTX Spark 芯片,配备 128 GB 内存,自 10 月 16 日起以 2,599 美元的价格开售。内存是本地 AI 的实际瓶颈,因为模型必须装进机器才能在本地运行。
不过,本地运行 AI 仍有成本。正如 Lenovo 的 2026 年总拥有成本分析 对本地部署与云端生成式 AI 的对比所示,企业必须为硬件、电力和维护付费。企业能否实现节省,取决于它能替代多少云计算量。
笼罩本地 AI 的 Recall 阴影
微软仍面临源自 Recall 的隐私担忧。这项基于截图的功能曾因安全批评而推迟发布,后来以选择性加入的方式推出。这一次,微软表示 Copilot 只有在获得许可的情况下才会访问文件和最近的活动。
据 The Verge 报道,Copilot 将处理更多本地任务,混合功能将在未来几个月内陆续登陆 Copilot+ PC。Copilot+ PC 是围绕设备端 AI 硬件设计的 Windows 机型。
真正的考验在于,Windows 能否让 AI 代理真正有用,同时不赋予它们超出用户预期的访问权限。

