Ledger称隐藏植入芯片复制了钱包助记词
要点速览
- •Ledger报告称,尽管设备包含旨在阻止此类窃取的安全芯片,隐藏植入芯片仍成功复制了钱包的助记词。
- •助记词由12至24个单词组成,充当主密钥,任何获得这些单词的人都可以从任何兼容设备访问钱包资金。
- •该事件被定性为物理入侵,意味着在设备从工厂到用户的旅程中,接触过硬件的人可能植入了该芯片,且未显示涉及数字或软件攻击。
- •Ledger尚未确认受影响设备的数量、事件发生时间或植入方式,后续更新预计将通过公司官方渠道发布。
- •建议的预防措施包括:仅从制造商或授权经销商处购买、到货时检查防拆封条、使用前完成官方真伪验证,以及切勿将助记词以数字方式存储。
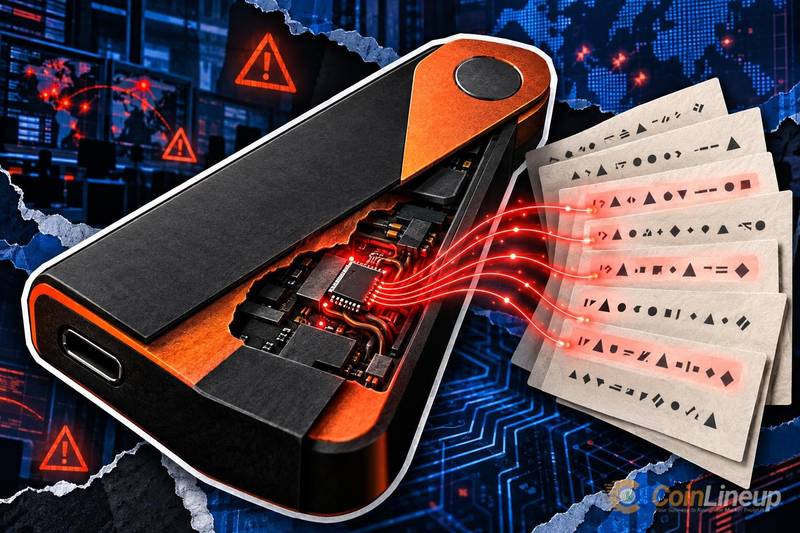
硬件钱包制造商Ledger报告称,一个隐藏植入芯片成功复制了设备中的钱包助记词——尽管其硬件围绕安全芯片构建,而该芯片正是为保护此类敏感信息而设计。
Ledger称隐藏植入芯片做了什么
据Ledger称,设备上的隐藏植入芯片成功复制了钱包的助记词。助记词(有时称为种子短语)是由12至24个单词组成的序列,充当加密钱包的主密钥。无论使用什么设备访问,持有这些单词的人就控制着其保护的资金。
该报告的值得关注之处在于,植入芯片绕过了设备的安全芯片。安全芯片是一种防篡改组件,硬件钱包用它将敏感数据存储在与设备其他电子元件隔离的环境中,其设计目的正是为了防止这种窃取。
Ledger尚未公开确认受影响设备的数量、事件发生时间或植入芯片的引入方式。CryptoSlate曾就硬件钱包面临的更广泛的供应链风险问题进行报道,指出设备在到达最终买家之前可能经过多方之手。此次报告的事件正符合这一更广泛的担忧,即在设备送达用户之前可能遭受物理篡改。这些悬而未决的问题是接下来的关注点:Ledger若进一步披露受影响设备的信息或建议具体的验证步骤,将通过公司官方渠道发布,因此官方渠道是获取已确认信息的最可靠来源。
根据Ledger的声明,该植入芯片应被视为物理入侵,意味着在设备从工厂到用户的旅程中,某个接触过设备硬件的人可能植入了这一恶意组件。所报告的描述并未暗示任何数字或软件攻击。
这对硬件钱包用户为何重要
硬件钱包因将私钥离线保存而被广泛视为加密资产安全的黄金标准。但此事件揭示了这种保护的一个局限:安全芯片防御的是远程攻击,而非在设备到达所有者之前接触过设备内部的人。
助记词是与任何加密钱包关联的最敏感信息。其设计初衷是:即使没有实体设备,任何知道这些单词的人都可以在任何兼容的硬件上恢复钱包并访问其全部资金。如果这些单词在所有者不知情的情况下被复制,这一设计特性就会成为严重漏洞。
降低风险的实际步骤
对于正在使用或考虑购买硬件钱包的用户,以下几个实际步骤可以降低风险:
- **仅从制造商或官方授权经销商处购买。**通过二手市场或非官方渠道购买会显著增加收到被篡改设备的可能性。
- **收到时检查包装。**正品设备出厂时带有防拆封条;如果封条看起来破损或被重新封装,请勿使用该设备。
- **在设置过程中完成制造商的真伪验证。**硬件钱包厂商公布了在首次使用前验证设备真伪的官方流程,在转移任何资金之前执行这些检查,可以为防范看似正常却被篡改的设备增加一道保障。
- **切勿将助记词以数字方式存储。**无论是、备忘录应用还是云端文档,数字副本都可能被窃取。请将单词写在纸上并妥善保管。
硬件钱包只是安全的一层保障,本身并非完整的解决方案。种子短语安全在整个行业中不断发展,一些项目正在探索减少对单一书面备份依赖的账户恢复方法。在这些替代方案成为主流之前,书面助记词的安全仍由钱包持有者自行负责。
钱包迁移和停运也是助记词风险较高的时刻,因为用户正在积极转移资金,处理这些单词时可能不如平时谨慎。
核心教训
Ledger报告传达的核心信息很直接:即使设备拥有强大的芯片级安全性,如果有人在设备到达之前对其进行物理改动,它仍然可能被入侵。请核实设备来源,收到时进行检查,并将助记词视为你所拥有的最敏感的一张纸。
来源:CoinLineup (https://coinlineup.com/ledger-hidden-implant-copied-wallet-recovery-words)
免责声明:本文仅供参考,不构成财务或投资建议。加密货币和数字资产市场存在重大风险。请在做出决策前自行研究。

