Ledger确认未经授权的硬件植入,经销商相关损失或超8600万美元
要点速览
- •Ledger确认一名受影响用户的设备中含有未经授权的硬件植入,将关注焦点引向物理设备本身,而非公司的在线服务。
- •相关损失涉及通过CryptoBilis购买的Ledger设备,该公司是Ledger在印度尼西亚、马来西亚和菲律宾的授权经销商。
- •调查人员Specter估计,比特币、以太坊和波场上的损失可能超过8600万美元,但Ledger尚未确认受影响客户数量或损失总价值。
- •CryptoBilis已作为预防措施暂停其所有硬件钱包库存的销售,等待Ledger持续调查的结束。
- •Ledger建议从该经销商购买设备但尚未设置的用户暂缓设置,已设置的用户应将资产转移至使用全新助记词的新Ledger签名设备。
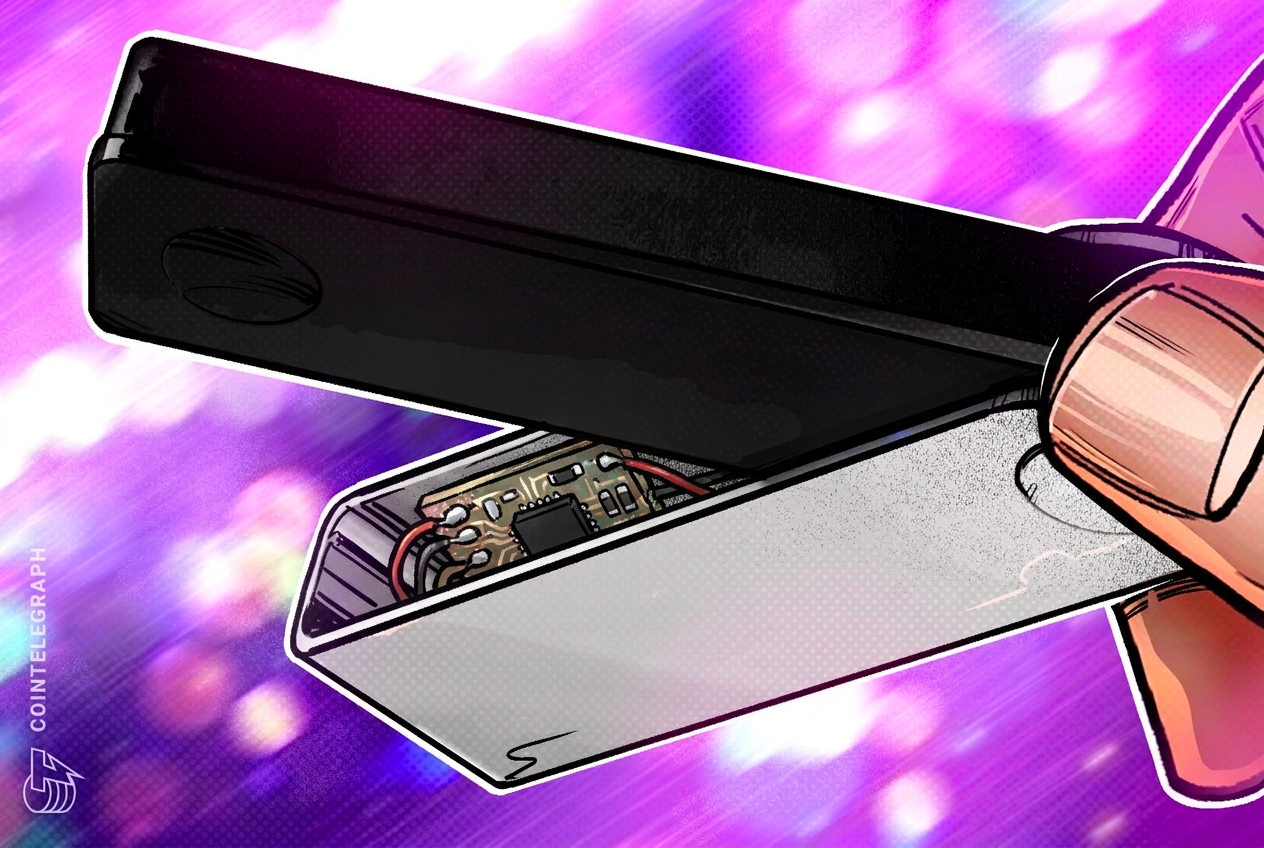
硬件钱包制造商Ledger的设备旨在将用户的私钥保存在离线状态。该公司已确认,近期加密货币损失事件中一名受影响用户的设备内含有未经授权的硬件植入。相关损失涉及通过东南亚一家经销商购买的Ledger设备。
这一确认将关注焦点引向设备本身,而非Ledger的在线服务——这正是用户选择硬件钱包的核心原因,因为私钥本应在离线环境中生成和存储,远离联网威胁。
Ledger在周六于X上发布的帖子中表示,公司正在联系用户,作为其针对相关事件持续调查的一部分。调查人员Specter估计,比特币、以太坊和波场上的损失可能超过8600万美元。
Ledger请任何掌握与调查相关信息的人通过bounty@ledger.fr联系其悬赏计划。
作为预防措施,经销商CryptoBilis在同一帖子中确认,在调查结束前已暂停所有硬件钱包库存的销售。Ledger表示,目前正与CryptoBilis就后续步骤保持积极沟通。
相关阅读:Ledger调查与东南亚经销商相关的资金损失,警告用户
Ledger建议从该经销商购买设备的用户,如尚未进行设备设置,请勿启动设置。已完成设置的用户应考虑将资产转移至新的Ledger签名设备,包括使用全新的助记词——即生成钱包私钥的恢复短语,因此掌控着钱包资金的访问权限。
Cointelegraph上周五报道,CryptoBilis是Ledger在印度尼西亚、马来西亚和菲律宾的授权经销商。Ledger尚未确认可能受影响的客户数量或报告损失的总价值,事件的最终范围——以及经核实的损失总额——仍是调查推进过程中有待确定的关键细节。
Ledger在给Cointelegraph的声明中表示,该事件似乎仅局限于这一单一经销商及其市场。"Ledger的基础设施、系统和服务均未被入侵,"该公司表示,并补充称调查仍在进行中。
如需帮助或有疑问,用户可通过官方支持渠道

